

L’arnaque par email Webmail – cPanel Email Account Shutdown est une campagne de phishing qui tente de voler des identifiants de compte email en se faisant passer pour cPanel, une plateforme légitime de gestion d’hébergement web. Ces emails de phishing avertissent les destinataires d’un problème de sécurité non spécifié qui menacerait supposément leur accès à la boîte aux lettres. L’objectif est de convaincre les utilisateurs de visiter une page de connexion contrefaite et de fournir leurs noms d’utilisateur et mots de passe.
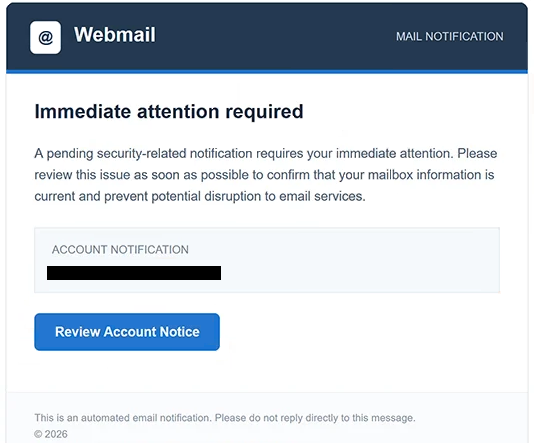
Les emails de phishing utilisent l’objet « Action requise : fermeture du compte cPanel Email » et se présentent comme des notifications automatiques par webmail. Ils affirment qu’un problème de sécurité en attente nécessite une attention immédiate et que le destinataire doit confirmer les informations de sa boîte mail pour éviter toute interruption du service. Malgré l’objet alarmant, l’email ne fournit aucune explication significative du problème de sécurité supposé.
Plutôt que de décrire le problème ou de fournir des détails que les destinataires pourraient vérifier indépendamment, l’email de phishing les dirige vers un bouton intitulé « Réviser l’avis de compte ». Cela donne l’impression que des informations supplémentaires sont disponibles via une interface officielle de gestion de compte. La notification inclut également un avertissement automatique par email, un avis de droits d’auteur et un horodatage généré par le système pour renforcer son apparence administrative.
Cliquer sur le bouton ouvre un site de phishing hébergé à pencontrol.com. Le site imite les interfaces de connexion des fournisseurs de services de messagerie, avec une version observée affichant le branding Gmail et un titre « Authentification requise ». Les visiteurs sont invités à saisir leurs noms d’utilisateur et mots de passe, supposément pour finaliser la vérification du compte.
Le formulaire de connexion n’est pas connecté au service de messagerie légitime. Les identifiants soumis par celui-ci sont capturés par les arnaqueurs, ce qui leur permet potentiellement d’accéder à la boîte aux lettres concernée. Comme le site imite des pages d’authentification familières, les destinataires peuvent ne pas reconnaître immédiatement qu’ils ont été redirigés hors de leur véritable fournisseur de messagerie.
L’accès à une boîte mail compromise pourrait révéler une correspondance personnelle, des pièces jointes confidentielles et des informations liées au compte. Les escrocs pourraient aussi se faire passer pour le propriétaire du compte, distribuer des e-mails de phishing supplémentaires ou tenter de réinitialiser des mots de passe pour des services liés à la même adresse e-mail. Des identifiants volés pourraient aussi être proposés à d’autres cybercriminels, bien que ces résultats n’aient pas été confirmés pour les victimes individuelles de cette campagne.
L’email complet de phishing Webmail – cPanel Email Account Shutdown est ci-dessous :
Subject: Action Required: cPanel Email Account Shutdown
@ Webmail MAIL NOTIFICATION
Immediate attention required
A pending security-related notification requires your immediate attention. Please review this issue as soon as possible to confirm that your mailbox information is current and prevent potential disruption to email services.
Account notification
[Review Account Notice]
This is an automated email notification. Please do not reply directly to this message.
© 2026
Comment reconnaître les emails de phishing
Les emails de phishing affirmant qu’un compte est sur le point d’être désactivé reposent souvent sur l’urgence et des avertissements de sécurité vagues. Dans cette campagne, l’objet menace une fermeture du compte email, tandis que le corps ne fait référence qu’à une notification liée à la sécurité en attente. L’absence d’explication précise est un signe d’alerte important, surtout lorsque les destinataires sont censés agir immédiatement.
Une autre caractéristique suspecte est la demande de confirmation des informations de la boîte mail via un bouton intégré. L’email de phishing n’explique pas quelles informations sont obsolètes ni pourquoi une revue de compte est nécessaire. Au contraire, elle encourage les destinataires à ouvrir un site web externe où ils doivent s’authentifier.
L’identité de l’expéditeur doit également être examinée attentivement. Bien que l’email de phishing se présente comme une notification cPanel, les noms d’entreprise reconnaissables et la mise en forme administrative n’établissent pas l’authenticité. L’adresse réelle de l’expéditeur et son domaine peuvent révéler des incohérences avec l’organisation supposée responsable de la notification.
La destination du bouton « Avis de compte pour examiner » est particulièrement pertinente. Elle conduit à pencontrol.com, un domaine sans lien avec le fournisseur de messagerie légitime, qui est usurpé d’identité. Une page de connexion affichant une marque Gmail sur un site sans lien est un fort indice que la page vise à tromper les visiteurs.
L’en-titre « Authentification requise » sur le site de phishing ajoute une couche supplémentaire de tromperie. Les demandes d’authentification sont courantes lors de l’accès à des services de messagerie légitimes, mais une demande de mot de passe inattendue après un avertissement de sécurité doit être traitée avec précaution. L’apparition d’une interface de connexion familière ne garantit pas que le site appartient au fournisseur correspondant.
Les destinataires peuvent également remarquer que l’email de phishing utilise un langage administratif générique plutôt que de fournir des informations de sécurité spécifiques au compte. Les références aux notifications système, à la confirmation des boîtes aux lettres et à la perturbation du service créent un ton officiel sans expliquer ce qui s’est réellement passé. Un horodatage généré par le système et un avertissement automatique par email peuvent rendre la notification crédible, mais aucun ne vérifie son origine.