

L’email de phishing You’ll soon lose access to Spotify Premium fait partie d’une arnaque qui se fait passer pour Spotify afin de tromper les destinataires afin qu’ils mettent à jour leurs informations de paiement via un site web trompeur. L’email de phishing affirme qu’il y a un problème avec les détails de paiement du destinataire et avertit que son abonnement Premium pourrait être interrompu à moins qu’il n’agisse.
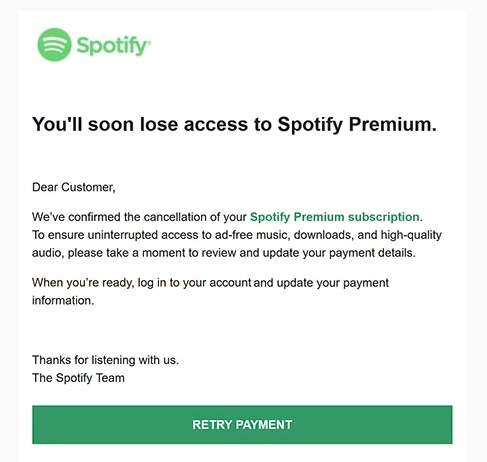
L’arnaque exploite la possibilité de perdre l’accès à un abonnement payant pour encourager les destinataires à réagir rapidement. En présentant la situation comme un problème de facturation courant, l’email de phishing tente de faire paraître la mise à jour de paiement demandée nécessaire. Le destinataire est amené à croire que suivre les instructions aidera à maintenir son abonnement Spotify Premium existant.
L’email de phishing désigne le destinataire comme « Client » plutôt que de l’appeler par son nom. Cette salutation impersonnelle est l’un des signes avant-coureurs de l’arnaque, d’autant plus que l’email concerne supposément un abonnement individuel et son statut de facturation. Cependant, une simple salutation générique ne prouve pas qu’un email est un phishing.
La tentative de phishing repose sur le nom reconnu de Spotify et l’attente que les services d’abonnement nécessitent parfois des mises à jour de paiement. L’objectif est de détourner les destinataires du service légitime et de les persuader de divulguer des informations sensibles sous prétexte de résoudre un problème de facturation.
L’email de phishing utilise l’objet « Mettre à jour les détails de facturation » et indique que l’abonnement Premium du destinataire a déjà été annulé en raison d’un problème de paiement. Il inclut un bouton « RÉESSAYER PAIEMENT » qui mène à une fausse page de connexion Spotify hébergée sur 4f70b74c7c.nxcli.io. La page imite l’interface de connexion de Spotify et propose plusieurs options d’authentification, notamment Google, Facebook, Apple, un numéro de téléphone et un formulaire classique d’email et mot de passe.
Malgré son apparence, le site n’est pas une page de connexion Spotify autorisée. Son but est de capturer les identifiants saisis par les visiteurs, ce qui pourrait permettre aux escrocs de prendre le contrôle de leurs comptes Spotify, de changer les mots de passe et d’empêcher les propriétaires légitimes de se connecter. Des mots de passe réutilisés pourraient également mettre en danger des comptes non liés. La tentative de phishing identifiée se concentre sur le vol d’identifiants, plutôt que sur un processus d’installation de malwares confirmé.
L’email complet de phishing You’ll soon lose access to Spotify Premium est ci-dessous :
Subject: Update Billing Details
You’ll soon lose access to Spotify Premium.
Dear Customer,
We’ve confirmed the cancellation of your Spotify Premium subscription.
To ensure uninterrupted access to ad-free music, downloads, and high-quality audio, please take a moment to review and update your payment details.When you’re ready, log in to your account and update your payment information.
Thanks for listening with us.
The Spotify Team
[RETRY PAYMENT]
© 2026 Spotify ABSpotify (Pty) Ltd, 2st Floor, Block B, The Boulevard Office Park, Searle Street, Woodstock, Cape Town, 392
Comment reconnaître les emails de phishing
L’email de phishing contient You’ll soon lose access to Spotify Premium plusieurs détails qui peuvent aider à le distinguer d’une véritable notification d’abonnement. L’un d’eux est son message générique, « Cher client », au lieu du nom du destinataire. Bien que les emails automatisés légitimes puissent parfois utiliser des salutations impersonnelles, cela constitue un signe potentiel de phishing, surtout lorsque l’email prétend concerner le statut de facturation d’un client spécifique.
Un autre signe d’alerte est la combinaison d’une demande d’annulation d’abonnement et d’une demande immédiate de mise à jour des informations de paiement. L’email de phishing fait référence à des avantages Premium bien connus, incluant l’écoute sans publicité, les téléchargements et l’audio de haute qualité, afin de rendre la menace de perte du service plus convaincante. Ces détails n’établissent pas que Spotify a réellement tenté de récupérer un paiement ou annulé l’abonnement du destinataire.
L’adresse de l’expéditeur offre un autre moyen d’identifier la tromperie. Bien que l’email de phishing utilise le nom de Spotify et inclue des informations de l’entreprise, son adresse d’envoi n’a aucun lien avec les domaines officiels de Spotify. Les destinataires doivent examiner l’adresse complète de l’expéditeur plutôt que de se fier au nom affiché ou à la marque dans l’email.
Le bouton « RÉESSAYER PAIEMENT » est particulièrement révélateur car il dirige les utilisateurs vers un site web en dehors du domaine légitime de Spotify. La page contrefaite ressemble beaucoup à un écran de connexion authentique, incluant des options d’authentification familières, mais son apparence ne confirme pas l’authenticité. Un formulaire de connexion accessible via un courriel de facturation inattendu doit être évalué par son adresse réelle du site web, et non par son design visuel.
L’email de phishing inclut également un avis de copyright Spotify et une adresse physique de l’entreprise, donnant l’apparence d’une communication d’entreprise de routine. Ces informations peuvent être copiées dans des emails de phishing et ne doivent pas être considérées comme une preuve fiable de l’identité de l’expéditeur.