

Un’ondata di attacchi informatici che hanno disturbato le apparecchiature di refrigerazione nei supermercati francesi si è estesa oltre un singolo produttore, con le autorità che hanno confermato che anche i sistemi forniti da Copeland e Dixell sono stati compromessi. Gli incidenti hanno sollevato preoccupazioni sulla sicurezza delle apparecchiature industriali connesse a internet utilizzate per conservare gli alimenti.
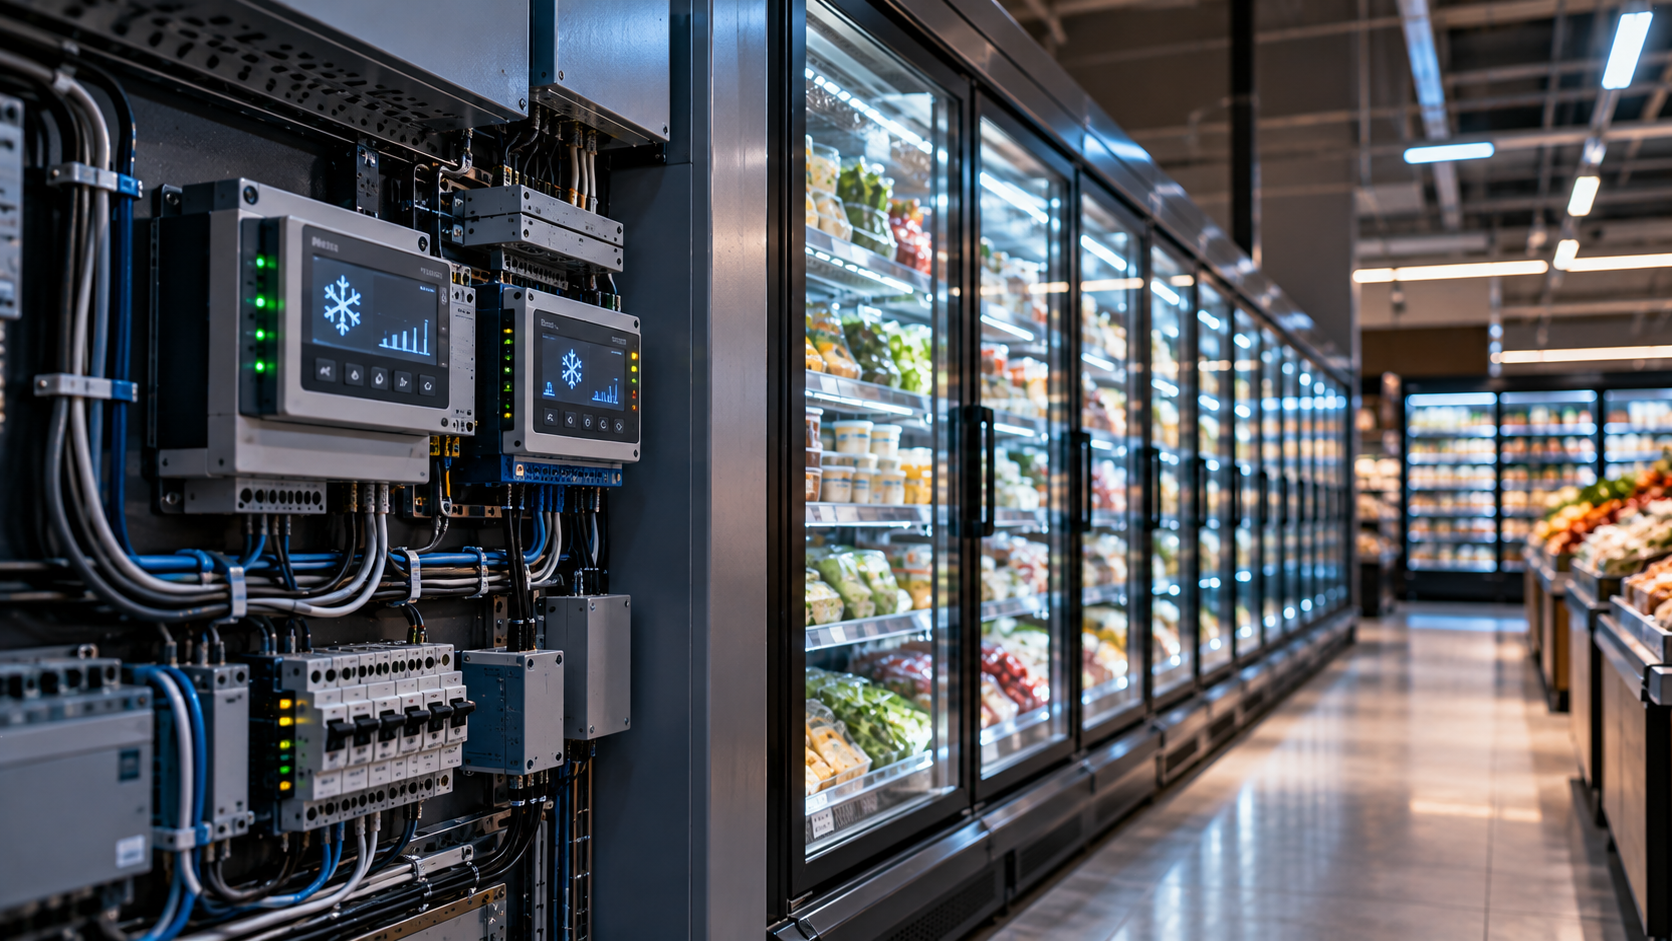
Gli ultimi attacchi sono emersi il 13 ottobre 2026, a seguito di un’operazione precedente che aveva preso di mira i controllori refrigerati di Danfoss in centinaia di supermercati. Gli hacker hanno modificato a distanza le impostazioni di raffreddamento, causando il surriscaldamento di frigoriferi e congelatori, rovinando il cibo e, secondo quanto riferito, scatenato incendi in alcune località.
Un supermercato E.Leclerc vicino ad Albi, nel sud della Francia, è stato tra le nuove vittime identificate. Il direttore del negozio Yoan Rivera ha riferito che i dipendenti hanno scoperto l’incidente intorno alle 4 del mattino, quando i computer di controllo della refrigerazione hanno smesso di rispondere normalmente. Il negozio ha utilizzato apparecchiature Dixell invece dei sistemi Danfoss implicati negli attacchi iniziali.
Dixell appartiene al produttore statunitense di tecnologia industriale Copeland. L’agenzia nazionale francese per la cybersicurezza, ANSSI, ha successivamente confermato compromessi che coinvolgono i controllori refrigerati Copeland XWEB e Dixell XWEB.
Copeland ha riconosciuto una vulnerabilità di sicurezza che interessava una generazione più vecchia e dismessa di controller e ha dichiarato di assistere i clienti interessati. Tuttavia, l’azienda non ha confermato che questa particolare debolezza fosse responsabile degli attacchi.
Gli specialisti della sicurezza ritengono che gli incidenti mettano in evidenza un problema più ampio che coinvolge i controllori industriali esposti direttamente a internet. Questi dispositivi permettono agli appaltatori di manutenzione di monitorare le temperature e regolare le impostazioni di refrigerazione a distanza, ma una protezione inadeguata può anche renderli accessibili agli attaccanti.
La società di cybersecurity SOCRadar ha riportato di aver trovato quasi 2.900 sistemi Danfoss accessibili a internet in Francia durante una scansione del 13 ottobre. Ciò rappresentava circa il 65% dei circa 4.500 sistemi esposti identificati a livello mondiale, anche se l’esposizione su internet da sola non dimostra che un dispositivo sia stato compromesso.
I ricercatori di Claroty hanno precedentemente rivelato vulnerabilità che influenzano le piattaforme di gestione della refrigerazione di Danfoss e Copeland. Alcune debolezze potrebbero potenzialmente consentire modifiche non autorizzate alle impostazioni operative, ma gli investigatori non hanno confermato se tali difetti siano stati sfruttati nella campagna attuale.
Le autorità francesi di cybersecurity hanno consigliato agli operatori di rimuovere le interfacce di gestione esposte dall’internet pubblico, ispezionare apparecchiature potenzialmente compromesse e ripristinare in modo sicuro i controller interessati. Raccomandano inoltre di utilizzare reti protette o connessioni VPN e di mantenere aggiornati i firmware supportati.
L’ufficio del procuratore di Parigi ha aperto un’indagine penale sulle interruzioni e sui danni conseguenti. Nessun gruppo di hacker ha pubblicamente rivendicato la responsabilità, e gli investigatori non hanno ancora stabilito l’identità o i motivi degli aggressori.