

La truffa ” Amazon Prime – Your membership has expired ” via email è una campagna di phishing che si spaccia per Amazon per ingannare i destinatari e fargli divulgare le credenziali del loro account. Le email di phishing affermano che l’abbonamento Prime del destinatario è scaduto e che è disponibile un’offerta speciale di rinnovo. Per presumibilmente ripristinare l’abbonamento, ai destinatari viene chiesto di completare un processo di verifica utilizzando un codice fornito nell’email.
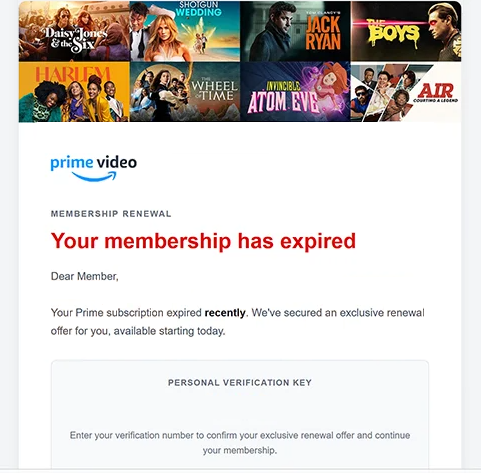
Le email di phishing possono contenere l’oggetto “Azione richiesta: il rinnovo della tua iscrizione Prime è pronta” e contenere una notifica di rinnovo dell’abbonamento. Si rivolgono ai destinatari come “Caro Membro” e indicano che il loro abbonamento Prime è scaduto di recente. Invece di chiedere semplicemente agli utenti di rinnovare l’abbonamento, le email di phishing introducono una chiave di verifica personale, che i destinatari devono confermare per attivare un’offerta esclusiva.
Le email di phishing sottolineano inoltre che l’offerta di rinnovo è riservata al destinatario e disponibile per un periodo limitato. Sono incluse ulteriori affermazioni su verifica rapida, gestione sicura degli account e gestione flessiva dell’abbonamento per far apparire il processo legittimo. Questi dettagli sono pensati per incoraggiare i destinatari a cliccare sul pulsante “CONFERMA” senza mettere in dubbio l’autenticità dell’email.
Il pulsante conduce a un sito esterno che non era più accessibile quando la campagna è stata esaminata. Di conseguenza, il contenuto e la funzionalità esatti del sito non sono stati verificabili. Tuttavia, si sospetta che il tentativo di phishing abbia indirizzato gli utenti a una pagina di accesso Amazon falsa progettata per raccogliere le credenziali degli account, potenzialmente incluse le informazioni di fatturazione.
Se i destinatari forniscono i loro nomi utente e password Amazon tramite un sito di questo tipo, i truffatori potrebbero tentare di accedere ai loro account. Questo potrebbe rivelare informazioni personali, cronologie degli ordini, indirizzi salvati e dettagli relativi ai pagamenti. A seconda della configurazione dell’account, un accesso non autorizzato potrebbe anche consentire acquisti tramite metodi di pagamento memorizzati o modifiche alle impostazioni dell’account.
L’email completa di phishing Amazon Prime – Your membership has expired “” è riportata di seguito:
Subject: Action required: Your Prime membership renewal is ready
Membership Renewal
Your membership has expired
Dear Member,
Your Prime subscription expired recently. We’ve secured an exclusive renewal offer for you, available starting today.
Personal Verification Key
–
Enter your verification number to confirm your exclusive renewal offer and continue your membership.
[CONFIRM]
Exclusive Renewal Offer
Your offer has been reserved for your account.Quick & Easy Verification
Confirm your personal verification key in just a few steps.Secure Renewal
Your account information is handled securely.Flexible Membership
Manage your membership and renewal preferences at any time.Your verification key: –
Offer available for a limited time.
You received this email regarding your membership account updates and exclusive promotions.
Come riconoscere le email di phishing
Le email di phishing che si spacciano per servizi di abbonamento spesso utilizzano avvisi di scadenza dell’account, offerte esclusive o promozioni a tempo limitato per incoraggiare un’interazione immediata. In questa campagna, la combinazione di una richiesta di iscrizione Prime scaduta e di un’offerta di rinnovo riservata è un segnale chiave di allarme. Si incoraggia i destinatari a completare un processo di verifica anche se l’email non fornisce alcuna prova affidabile che il loro abbonamento sia effettivamente scaduto.
Un’altra caratteristica sospetta è l’uso di una chiave di verifica direttamente all’interno dell’email di phishing. Il codice viene presentato come un identificatore personale necessario per confermare l’offerta di rinnovo. La sua inclusione fa sembrare il processo specifico per account, ma un codice visualizzato in un’email non richiesta non dimostra che il mittente abbia verificato l’identità del destinatario.
Anche il saluto generico “Caro Membro” merita di essere esaminato. Sebbene le aziende legittime a volte utilizzino saluti generali, le email di phishing spesso evitano i dettagli personalizzati dell’account mentre si presentano come notifiche ufficiali. I destinatari dovrebbero considerare se l’email corrisponde allo stato reale dell’abbonamento e se l’indirizzo del mittente appartiene a un autentico dominio Amazon.
I link incorporati nelle email di rinnovo dell’abbonamento richiedono particolare attenzione. Un pulsante etichettato “CONFERMA” può nascondere una destinazione non collegata ad Amazon, anche quando l’email circostante contiene un marchio familiare. Esaminare la destinazione effettiva del link può rivelare domini sospetti, indirizzi web insoliti o reindirizzamenti a siti web che imitano pagine di accesso legittime.
La formattazione professionale e le dichiarazioni rassicuranti sulla verifica sicura non dovrebbero essere considerate prova di autenticità. Le email di phishing possono riprodurre loghi aziendali, layout promozionali e terminologia familiare per creare un’apparenza convincente. Allo stesso modo, un’offerta descritta come esclusiva o disponibile per un periodo limitato può essere intesa a scoraggiare un esame attento.
Il modo più affidabile per valutare un’email di rinnovo sospetta di Prime è confrontare le sue affermazioni con le informazioni di iscrizione visualizzate nell’account Amazon del destinatario, accessibile indipendentemente dall’email. In questa campagna specifica, la combinazione di un abbonamento presumibilmente scaduto, una chiave di verifica e un link di conferma esterno distingue il tentativo di phishing da una normale notifica di iscrizione.