

La truffa ” Account Sign-In Required Within 48 Hours ” email è un tentativo di phishing progettato per rubare le credenziali di accesso agli account email. Le email di phishing sono mascherate da notifiche ufficiali da parte dei fornitori di servizi email, che informano i destinatari che la recente manutenzione del server richiede loro di accedere ai loro account. I truffatori usano un avviso di scadenza della password inventato per mettere pressione sui destinatari affinché seguano le loro istruzioni.
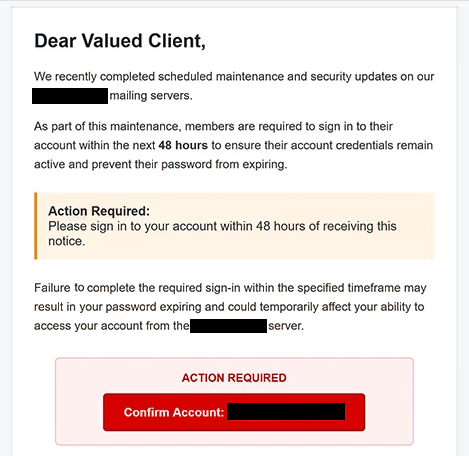
Le email di phishing potrebbero arrivare con l’oggetto “Urgente: Account Sign-In Required Within 48 Hours .” Affermano che i server di posta del provider sono stati recentemente completati aggiornamenti di manutenzione e sicurezza programmati. Secondo l’email, i titolari di account devono accedere entro 48 ore per mantenere attive le proprie credenziali e prevenire la scadenza delle password.
I destinatari sono avvertiti che il mancato completamento dell’accesso richiesto potrebbe interrompere temporaneamente l’accesso ai loro account email. Le email di phishing utilizzano anche un saluto generico, “Caro Cliente Valoroso”, e sono firmate da un presunto team di assistenza clienti. Questi dettagli aiutano a creare l’apparenza di una notifica amministrativa ufficiale senza identificare un provider email specifico.
Le email di phishing contengono un pulsante “Conferma account” destinato a indirizzare i destinatari verso un sito esterno. Tuttavia, il sito collegato non era più operativo quando il tentativo di phishing è stato esaminato, quindi il suo contenuto esatto non è stato possibile verificare. In base alle istruzioni dell’email e alla natura della campagna, si sospettava che il link conducesse a una pagina di phishing progettata per raccogliere le credenziali di accesso alle email.
Tali pagine di phishing possono imitare interfacce di accesso email legittime e richiedere nomi utente e password. Se i destinatari inseriscono le loro credenziali, i truffatori potrebbero ottenere accesso non autorizzato ai loro account email. Questo potrebbe esporre corrispondenza privata, informazioni personali e documenti sensibili conservati nella cassetta della posta.
L’accesso a un account email compromesso può anche permettere agli aggressori di richiedere il reset della password per altri servizi online associati allo stesso indirizzo. Le conseguenze potrebbero includere ulteriori compromissioni degli account e l’esposizione di informazioni finanziarie o personali. Tuttavia, non ci sono prove confermate che questi esiti siano avvenuti a seguito di questa particolare campagna di phishing.
Il tentativo di phishing si basa principalmente sull’ingegneria sociale piuttosto che su un meccanismo documentato di consegna di malware. La sua tattica centrale è presentare un requisito di sicurezza dell’account inventato come conseguenza di routine della manutenzione del server, incoraggiando i destinatari a fornire le proprie credenziali senza verificare l’avvertimento.
L’email completa di phishing Account Sign-In Required Within 48 Hours “” è riportata di seguito:
Subject: Urgent: Account Sign-In Required Within 48 Hours
Dear Valued Client,
We recently completed scheduled maintenance and security updates on our – mailing servers.
As part of this maintenance, members are required to sign in to their account within the next 48 hours to ensure their account credentials remain active and prevent their password from expiring.
Action Required:
Please sign in to your account within 48 hours of receiving this notice.Failure to complete the required sign-in within the specified timeframe may result in your password expiring and could temporarily affect your ability to access your account from the – server.
ACTION REQUIRED
[Confirm Account] –We appreciate your prompt attention to this matter and apologize for any inconvenience caused by the recent maintenance.
Thank you for your cooperation.
Sincerely,
Customer Support Team
Come riconoscere ed evitare le email di phishing
Le email impreviste che richiedono la verifica dell’account dopo la manutenzione del server dovrebbero essere esaminate con attenzione, specialmente quando impongono scadenze brevi o minacciano la scadenza della password. In questo caso, il requisito delle 48 ore è inteso a far credere ai destinatari che ritardare l’azione potrebbe comportare la perdita dell’accesso ai loro account.
Un segnale d’allarme è l’assenza di un fornitore di servizi email chiaramente identificato. Le email di phishing si riferiscono generalmente alla manutenzione del server e alle credenziali dell’account senza stabilire quale organizzazione abbia presumibilmente emesso la notifica. Saluti generici e firme possono anche indicare phishing, anche se queste caratteristiche da sole non dimostrano che un’email sia maliziosa.
I destinatari dovrebbero evitare di usare i pulsanti di conferma dell’account nelle email impreviste. Invece, dovrebbero visitare direttamente il sito ufficiale del loro provider email e verificare se sono effettivamente necessari aggiornamenti di sicurezza o azioni dell’account. Se necessario, possono contattare il provider tramite un canale di supporto verificato.
È inoltre importante esaminare l’indirizzo email del mittente e la destinazione dei link incorporati. I siti di phishing possono imitare pagine di accesso autentiche utilizzando nomi di dominio non correlati o fuorvianti. Gli utenti dovrebbero verificare l’indirizzo del sito prima di inserire le credenziali ed evitare di presumere che un modulo di login familiare sia legittimo.
Chiunque abbia inserito la propria password email su un sito di phishing sospetto dovrebbe cambiarla immediatamente tramite il servizio ufficiale. Se la stessa password viene usata per altri account, anche quelle password dovrebbero essere cambiate. Abilitare l’autenticazione multifattore e controllare le attività di accesso più recenti può offrire una protezione aggiuntiva.
Gli utenti dovrebbero anche controllare le impostazioni di recupero dell’account, le sessioni attive e le regole di inoltro email per eventuali modifiche non autorizzate. Se viene rilevata attività sconosciuta, contattare il provider email può aiutare a proteggere l’account interessato e indagare su eventuali abusi.
I destinatari che non hanno inviato alcuna informazione dovrebbero segnalare l’email di phishing e cancellarla. Poiché la campagna identificata tenta di sfruttare una presunta scadenza di password legata alla manutenzione, la precauzione più rilevante è verificare direttamente i requisiti dell’account con il provider email invece di affidarsi al termine di 48 ore indicato nell’email.