

L’email di phishing cPanel – Automated Storage Report “” è una truffa di furto di credenziali che si spaccia per cPanel. Presenta ai destinatari un avvertimento di archiviazione inventato e cerca di convincerli che la loro cassetta della posta è quasi piena e richiede una sincronizzazione immediata.
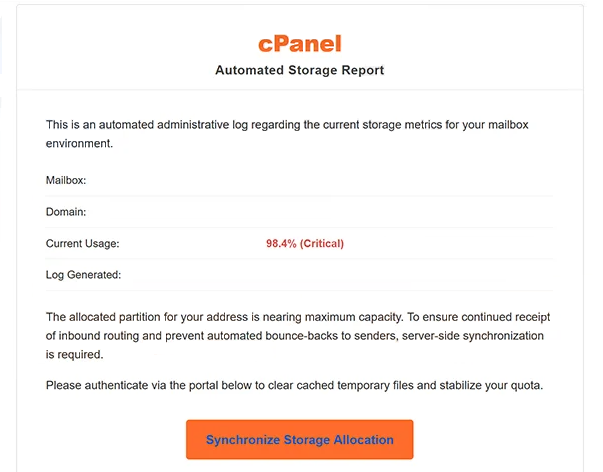
L’email utilizza l’oggetto “Notifica” e si presenta come un report di archiviazione amministrativa automatica. Include campi per la casella della posta e il dominio del destinatario e afferma che l’utilizzo attuale della casella ha raggiunto il 98,4%, che viene segnato come “Critico”.
Secondo l’avvertimento, la partizione di archiviazione assegnata si sta avvicinando alla sua capacità massima. L’email afferma che ciò potrebbe interferire con la posta in arrivo e causare il rimbalzo dei messaggi verso i loro mittenti a meno che il destinatario non intervenga.
Per presumibilmente prevenire questi problemi, ai destinatari viene chiesto di autenticarsi tramite un portale fornito. L’email afferma che questo processo cancellerà i file temporanei nella cache, stabilizzerà la quota di cassette postali e manterrà il normale funzionamento della posta. Il pulsante fornito a questo scopo è etichettato “Sincronizza l’allocazione dello spazio”.
Queste affermazioni sono false. Selezionando il pulsante si apre una pagina di accesso fraudolenta Webmail invece di un’interfaccia legittima di gestione dello storage cPanel. Il sito di phishing è ospitato tramite Firebase Storage, un legittimo servizio Google Cloud che viene usato in modo improprio per ospitare la pagina falsa.
La pagina fraudolenta imita da vicino l’interfaccia di login cPanel Webmail. Mostra il marchio cPanel e include un menu di selezione della lingua per rendere la pagina più convincente. Ai visitatori viene chiesto di inserire il proprio indirizzo email e la password.
Le credenziali inviate tramite questo modulo vengono inviate ai truffatori che gestiscono la campagna. La sincronizzazione dello stoccaggio della casella non avviene e l’inserimento dei dati di accesso non aumenta lo spazio disponibile né impedisce alle email in arrivo di essere rimbalzate.
L’accesso a un account email compromesso può fornire ai truffatori informazioni sensibili e può anche permettere loro di indirizzare altri account collegati all’indirizzo email. Chiunque abbia inserito credenziali sulla pagina web falsa dovrebbe cambiare tempestivamente la password interessata e sostituirla ovunque sia stata riutilizzata.
cPanel, L.L.C. non è coinvolta nella campagna. Il suo nome e il suo marchio vengono utilizzati senza autorizzazione per far apparire legittimi il rapporto di archiviazione e la pagina di phishing falsificati.
L’email completa di phishing cPanel – Automated Storage Report “” è riportata di seguito:
Subject: Notification
cPanel
Automated Storage ReportThis is an automated administrative log regarding the current storage metrics for your mailbox environment.
Mailbox:
Domain:
Current Usage: 98.4% (Critical)
Log Generated:The allocated partition for your address is nearing maximum capacity. To ensure continued receipt of inbound routing and prevent automated bounce-backs to senders, server-side synchronization is required.
Please authenticate via the portal below to clear cached temporary files and stabilize your quota.
[Synchronize Storage Allocation]Notice ID: | Routing Protocol: Active
This system log was generated automatically by the server daemon. Manual intervention is required to maintain active mail protocols. If you do not manage the infrastructure for -, contact your local network administrator.
This is a post-only mailing address. Replies to this message are routed to an unmonitored null device.
© 2026 cPanel, L.L.C. operating for -. All rights reserved.
Come riconoscere le email di phishing
L’avviso di archiviazione insolitamente preciso è una caratteristica importante dell’email di phishing cPanel – Automated Storage Report . Invece di affermare semplicemente che una cassetta della posta è piena, afferma che l’uso ha raggiunto esattamente il 98,4% e definisce la situazione come critica.
L’email utilizza anche terminologia tecnica per rendere credibili le sue affermazioni. Si riferisce a una partizione allocata, al routing in entrata, alla sincronizzazione lato server, ai file temporanei memorizzati nella cache, ai protocolli di posta attivi e a un daemon server. Questi termini sono presentati come giustificazione per indirizzare il destinatario al pulsante “Sincronizza allocazione di archiviazione”.
I destinatari non dovrebbero presumere che un linguaggio tecnico dettagliato o dati specifici dimostrino che un report di archiviazione sia autentico. Un avviso imprevisto di casella di posta può essere verificato direttamente tramite il pannello di controllo legittimo del provider di hosting senza utilizzare un link fornito in un’email.
La pagina di accesso raggiungibile tramite il pulsante fornisce un ulteriore motivo di cautela. In questa campagna, i destinatari vengono indirizzati a una pagina Webmail in stile cPanel ospitata tramite Firebase Storage. La presenza di loghi cPanel e un modulo di login familiare non significano che la pagina appartenga a cPanel o al provider di hosting del destinatario.
Controllare l’indirizzo effettivo visualizzato nel browser è quindi importante. Una pagina di phishing può riprodurre loghi, moduli, menu e altri elementi visivi mentre viene ospitata in un luogo non collegato all’azienda che si spaccia.
La richiesta di un indirizzo email e una password dovrebbe essere considerata anche nel contesto. L’email originale afferma che la memoria deve essere sincronizzata, ma seguire le istruzioni si traduce infine in una richiesta di credenziali Webmail su una pagina fraudolenta.
I destinatari che hanno davvero bisogno di controllare lo spazio di archiviazione della cassetta postale possono accedere indipendentemente al proprio account di hosting o al servizio Webmail invece di cliccare su “Sincronizza allocazione di archiviazione” nell’email.