

L’email di phishing ” Email Verification Guide ” è un tentativo di furto di credenziali che dice ai destinatari di verificare il proprio account email entro una scadenza specificata. La campagna presenta il processo come un requisito amministrativo e avverte che ignorarlo potrebbe infine portare all’account a essere considerato inattivo e cancellato.
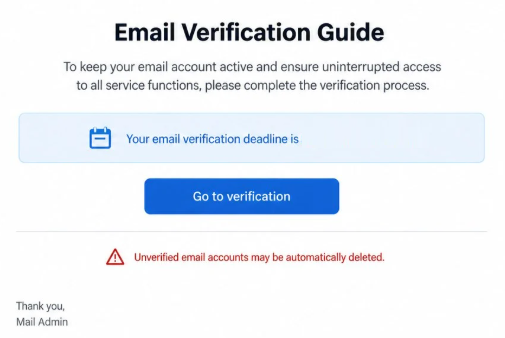
L’email è progettata per assomigliare a un avviso automatico riguardante la cassetta postale del destinatario. Si riferisce a una scadenza di verifica e afferma che l’autenticazione deve essere completata per mantenere l’accesso a tutte le funzioni email disponibili.
Viene fornito un link per avviare il presunto processo di verifica. Invece di dare ai destinatari un motivo legittimo per accedere al loro account tramite il loro normale provider email, la notifica li incoraggia a seguire direttamente il percorso fornito dall’email.
Il requisito di verifica è inventato. Il mittente non ha autorità sulla cassetta postale del destinatario e le conseguenze minacciate vengono usate per mettere pressione sugli utenti affinché interagiscano con un sito di phishing.
Dopo aver cliccato sul link indicato, le vittime possono essere indirizzate a una pagina di accesso email contraffatta. Il sito può assomigliare a un servizio di webmail familiare e può mostrare l’indirizzo email di mira per far apparire la pagina collegata al vero account del destinatario.
Questa apparente personalizzazione non deve essere scambiata per un riconoscimento legittimo dell’account. I link di phishing possono contenere l’indirizzo email del destinatario e passarlo al sito fraudolento, permettendo alla pagina di mostrare informazioni già possedute dai truffatori.
L’obiettivo è ottenere la password associata all’indirizzo email. Le credenziali inserite nel modulo di accesso falso vengono catturate dai truffatori invece di essere usate per completare la verifica dell’account.
Una cassetta della posta compromessa può esporre email private e informazioni su altri servizi online. Poiché gli account email sono comunemente usati per il recupero di password, l’accesso a una casella di posta può anche aiutare i truffatori a colpire account aggiuntivi associati allo stesso indirizzo.
Il rischio aumenta quando la vittima riutilizza la stessa password su più servizi. Le credenziali ottenute tramite l’email di phishing Email Verification Guide potrebbero potenzialmente esporre altri account se informazioni di accesso identiche sono state usate altrove.
Chiunque abbia inviato credenziali tramite la pagina di verifica fraudolenta dovrebbe cambiare la password dell’email tramite il fornitore legittimo. Le password riutilizzate dovrebbero essere sostituite e la cassetta della posta dovrebbe essere controllata per sessioni sconosciute o modifiche non autorizzate alle impostazioni dell’account.
Come riconoscere l’email di phishing Email Verification Guide “”
La scadenza per la verifica è centrale in questa truffa. Applicando un limite temporale specifico al presunto requisito di autenticazione, l’email cerca di impedire ai destinatari di considerare attentamente se la verifica sia effettivamente necessaria.
La minaccia di una possibile cancellazione dell’account aggiunge ulteriore pressione. I destinatari sono portati a credere che il mancato completamento del processo richiesto possa far sì che la loro casella di posta venga classificata come inattiva, facendo apparire il link di verifica necessario per preservare l’accesso.
Un altro problema è l’identità vaga del presunto amministratore. La notifica utilizza un linguaggio amministrativo generico invece di stabilire un collegamento chiaro con l’azienda che gestisce effettivamente il servizio email del destinatario.
Dettagli dell’account dall’aspetto specifico possono anche rendere l’email più credibile. Un destinatario può vedere il proprio indirizzo email, una data di verifica o un timestamp generato automaticamente. Nessuno di questi elementi dimostra che il mittente abbia accesso alla cassetta postale o conosca lo stato autentico dell’account.
La richiesta di accesso che segue il link di verifica è particolarmente importante. Una pagina può mostrare un design webmail familiare o mostrare l’indirizzo email corretto pur essendo controllata da truffatori. Gli utenti dovrebbero controllare il dominio effettivo prima di inserire una password, piuttosto che affidarsi al branding o alla personalizzazione.
I destinatari possono anche evitare completamente il processo di verifica inviato via email. Se un account richiede davvero autenticazione, questa può essere verificata aprendo la normale applicazione email o navigando autonomamente sul sito ufficiale del fornitore.
Non è necessario utilizzare un link di verifica non richiesto per determinare se una casella di posta richiede attenzione. Un avviso legittimo di account dovrebbe essere visibile anche tramite l’account o le impostazioni di sicurezza del fornitore.