

L’email di phishing FedEx – Your Shipment is in Transit è una truffa di furto di credenziali che si spaccia per FedEx. Sostiene che il destinatario abbia un pacco che passa attraverso la rete di consegna FedEx e lo incoraggia ad aprire le informazioni di tracciamento e i documenti di spedizione.
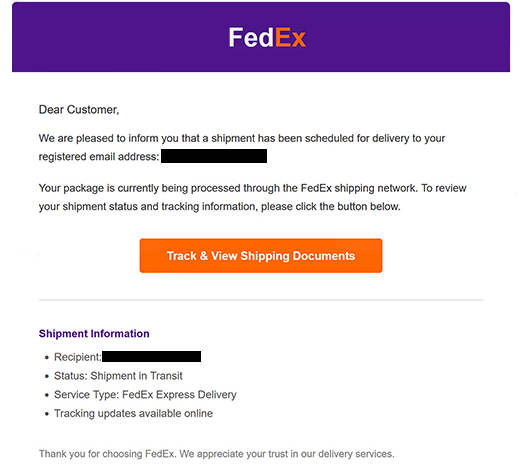
L’email viene presentata come una notifica di consegna di routine. Si rivolge al destinatario come “Caro Cliente” e afferma che una spedizione è stata programmata per la consegna. Lo stato del pacco è indicato come “Spedizione in transito”, mentre il tipo di servizio è mostrato come “FedEx Express Delivery”.
Ai destinatari viene detto che gli aggiornamenti di tracciamento sono disponibili online e viene istruito a selezionare “Traccia & Visualizza i Documenti di Spedizione”. La formulazione fa sembrare il pulsante fornire informazioni ordinarie sui pacchi, ma non conduce a un servizio di tracciamento FedEx legittimo.
Cliccando il pulsante si apre un sito web di phishing progettato per assomigliare a un documento condiviso di Microsoft Excel Online. La pagina mostra un prompt di accesso in stile Microsoft Office e indica ai visitatori di accedere con le credenziali del loro provider email per accedere ai presunti documenti di spedizione.
Questa richiesta di accesso è fraudolenta. Tutte le credenziali inserite sulla pagina vengono inviate ai truffatori dietro la campagna. Il documento falso non fornisce informazioni legittime sulla spedizione FedEx.
La truffa quindi passa da un marchio affidabile all’altro. FedEx viene utilizzato nell’email iniziale per rendere credibile la notifica di consegna, mentre il sito di phishing imita i servizi Microsoft per far sembrare la richiesta di credenziali legittima.
L’accesso a un account email può esporre corrispondenza privata e altre informazioni memorizzate nella cassetta della posta. Può anche permettere ai truffatori di colpire i servizi collegati all’indirizzo email compromesso, in particolare gli account che utilizzano l’email per recuperare password.
FedEx non è associata all’email di phishing FedEx – Your Shipment is in Transit . Il suo nome e i servizi di consegna sono impersonati per convincere i destinatari a visitare la pagina del documento falso e fornire le credenziali di accesso alla loro email.
L’email completa di phishing FedEx – Your Shipment is in Transit “” è riportata di seguito:
Subject: Your Shipment Is in Transit
FedEx
Dear Customer,
We are pleased to inform you that a shipment has been scheduled for delivery to your registered email address: -.
Your package is currently being processed through the FedEx shipping network. To review your shipment status and tracking information, please click the button below.
[Track & View Shipping Documents]Shipment Information
Recipient: –
Status: Shipment in Transit
Service Type: FedEx Express Delivery
Tracking updates available onlineThank you for choosing FedEx. We appreciate your trust in our delivery services.
2026 FedEx Express. All rights reserved.
Come riconoscere le email di phishing
L’email di phishing contiene FedEx – Your Shipment is in Transit diversi dettagli che i destinatari possono verificare prima di interagire con essa. Uno è il classico saluto “Caro Cliente” piuttosto che informazioni personalizzate che identificano il destinatario previsto.
Il pulsante “Traccia & Visualizza i documenti di spedizione” merita particolare attenzione. Anche se l’email lo presenta come un modo per accedere alle informazioni di spedizione FedEx, seguire il pulsante porta i visitatori a un dominio non correlato a FedEx.
Ciò che accade dopo è un segnale ancora più forte di phishing. Invece di mostrare una normale pagina di tracciamento FedEx, il sito imita un documento Excel Online e presenta un prompt di accesso in stile Microsoft Office. Ai visitatori viene quindi chiesto di fornire le proprie credenziali email prima di visualizzare i presunti documenti di spedizione.
Un logo familiare o un design di login riconoscibile non dimostrano che un sito web sia legittimo. Le pagine di phishing possono copiare elementi visivi da FedEx, Microsoft e altre aziende. Il dominio effettivo mostrato nella barra degli indirizzi del browser dovrebbe essere controllato prima di inserire qualsiasi credenza.
La natura della richiesta di accesso dovrebbe inoltre destare sospetti. Una notifica di spedizione FedEx che porta a una pagina di terze parti che richiede la password di un account email personale non corrisponde allo scopo originale di controllare le informazioni di tracciamento dei pacchi.
I destinatari che aspettano un pacco FedEx possono verificarne lo stato senza usare il pulsante dell’email. Possono accedere a FedEx in modo indipendente e inserire le loro informazioni di tracciamento tramite il servizio di tracciamento legittimo.
Chiunque abbia già fornito credenziali tramite la pagina falsa dovrebbe cambiare la password dell’email interessata. Se quella password è stata riutilizzata su altri servizi, anche quelle password dovrebbero essere cambiate.