

L’email di phishing Immediate Compliance Needed è una truffa di furto di credenziali mascherata da notifica via email. Afferma falsamente che la casella del destinatario non sia stata sincronizzata correttamente e debba essere aggiornata per evitare problemi con i servizi di email.
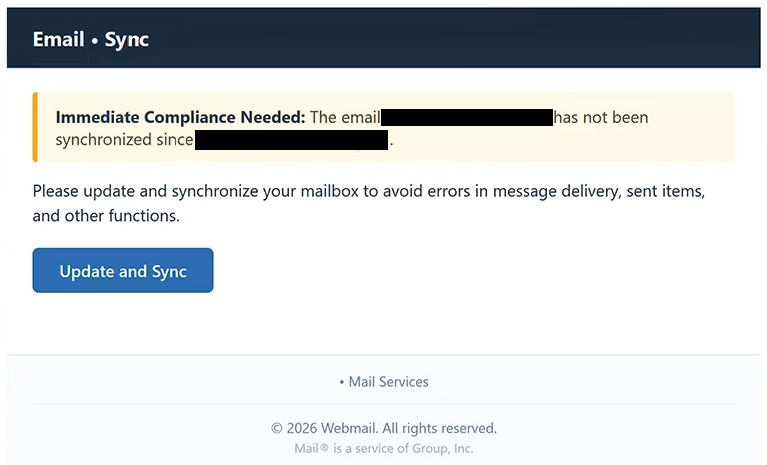
L’email utilizza l’oggetto ” Immediate Compliance Needed ” e include l’indirizzo email del destinatario. Afferma che la casella non è stata sincronizzata da una data e ora specifiche, facendo sembrare l’avviso basato sull’attività reale dell’account.
Secondo l’email, non risolvere il problema di sincronizzazione potrebbe causare errori che influenzano la consegna delle email, gli elementi inviati e altre funzioni della casella di posta. Si incoraggia i destinatari a risolvere il problema presunto selezionando un pulsante “Aggiorna e Sincronizza”.
Il problema della sincronizzazione è falso. Il pulsante non fornisce un legittimo servizio di aggiornamento o sincronizzazione della casella di posta. Al contrario, è associato a una campagna di phishing volta a ottenere le credenziali di accesso agli account email.
Il sito web collegato dall’email di phishing Immediate Compliance Needed era inattivo quando è stato analizzato. Pertanto, il suo aspetto e le informazioni esatte richieste non sono stati confermati. Non ci sono prove sufficienti per affermare che questo sito specifico mostrasse la pagina di accesso di un provider email specifico o richiesto credenziali specifiche tramite campi specifici.
Un altro elemento degno di nota è l’identità vaga del presunto mittente. L’email si riferisce a termini generici come “Servizi di Posta” e “Webmail” piuttosto che identificare chiaramente un fornitore legittimo responsabile della cassetta postale del destinatario.
Chiunque abbia inserito le credenziali dopo aver seguito il link dovrebbe cambiare la password dell’email interessata. Se la stessa password è stata usata per altri account, dovrebbe essere cambiata anche su quei servizi.
L’email completa di phishing Immediate Compliance Needed “” è riportata di seguito:
Subject: Immediate Compliance Needed
Email • Sync
Immediate Compliance Needed: The email – has not been synchronized since –
Please update and synchronize your mailbox to avoid errors in message delivery, sent items, and other functions.
[Update and Sync]
• Mail Services
© 2026 Webmail. All rights reserved.
Mail® is a service of Group, Inc.
Come riconoscere le email di phishing
L’email di phishing contiene Immediate Compliance Needed diversi segnali che i destinatari possono esaminare prima di interagire con essa. L’oggetto stesso crea urgenza suggerendo che è necessaria una conformità immediata, anche se il presunto problema riguarda la sincronizzazione della casella di posta.
L’email cerca anche di rendere l’avvertimento più convincente fornendo una data e un’ora precise per quando la cassetta della posta avrebbe smesso di sincronizzarsi. Dettagli tecnici specifici non dovrebbero essere trattati come prova che un’email sia autentica, poiché possono essere inclusi anche nelle email di phishing.
Il suo branding vago è un altro motivo di cautela. Invece di identificare chiaramente l’azienda responsabile dell’account email, la notifica si basa su riferimenti generici a Webmail e Servizi di Posta Elettronica. I destinatari dovrebbero mettere in discussione avvisi imprevisti dell’account quando non è chiaro quale fornitore legittimo li abbia presumibilmente inviati.
Il pulsante “Aggiorna e Sincronizza” è particolarmente importante. Un’email non richiesta non dovrebbe determinare dove i destinatari inseriscono le credenziali del loro account. Prima di seguire un pulsante incorporato, gli utenti possono verificarne la destinazione e determinare se il dominio appartiene effettivamente al loro provider di email.
Le affermazioni su problemi di sincronizzazione possono essere verificate indipendentemente. Invece di selezionare “Aggiorna e Sincronizza”, i destinatari possono aprire la loro normale applicazione email o navigare manualmente sul sito legittimo del loro fornitore. Qualsiasi problema autentico dell’account può quindi essere verificato senza dover fare affidamento sul link fornito nell’email.
Anche l’indirizzo effettivo del mittente dovrebbe essere esaminato, invece di fidarsi di un nome del mittente visualizzato. Allo stesso modo, se un link via email apre una pagina di accesso, il dominio nella barra degli indirizzi del browser dovrebbe essere controllato prima di inserire una password. Loghi, layout familiari e altri branding possono essere copiati e non determinano chi controlla un sito web.