

L’email di phishing Mail System Update Required è una truffa di furto di credenziali mascherata da notifica automatica da parte di un fornitore di servizi email. Sostiene erroneamente che le impostazioni della casella del destinatario siano obsolete e debbano essere aggiornate immediatamente.
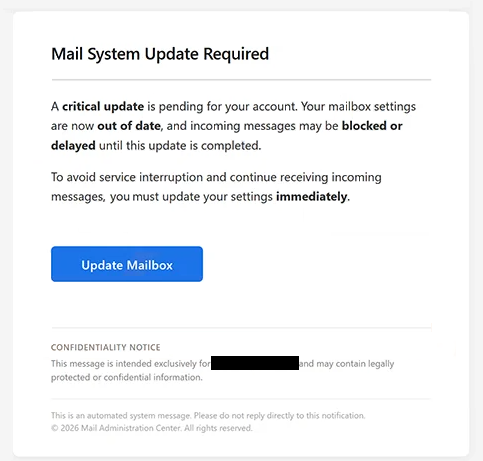
L’email utilizza l’oggetto “Importante avviso di sistema: aggiorna la tua casella di posta”. Avverte i destinatari che un aggiornamento critico è in attesa per il loro account e suggerisce che le email in arrivo potrebbero essere bloccate o rimandate fino a quando il problema presunto non viene risolto.
Per evitare un’interruzione del servizio, ai destinatari viene istruito a selezionare il pulsante “Aggiorna la casella di posta”. L’email presenta questo come un passaggio necessario per aggiornare le impostazioni della casella e continuare a ricevere email in arrivo.
L’avviso è inventato. Cliccando su “Aggiorna Casella della Casella” si accede a una pagina di phishing invece che a una pagina di impostazioni legittima. Il sito fraudolento è ospitato su una piattaforma di archiviazione cloud legittima, il che può far sembrare il link meno sospetto a prima vista.
Nel caso analizzato, la pagina di phishing imitava l’interfaccia di accesso di Gmail. Mostrava un modulo di accesso con il marchio Google e chiedeva ai visitatori di fornire il loro indirizzo email e la password. La pagina affermava che queste credenziali erano necessarie per “accedere alle impostazioni sicure”.
Inserire le credenziali non aggiorna la casella della posta né risolve un problema di consegna della posta. Le informazioni inviate vengono invece inviate ai truffatori che gestiscono la pagina di phishing.
L’email è firmata come proveniente dal “Centro di Amministrazione Postale”, ma questo nome non rappresenta una vera organizzazione dietro la notifica. Il presunto aggiornamento della casella di posta, le impostazioni obsolete e la possibile interruzione delle email in arrivo fanno tutti parte dell’inganno.
Chiunque abbia inserito credenziali sulla pagina falsa dovrebbe cambiare tempestivamente la password dell’email interessata. Le password dovrebbero essere cambiate anche su altri account in cui le stesse credenziali sono state riutilizzate.
L’email completa di phishing Mail System Update Required “” è riportata di seguito:
Subject: Important System Notice: Update Your Mailbox
Mail System Update Required
A critical update is pending for your account. Your mailbox settings are now out of date, and incoming messages may be blocked or delayed until this update is completed.
To avoid service interruption and continue receiving incoming messages, you must update your settings immediately.
[Update Mailbox]CONFIDENTIALITY NOTICE
This message is intended exclusively for – and may contain legally protected or confidential information.
This is an automated system message. Please do not reply directly to this notification.
© 2026 Mail Administration Center. All rights reserved.
Come riconoscere le email di phishing
L’email di phishing Mail System Update Required si basa molto sull’urgenza. Indica ai destinatari che le impostazioni della loro casella di posta sono già obsolete e che un aggiornamento deve essere completato immediatamente per evitare problemi con le email in arrivo.
La spiegazione vaga del presunto problema tecnico è un altro motivo di cautela. L’email afferma che le email potrebbero essere bloccate o ritardate, ma non fornisce un processo legittimo di gestione dell’account per risolvere il problema. Invece, indirizza i destinatari a un pulsante incorporato “Aggiorna Cassetta Posta”.
Dove porta quel pulsante è particolarmente importante. Una pagina di phishing non deve necessariamente essere ospitata su un sito web palesemente sospetto. In questo caso, i truffatori hanno utilizzato una piattaforma di cloud legittima per ospitare la pagina fraudolenta. La reputazione del servizio di hosting quindi non dimostra che la pagina stessa sia affidabile.
La richiesta di accesso fornisce un altro indizio. Dopo aver seguito un’email sulle impostazioni della casella di posta, ai visitatori viene mostrata una pagina in stile Gmail che chiede un indirizzo email e una password per presumibilmente “accedere a impostazioni sicure”. Il familiare branding di Google non dimostra che la pagina sia gestita da Google o dal provider email del destinatario.
I destinatari dovrebbero esaminare l’indirizzo effettivo di una pagina di accesso prima di inserire le credenziali. Il dominio è più informativo di loghi, colori o moduli di accesso familiari, tutti copiabili per scopi di phishing.
Problemi imprevisti con la casella di posta possono essere controllati anche senza selezionare i pulsanti di un’email. I destinatari possono accedere al loro servizio email tramite l’applicazione ufficiale o il sito web e controllare le impostazioni dell’account lì. Questo impedisce a un’email non richiesta di determinare dove viene inserita la password dell’utente.