

La truffa ” Verify Your Apple ID Account ” email è una campagna di phishing che si spaccia per Apple per ingannare i destinatari e fargli rivelare le credenziali del loro account. L’email di phishing si presenta come una notifica ufficiale di sicurezza e sostiene che gli utenti devono verificare il proprio ID Apple per proteggere i loro account e le loro informazioni personali. Il suo vero scopo è indirizzare i destinatari verso una pagina di accesso Apple falsa controllata da truffatori.
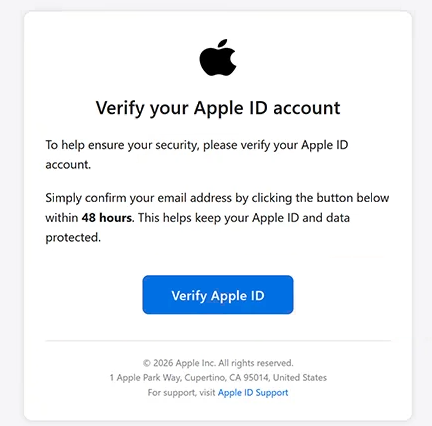
L’email di phishing utilizza l’oggetto “Action Required” e istruisce i destinatari a confermare i propri indirizzi entro 48 ore. Questa scadenza crea un senso artificiale di urgenza, incoraggiando gli utenti a completare il presunto processo di verifica senza metterne in dubbio la legittimità. L’email non identifica un incidente di sicurezza specifico né spiega perché l’account necessita improvvisamente di ulteriori verifiche.
I destinatari sono indirizzati a cliccare su un pulsante etichettato “Verifica Apple ID.” Invece di aprire il legittimo servizio di gestione account di Apple, il pulsante conduce a un sito di phishing ospitato su un sottodominio Heroku. Il sito imita l’interfaccia di autenticazione di Apple e mostra un marchio riconoscibile per far apparire la richiesta di verifica autentica.
La pagina phishing chiede inizialmente ai visitatori di fornire un indirizzo email o un numero di telefono, simile al primo passaggio del consueto processo di accesso di Apple. Successivamente potrebbe richiedere una password, permettendo ai truffatori di acquisire le credenziali necessarie per tentare un accesso non autorizzato all’account. Il design di login familiare è pensato per far credere ai visitatori di interagire con i servizi ufficiali di Apple.
Le credenziali compromesse dell’account Apple possono esporre gli utenti a diversi rischi. A seconda delle impostazioni di sicurezza dell’account e dell’accesso ottenuto, gli aggressori possono tentare di visualizzare le informazioni memorizzate su iCloud, accedere a file personali e fotografie, o effettuare acquisti non autorizzati tramite i servizi Apple. Possono anche tentare di sfruttare i metodi di pagamento associati all’account.
L’email di phishing include il nome di Apple, le informazioni sul copyright e l’indirizzo reale dell’azienda a Cupertino. Questi dettagli sono pensati per rafforzare la sua apparizione come notifica ufficiale, ma non ne dimostrano l’autenticità. L’indirizzo email del mittente non è correlato ad Apple e il sito di verifica non è gestito dall’azienda.
L’email completa di phishing Verify Your Apple ID Account “” è riportata di seguito:
Subject: Action Required
Verify your Apple ID account
To help ensure your security, please verify your Apple ID account.
Simply confirm your email address by clicking the button below within 48 hours. This helps keep your Apple ID and data protected.
[Verify Apple ID]
© 2026 Apple Inc. All rights reserved.
1 Apple Park Way, Cupertino, CA 95014, United States
For support, visit [Apple ID Support]
Apple · Inc
Unsubscribe
Come riconoscere le email di phishing
L’email di phishing Verify Your Apple ID Account contiene diversi segnali d’allarme, a partire dalla richiesta inaspettata di verifica dell’account. Sostiene che confermare un indirizzo email sia necessario per mantenere la sicurezza dell’account, ma non fornisce alcuna spiegazione specifica per questo requisito. Le notifiche legittime degli account generalmente offrono abbastanza contesto perché gli utenti comprendano perché è necessaria un’azione.
La scadenza di 48 ore è un altro elemento sospetto. Le email di phishing spesso impongono brevi limiti di tempo per scoraggiare i destinatari dall’esaminare il mittente o dal controllare la destinazione dei link incorporati. In questa campagna, la scadenza viene presentata come parte di una procedura di sicurezza, anche se l’email non spiega cosa succederebbe se la verifica fosse ritardata.
L’indirizzo del mittente è particolarmente importante nella valutazione dell’email. Sebbene il contenuto si impersoni Apple, l’email proviene da un indirizzo non associato all’azienda. Un nome del mittente riconoscibile, un logo aziendale o un layout dall’aspetto professionale non garantiscono che l’email provenga dall’organizzazione impersonata.
Il pulsante “Verifica Apple ID” fornisce un altro indicatore chiaro. La sua destinazione è un sito web ospitato da Heroku piuttosto che un dominio ufficiale Apple. I siti di phishing spesso utilizzano servizi di hosting non correlati mentre riproducono pagine di accesso familiari, rendendo la barra degli indirizzi più utile per identificare l’inganno rispetto all’aspetto del sito.
Anche il piè di pagina dell’email merita attenzione. Include l’indirizzo fisico di Apple, un avviso di copyright, un riferimento al supporto e un’opzione di cancellazione. Tali dettagli possono far sembrare le email di phishing una corrispondenza aziendale di routine, ma possono essere copiate da comunicazioni legittime e non verificano l’identità del mittente.
Un altro segnale di allarme è la richiesta di inserire le credenziali dell’account dopo aver seguito un link di verifica non richiesto. La pagina phishing somiglia a un modulo di accesso Apple, iniziando con una richiesta di indirizzo email o numero di telefono. Tuttavia, un’interfaccia di autenticazione dall’aspetto autentico può comunque essere ospitata su un sito web controllato da truffatori.