

De phishing-e-mail Mail System Update Required is een oplichterij waarbij je gegevens steelt, vermomd als een automatische melding van een e-maildienstverlener. Er wordt ten onrechte beweerd dat de mailboxinstellingen van de ontvanger verouderd zijn en onmiddellijk bijgewerkt moeten worden.
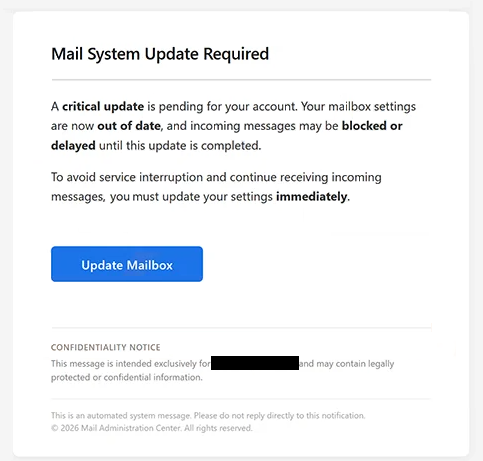
De e-mail bevat het onderwerp “Belangrijke Systeemmelding: Update uw mailbox”. Het waarschuwt ontvangers dat er een kritieke update in behandeling is voor hun account en suggereert dat binnenkomende e-mails geblokkeerd of vertraagd kunnen worden totdat het vermeende probleem is opgelost.
Om een dienstonderbreking te voorkomen, wordt ontvangers geïnstrueerd om de knop “Postbus bijwerken” te selecteren. De e-mail presenteert dit als een noodzakelijke stap om de mailboxinstellingen bij te werken en het blijven ontvangen van binnenkomende e-mails.
De waarschuwing is verzonnen. Als je op “Postbus bijwerken” klikt, verwijst je naar een phishingpagina in plaats van een legitieme mailboxinstellingenpagina. De frauduleuze site wordt gehost op een legitiem cloudopslagplatform, waardoor de link op het eerste gezicht minder verdacht lijkt.
In het geanalyseerde geval imiteerde de phishingpagina de inloginterface van Gmail. Er werd een Google-gebrandmerkt aanmeldformulier getoond en bezoekers werd gevraagd hun e-mailadres en wachtwoord op te geven. De pagina beweerde dat deze inloggegevens nodig waren om “toegang te krijgen tot veilige instellingen”.
Het invoeren van inloggegevens werkt de mailbox niet bij en lost geen probleem met de postbezorging op. De ingediende informatie wordt in plaats daarvan naar de oplichters gestuurd die de phishingpagina beheren.
De e-mail wordt ondertekend als afkomstig van het “Mail Administration Center”, maar deze naam vertegenwoordigt geen echte organisatie achter de melding. De vermeende mailbox-update, verouderde instellingen en mogelijke onderbrekingen van binnenkomende e-mails maken allemaal deel uit van de misleiding.
Iedereen die inloggegevens op de neppagina heeft ingevoerd, dient het getroffen e-mailwachtwoord direct te wijzigen. Wachtwoorden moeten ook worden gewijzigd op andere accounts waar dezelfde inloggegevens opnieuw zijn gebruikt.
De volledige phishing-e-mail Mail System Update Required staat hieronder:
Subject: Important System Notice: Update Your Mailbox
Mail System Update Required
A critical update is pending for your account. Your mailbox settings are now out of date, and incoming messages may be blocked or delayed until this update is completed.
To avoid service interruption and continue receiving incoming messages, you must update your settings immediately.
[Update Mailbox]CONFIDENTIALITY NOTICE
This message is intended exclusively for – and may contain legally protected or confidential information.
This is an automated system message. Please do not reply directly to this notification.
© 2026 Mail Administration Center. All rights reserved.
Hoe je phishing-e-mails herkent
De phishing-e-mail Mail System Update Required is sterk afhankelijk van urgentie. Deze vertelt ontvangers dat hun mailboxinstellingen al verouderd zijn en dat een update onmiddellijk moet worden uitgevoerd om problemen met binnenkomende e-mails te voorkomen.
De vage uitleg van het vermeende technische probleem is een andere reden tot voorzichtigheid. De e-mail beweert dat e-mails geblokkeerd of vertraagd kunnen worden, maar biedt geen legitiem accountbeheerproces om het probleem op te lossen. In plaats daarvan verwijst het ontvangers naar een ingebedde knop “Postvak bijwerken”.
Waar die knop leidt is bijzonder belangrijk. Een phishingpagina hoeft niet per se op een duidelijk verdachte website te worden gehost. In dit geval gebruikten de oplichters een legitiem cloudopslagplatform om de frauduleuze pagina te hosten. De reputatie van de hostingdienst bewijst daarom niet dat de pagina zelf betrouwbaar is.
Het inlogverzoek geeft een andere aanwijzing. Na het volgen van een e-mail over mailboxinstellingen, krijgen bezoekers een Gmail-achtige pagina te zien waarop wordt gevraagd om een e-mailadres en wachtwoord om zogenaamd “toegang te krijgen tot veilige instellingen”. De bekende Google-branding bewijst niet dat de pagina wordt beheerd door Google of de e-mailprovider van de ontvanger.
Ontvangers dienen het daadwerkelijke adres van een inlogpagina te controleren voordat ze hun inloggegevens invoeren. Het domein is informatiever dan logo’s, kleuren of bekende aanmeldformulieren, die allemaal gekopieerd kunnen worden voor phishingdoeleinden.
Onverwachte problemen met een mailbox kunnen ook worden gecontroleerd zonder knoppen in een e-mail te selecteren. Ontvangers kunnen hun e-maildienst openen via de officiële applicatie of website en daar de accountinstellingen bekijken. Dit voorkomt dat een ongevraagde e-mail kan achterhalen waar het wachtwoord van de gebruiker is ingevoerd.