

De ” Recent updates to Microsoft policies e-mailfraude” is een phishingcampagne die zich voordoet als Microsoft om accountinloggegevens te stelen. De phishingmail beweert dat recente wijzigingen in Microsofts beleid vereisen dat gebruikers opnieuw moeten inloggen bij hun applicaties. Het presenteert het verzoek als een routinematige administratieve procedure die nodig is om ononderbroken toegang tot Microsoft-diensten te behouden.
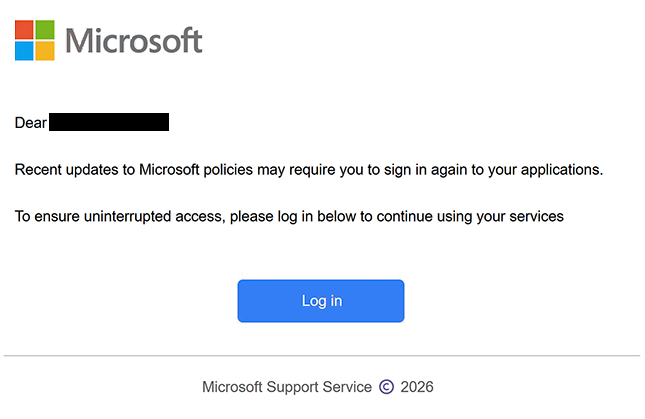
De phishing-e-mail gebruikt de onderwerpregel “OFFICE365 PASSWORD UPDATE” en identificeert zichzelf als een melding van Microsoft Support Service. Deze informeert ontvangers dat beleidswijzigingen hun bestaande applicatiesessies kunnen beïnvloeden en moedigt hen aan opnieuw te authenticeren. Hoewel de e-mail verwijst naar een beleidsupdate, legt deze niet uit welke beleidsregels zijn gewijzigd of waarom gebruikers hun inloggegevens moeten opgeven.
Om het vermeende verificatieproces te voltooien, wordt ontvangers geïnstrueerd om op een knop te klikken met het label “Inloggen.” De knop leidt naar een phishingwebsite die op cocoonwoodsavoie.com wordt gehost, die niets met Microsoft te maken heeft. De website imiteert de authenticatie-interface van Microsoft, toont het logo van het bedrijf en vraagt om een e-mailadres of telefoonnummer om het aanmeldproces te starten.
De namaakwebsite is ontworpen om inloggegevens te verzamelen in plaats van gebruikers te authenticeren bij Microsoft. Inloggegevens die via de phishingpagina worden ingediend, kunnen door oplichters worden gevangen en mogelijk gebruikt worden om toegang te krijgen tot de bijbehorende Microsoft-accounts. Het vertrouwde uiterlijk van de inloginterface helpt te verbergen dat gebruikers interactie hebben met een ongeautoriseerde website.
Een gecompromitteerd Microsoft-account kan gevoelige informatie blootstellen die is opgeslagen tussen verbonden diensten. Afhankelijk van het account en de bijbehorende rechten kunnen oplichters toegang krijgen tot Outlook-e-mails, OneDrive-documenten, persoonlijke informatie en andere bijbehorende bronnen. Ze kunnen zich ook voordoen als accounthouder, proberen toegang te krijgen tot extra diensten of andere accounts aanvallen als hetzelfde wachtwoord is hergebruikt.
De volledige phishing-e-mail Recent updates to Microsoft policies staat hieronder:
Subject: OFFICE365 PASSWORD UPDATE
Dear –
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Hoe je phishing-e-mails herkent
Phishing-e-mails die zich voordoen als softwareaanbieders gebruiken vaak accountverificatieverzoeken, beveiligingsupdates en administratieve wijzigingen om ontvangers aan te moedigen hun inloggegevens te delen. Bij de ” Recent updates to Microsoft policies ” e-mailzwendel is het belangrijkste waarschuwingssignaal de bewering dat gebruikers opnieuw moeten inloggen vanwege niet-gespecificeerde beleidswijzigingen. De e-mail geeft geen zinvolle uitleg over de update of waarom authenticatie via een ingesloten knop vereist zou zijn.
De onderwerpregel “OFFICE365 WACHTWOORDUPDATE” is een ander detail dat het bekijken waard is. Hoewel het een wachtwoordgerelateerde wijziging suggereert, bespreekt de e-mailtekst in plaats daarvan Microsoft-beleid en voortdurende toegang tot applicaties. Deze inconsistentie tussen het onderwerp en het daadwerkelijke verzoek kan erop wijzen dat de e-mail is ontworpen om aandacht te trekken in plaats van een legitieme accountupdate te communiceren.
Het verzoek om op een knop “Inloggen” te klikken is bijzonder verdacht omdat het ontvangers wegstuurt van de officiële authenticatiediensten van Microsoft. Phishing-e-mails verhullen vaak externe bestemmingen achter knoppen met bekende labels, waardoor het minder duidelijk wordt dat gebruikers naar niet-gerelateerde websites worden gestuurd. Door de daadwerkelijke bestemming te controleren, kan worden getoond of de link toebehoort aan de organisatie die de e-mail zogenaamd verzendt.
De vervalste Microsoft-inlogpagina laat ook zien hoe phishingwebsites legitieme authenticatiesystemen kunnen imiteren. Het toont herkenbare branding en vraagt om bekende accountidentificaties, waaronder een e-mailadres, telefoonnummer of Skype-gebruikersnaam. Deze functies kunnen echter worden gekopieerd, en hun aanwezigheid bewijst niet dat de website door Microsoft wordt beheerd.
Een andere indicator is het gebruik van de naam “Microsoft Support Service” en een copyright-melding in de e-mail om een officiële uitstraling te creëren. Bedrijfsnamen, logo’s en formele handtekeningen kunnen zonder toestemming van de organisatie worden gereproduceerd in phishing-e-mails. Het volledige e-mailadres van de afzender en de bestemming van ingesloten links bieden nuttigere informatie dan alleen branding.
Ontvangers moeten ook voorzichtig zijn wanneer een onverwachte e-mail beweert dat de toegang tot applicaties kan worden onderbroken tenzij ze een authenticatieprocedure voltooien. Dit type waarschuwing creëert druk om in te grijpen, zelfs wanneer er geen specifiek accountprobleem is vastgesteld. Legitieme accountmeldingen kunnen worden gecontroleerd door de betreffende dienst zelfstandig te openen in plaats van een ongevraagde inloglink te volgen.