

De phishing-e-mail Update your account information to avoid interruption is een oplichterij die zich voordoet als webhostingaanbieders om e-mailaccounts te stelen. Het waarschuwt ontvangers dat hun accountinformatie bijgewerkt moet worden en suggereert dat het niet voltooien van het proces hun hostingdiensten kan onderbreken. Het vermeende accountprobleem wordt gebruikt om ontvangers te overtuigen een namaak-inlogwebsite te bezoeken.
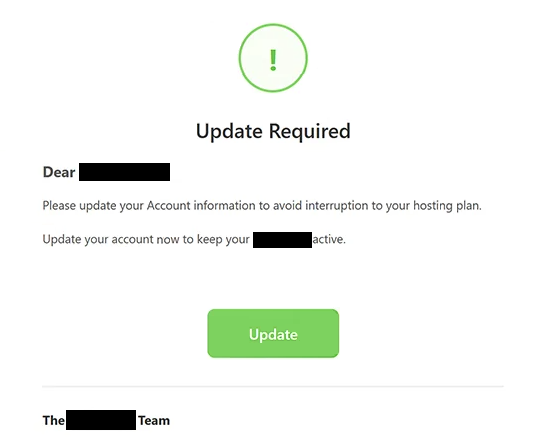
De phishing-e-mail presenteert zich als een geautomatiseerde melding van een hostingbedrijf. Er wordt beweerd dat de accountgegevens van de ontvanger aandacht vereisen, maar legt niet uit welke informatie verouderd is of waarom een update nodig is. Deze vage waarschuwing creëert onzekerheid en moedigt ontvangers aan om de verstrekte instructies te volgen.
Om de vermeende update te voltooien, worden ontvangers verwezen om op een knop te klikken met het label “Update.” In plaats van een legitieme hostingaccountbeheerpagina te openen, leidt de knop naar een phishingwebsite. De website probeert de e-mailprovider van de bezoeker te identificeren en een bijbehorende namaak-inloginterface weer te geven.
Een waargenomen versie van de phishingpagina imiteert het inlogscherm van Gmail. Door een vertrouwde authenticatie-interface te tonen, proberen de oplichters bezoekers ervan te overtuigen dat ze hun gebruikelijke e-maildienst gebruiken. De website wordt echter niet beheerd door Google of de hostingprovider die zogenaamd verantwoordelijk is voor de melding.
De phishingpagina is ontworpen om e-mailadressen en wachtwoorden van bezoekers vast te leggen. Als aanvallers geldige inloggegevens verkrijgen, kunnen ze proberen toegang te krijgen tot de bijbehorende mailboxen, privécorrespondentie lezen en gevoelige informatie verzamelen. Gecompromitteerde accounts kunnen ook worden gebruikt om hun eigenaar te imiteren of extra phishing-e-mails te verspreiden.
Toegang tot e-mailaccounts kan andere online diensten blootstellen aan ongeautoriseerde activiteiten. Aanvallers kunnen proberen wachtwoorden te resetten voor accounts die gekoppeld zijn aan de gecompromitteerde mailbox, waarmee ze mogelijk toegang krijgen tot extra persoonlijke of zakelijke informatie. Deze gevolgen hangen af van de beveiligingsmaatregelen die elk account beschermen.
De phishing-e-mail Update your account information to avoid interruption is geen legitieme hostingdienstmelding. Het doel is om inloggegevens te verkrijgen via een misleidende authenticatiepagina in plaats van een daadwerkelijk accountprobleem op te lossen.
De volledige phishing-e-mail Update your account information to avoid interruption staat hieronder:
Subject: Update Required: –
Update Required
Dear -,
Please update your Account information to avoid interruption to your hosting plan.
Update your account now to keep your – active.
[Update]The – Team
– Web Hosting Ltd.
Automated account notification • Please do not reply to this email
© 2026 – All rights reserved.
Hoe je phishing-e-mails herkent
De phishing-e-mail Update your account information to avoid interruption gebruikt een waarschuwing voor dienstonderbreking om ontvangers onder druk te zetten om actie te ondernemen. Hoewel legitieme hostingproviders af en toe accountupdates kunnen aanvragen, moet een onverwachte e-mail die dreigt met verstoring zonder het onderliggende probleem uit te leggen, zorgvuldig worden onderzocht.
Een waarschuwingssignaal is het ontbreken van specifieke informatie over het account. De phishing-e-mail geeft niet aan welke details bijgewerkt moeten worden en geeft geen duidelijke uitleg van het vermeende probleem. In plaats daarvan verwijst het ontvangers naar een generieke updateknop, waardoor de gevraagde actie routinematig lijkt.
De bestemming van de knop “Update” is een andere belangrijke indicator. De link leidt naar een niet-gerelateerde website in plaats van naar de officiële accountbeheerdienst van de hostingprovider. Phishing-e-mails verbergen vaak externe bestemmingen achter knoppen die gewone accountonderhoudsfuncties lijken te bieden.
De vervalste inlogpagina levert verder bewijs van misleiding. Hoewel de e-mail betrekking heeft op een hostingaccount, kan de bestemming een Gmail-achtig authenticatieformulier tonen waarin om e-mailgegevens wordt gevraagd. Deze mismatch tussen het opgegeven doel van de e-mail en de door de website gevraagde informatie is kenmerkend voor phishingpogingen.
De identiteit van de afzender moet ook worden onderzocht. Phishing-e-mails kunnen bedrijfsnamen hosten, professionele opmaak, geautomatiseerde notificatielabels en copyrightmeldingen omvatten. Deze details kunnen een officiële indruk creëren, maar bewijzen niet dat de e-mail afkomstig is van de organisatie die wordt geïmiteerd.
Een ander verdachte eigenschap is het gebruik van urgentie zonder betekenisvolle ondersteunende informatie. De e-mail suggereert dat hostingdiensten onderbroken kunnen worden als de ontvanger zijn accountgegevens niet bijwerkt. Dit moedigt snelle actie aan en biedt weinig gelegenheid om te beoordelen of de waarschuwing echt is.