

O e-mail de phishing IMAP Sync Failure disfarça o roubo de credenciais como um problema técnico envolvendo correspondências recebidas. Em vez de apresentar um pedido genérico de verificação de conta, o e-mail imita um relatório diagnóstico automatizado e afirma que um erro de autenticação interrompeu o servidor de e-mail do destinatário.
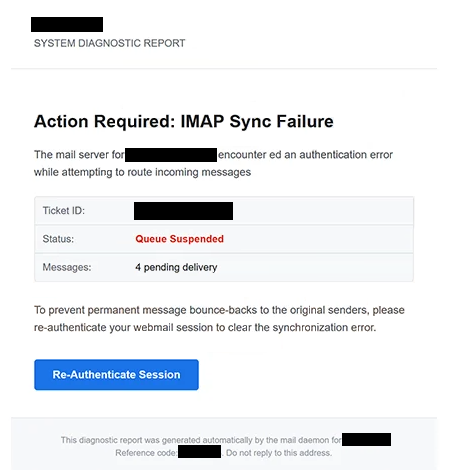
De acordo com o e-mail, o servidor de e-mail do destinatário encontrou um erro de autenticação ao tentar rotear mensagens recebidas. A suposta consequência é uma fila de mensagens suspensa, com quatro e-mails aguardando para entrega.
Informações adicionais de aparência técnica são incluídas para apoiar o aviso. O e-mail fornece o ID do ticket, exibe o status como “Fila Suspensa” e afirma que quatro mensagens estão pendentes. Também inclui um código de referência e afirma que o relatório diagnóstico foi gerado automaticamente por um daemon de e-mail.
Os destinatários são avisados de que os e-mails pendentes podem ser retornados permanentemente aos remetentes originais caso o problema de sincronização não seja corrigido. Para supostamente eliminar o erro, eles são instruídos a reautenticar sua sessão de webmail usando um botão “Re-Autenticar Sessão”.
Não há nenhum reparo real de IMAP por trás desse botão. Ao clicar nele, se abre uma página de login de webmail falsificada em vez de um serviço legítimo de administração de servidor de e-mail.
A página de phishing copia a aparência de uma tela de login do cPanel Webmail. Um detalhe que pode tornar a página particularmente convincente é que o endereço de e-mail da vítima já está exibido no formulário. Essas informações são retiradas do link de phishing, em vez de serem recuperadas de um sistema de conta legítimo.
Apenas a senha precisa ser inserida. Uma vez enviada, ela é fornecida aos golpistas que operam a página de phishing. A ação não restaura a sincronização IMAP, libera quatro e-mails pendentes nem limpa uma fila de e-mails suspensa.
Com credenciais de e-mail válidas, golpistas podem acessar correspondências privadas e outras informações armazenadas na conta. Uma caixa de correio comprometida também pode ser usada para solicitar resetagem de senha para outros serviços ou para enviar e-mails enganosos enquanto se passa pelo dono da conta.
O cPanel não está associado ao e-mail de phishing IMAP Sync Failure . Sua interface de Webmail é simplesmente copiada para fazer a solicitação de credencial parecer legítima.
O e-mail completo de phishing IMAP Sync Failure está abaixo:
Subject: [-] : Please Confirm To Continue.
–
System Diagnostic Report
Action Required: IMAP Sync FailureThe mail server for – encounter ed an authentication error while attempting to route incoming messages
Ticket ID: –
Status: Queue Suspended
Messages: 4 pending deliveryTo prevent permanent message bounce-backs to the original senders, please re-authenticate your webmail session to clear the synchronization error.
[Re-Authenticate Session]This diagnostic report was generated automatically by the mail daemon for -.
Reference code: -. Do not reply to this address.
Como reconhecer o e-mail de phishing IMAP Sync Failure
O que distingue essa campanha é sua tentativa de se assemelhar a um relatório técnico gerado por servidor. Termos como ” IMAP Sync Failure “, “erro de autenticação”, “Fila Suspensa” e “daemon de e-mail” criam a impressão de que o aviso se originou da infraestrutura que está tratando o e-mail do destinatário.
As quatro mensagens pendentes adicionam outra camada de pressão. Os destinatários não são apenas informados de que a sincronização falhou. Eles são levados a acreditar que e-mails reais já estão sendo afetados e podem em breve ser devolvidos aos seus remetentes.
Os números do ticket e de referência também podem fazer a notificação parecer mais formal. O código de referência adicional parece identificar produzidos por um sistema automatizado de suporte ou diagnóstico, mas esses detalhes não comprovam que o e-mail tenha acesso ao servidor de e-mail real do destinatário.
A solução solicitada é mais reveladora. O e-mail afirma que um problema de autenticação IMAP suspendeu a correspondência recebida, então direciona o destinatário para “Re-Autenticar Session” por meio de um botão incorporado. Seguir essa instrução leva a uma página web separada pedindo a senha da caixa de correio.
O endereço de e-mail pré-preenchido na página falsa do cPanel Webmail pode reduzir ainda mais a suspeita. Ver o endereço correto pode dar a impressão de que a página reconheceu a conta do usuário. Na realidade, o endereço é passado para a página de phishing pelo próprio link.
Destinatários que recebem esse tipo de aviso podem verificar sua caixa de correio de forma independente. Se o acesso de correio ou IMAP realmente tiver problema, os usuários podem fazer login pelo endereço normal de webmail ou painel de controle de hospedagem, em vez de usar um link de reautenticação de um e-mail inesperado.
Qualquer pessoa que já tenha fornecido uma senha pela página falsa deve alterá-la prontamente pelo serviço de e-mail legítimo. Outras contas que usem a mesma senha também devem ser protegidas, e a caixa de correio comprometida deve ser verificada para sessões desconhecidas, regras de encaminhamento ou outras alterações não autorizadas.