

O e-mail de phishing ” Incoming Mails Witheld ” é uma tentativa de roubo de credenciais baseada em um problema de entrega de correspondência falsa. Ele informa aos destinatários que e-mails importantes recebidos foram parados e permanecerão indisponíveis até que verificem as configurações da conta.
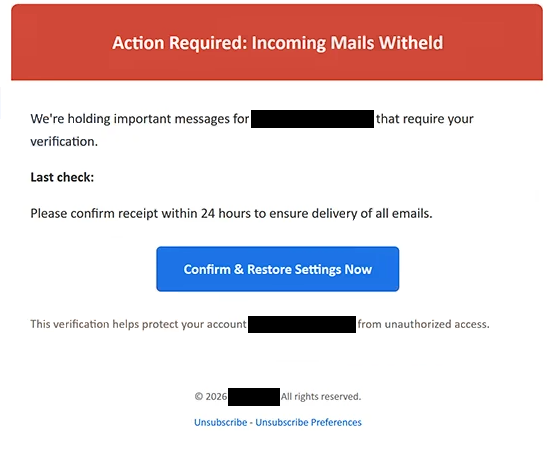
O e-mail usa um assunto referindo-se à ação necessária e à entrega do correio. No corpo, o aviso se torna mais direto com o título “Ação Necessária: Incoming Mails Witheld “. Ele afirma que e-mails importantes endereçados ao destinatário estão atualmente sendo retidos porque a verificação é necessária.
Para tornar a situação atual, o e-mail fornece uma data e hora de “última verificação”. Os destinatários recebem então 24 horas para confirmar o recebimento, com a implicação de que completar a verificação solicitada permitirá que todos os e-mails pendentes sejam entregues.
O botão fornecido diz “Confirmar e Restaurar Configurações Agora”. Essa não é uma função genuína para restaurar configurações de caixa de correio. Depois, o destinatário é levado a um site de phishing criado para obter credenciais de conta de e-mail.
No caso analisado, a página resultante foi projetada para se assemelhar a uma tela de login do Gmail. Ela exibia o logo do Gmail e já tinha o endereço de e-mail do destinatário inserido no campo relevante. O visitante era solicitado a uma senha e recebia um botão “Continuar”.
O endereço pré-preenchido pode fazer a página parecer conectada à caixa de correio real do usuário, mas o site não é operado pelo Google. As informações inseridas no formulário são enviadas aos golpistas por trás da campanha.
A configuração de phishing também pode se adaptar de acordo com o provedor de e-mail do destinatário. Portanto, nem todo destinatário necessariamente vê a mesma página no estilo Gmail. Um usuário com uma conta de outro provedor pode, em vez disso, receber uma interface de login projetada para se assemelhar àquele serviço.
O objetivo permanece o mesmo independentemente do design de login que apareça: obter a senha associada ao endereço de e-mail do destinatário. As alegações sobre correspondências recebidas retidas e configurações que exigem restauração são simplesmente usadas para levar a vítima a esse formulário de credencial.
Se as credenciais já foram enviadas, a senha do e-mail afetada deve ser alterada imediatamente pelo provedor legítimo. Senhas reutilizadas em outras contas também devem ser substituídas, e a conta deve ser verificada para sessões, dispositivos ou alterações desconhecidas.
O e-mail completo de phishing Incoming Mails Witheld está abaixo:
Subject: Action Required for – recipients: Mail Delivery
Action Required: Incoming Mails Witheld
We’re holding important messages for – that require your verification.
Last check:
Please confirm receipt within 24 hours to ensure delivery of all emails.
[Confirm & Restore Settings Now]
This verification helps protect your account – from unauthorized access.
© 2026 -. All rights reserved.
[Unsubscribe] – [Unsubscribe Preferences]
Como reconhecer o e-mail de phishing Incoming Mails Witheld
A principal tática de pressão nesta campanha é a alegação de que as mensagens já estão sendo retidas. Em vez de alertar sobre um problema que pode ocorrer depois, o e-mail de phishing ” Incoming Mails Witheld ” informa os destinatários que e-mails importantes estão atualmente aguardando e não podem ser entregues até que a verificação ocorra.
O prazo de 24 horas adiciona mais um motivo para agir rapidamente. Alguém que espera um e-mail importante de negócios ou pessoal pode estar mais inclinado a selecionar “Confirmar e Restaurar Configurações Agora” do que primeiro verificar se o aviso veio do provedor de e-mail real.
O carimbo de data do “último check” também merece atenção. Uma data e hora precisas podem fazer a notificação parecer ter sido gerada automaticamente a partir de um sistema de correspondência real. Neste caso, porém, o detalhe técnico acompanha um problema de entrega fabricado e não prova que o remetente tenha acesso ao status da caixa de correio do destinatário.
Também há uma incompatibilidade entre o problema declarado e a ação solicitada. O e-mail afirma que as mensagens estão sendo retidas até que as configurações sejam confirmadas, mas seguir suas instruções leva a uma página solicitando a senha da conta de e-mail. Inserir uma senha nessa página não libera e-mails pendentes.
A página de login personalizada pode dificultar a identificação do golpe à primeira vista. Ter o endereço do destinatário já preenchido pode sugerir que o site reconhece a conta. Essas informações podem ser passadas do link de phishing e usadas para tornar a página mais convincente.
Os destinatários devem prestar atenção para onde o botão “Confirmar e Restaurar Configurações Agora” realmente leva. A marca familiar do Gmail ou de outro webmail na página de destino não é suficiente para estabelecer autenticidade. O domínio deve pertencer ao provedor de e-mail esperado antes que quaisquer credenciais sejam inseridas.
Um suposto problema de entrega de correspondência também pode ser resolvido sem usar o e-mail. Abrir o aplicativo de webmail normal ou navegar independentemente até o site legítimo do provedor permite que o usuário verifique a caixa de correio diretamente.
O padrão distintivo no e-mail de phishing Incoming Mails Witheld é a combinação de supostas mensagens retidas, um carimbo de data recente de “última verificação”, um prazo de verificação de 24 horas e um botão “Confirmar e Restaurar Configurações Agora”. Esses elementos levam a uma página de login falsa específica do provedor, cujo verdadeiro propósito é capturar a senha do e-mail do destinatário.