

O e-mail de phishing ” Mailbox Usage Alert ” usa uma caixa de entrada quase cheia como motivo para pedir que os destinatários façam login. Ele apresenta o que parece ser uma notificação de armazenamento rotineira, mas o uso relatado é fabricado, e a opção de gerenciamento de armazenamento fornecida leva a um site que rouba credenciais.
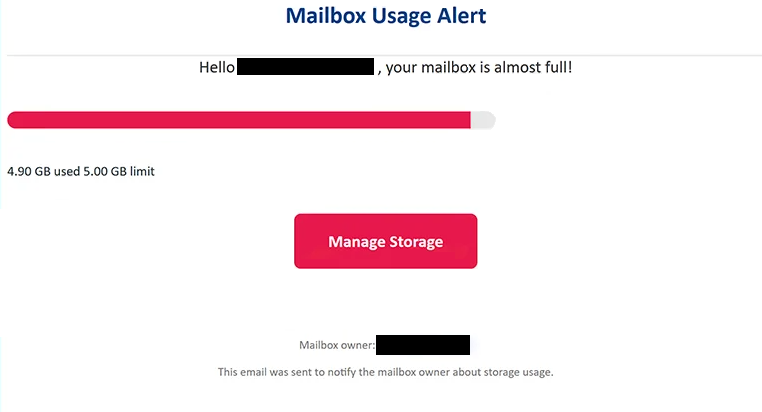
De acordo com o e-mail, o destinatário já utilizou 4,90 GB de uma caixa de correio de 5,00 GB. Com supostamente pouca capacidade restante, o aviso diz que a caixa de correio está quase cheia e incentiva o usuário a gerenciar o armazenamento disponível.
Um botão “Gerenciar Armazenamento” é fornecido como solução aparente. Alguém que recebe regularmente grandes anexos ou guarda anos de e-mails pode achar tal aviso plausível, especialmente porque o e-mail fornece números específicos em vez de simplesmente afirmar que o armazenamento está acabando.
O botão, no entanto, não abre uma página genuína de gerenciamento de armazenamento. Ele direciona o destinatário para um site de phishing projetado para coletar credenciais de login de e-mail.
Essa campanha utiliza uma página de phishing que pode determinar o provedor de e-mail do destinatário a partir do endereço de e-mail e ajustar sua aparência de acordo. Isso permite que os golpistas mostrem uma interface de login mais relevante para a pessoa que abre o link, em vez de exibir o mesmo formulário genérico para todos.
Durante a análise, o site apresentou um falso “Portal Seguro do Gmail”. O formulário de credencial foi estilizado para se assemelhar à interface de login do Google e aparecia sobre um fundo projetado para parecer a página de login genuína do Gmail.
O site pede um nome de usuário e senha. As informações enviadas ali vão para os golpistas, e não para o provedor de e-mail do destinatário. Nenhum armazenamento de caixa de correio é gerenciado ou expandido ao completar o processo de login falso.
Obter uma senha de e-mail pode dar aos golpistas acesso a muito mais do que apenas mensagens armazenadas. Uma caixa de entrada comprometida pode conter correspondência privada e informações sobre outros serviços. Ela também pode ser conectada a contas que usam o endereço de e-mail para recuperação de senha.
Qualquer pessoa que já tenha inserido credenciais pela página “Gerenciar Armazenamento” deve mudar imediatamente a senha do e-mail afetada. A mesma senha também deve ser substituída em qualquer outro lugar onde tenha sido reutilizada. Revisar atividades recentes da conta e sessões desconhecidas também é apropriado após as credenciais terem sido expostas.
O e-mail completo de phishing Mailbox Usage Alert está abaixo:
Subject: Alert: Mailbox Usage Warning – –
Mailbox Usage Alert
Hello – , your mailbox is almost full!
4.90 GB used 5.00 GB limit
[Manage Storage]Mailbox owner: –
This email was sent to notify the mailbox owner about storage usage.
Como identificar o e-mail de phishing Mailbox Usage Alert “”
Os números de armazenamento são um dos elementos que fazem essa tentativa de phishing parecer convincente. O e-mail não usa um aviso aproximado como “sua caixa de correio está 90% cheia”. Em vez disso, afirma que 4,90 GB foram consumidos de um limite de 5,00 GB. Números precisos podem dar a impressão de que a notificação foi gerada a partir de dados reais da conta, mas neste caso eles fazem parte do engano.
O assunto também apresenta o e-mail como um simples aviso de caixa de correio, em vez de uma emergência de segurança óbvia. Essa abordagem pode incentivar os destinatários a enxergarem “Gerenciar Armazenamento” como uma função comum de manutenção de conta.
O que acontece após selecionar esse botão é mais revelador. Gerenciar o armazenamento deve levar os usuários às configurações associadas ao seu serviço de e-mail real. Em vez disso, essa campanha os encaminha para um site de phishing separado e tenta obter suas credenciais de login.
A capacidade da página de imitar o provedor do destinatário pode obscurecer ainda mais o golpe. Um usuário do Gmail pode encontrar uma marca no estilo Google, enquanto a configuração de phishing é capaz de determinar o serviço de e-mail a partir do endereço fornecido. Ver a marca do provedor esperado após seguir o link, portanto, não comprova que a página é genuína.
O domínio na barra de endereços do navegador é um detalhe mais útil para examinar. Um logo, um plano de fundo ou um formulário de login familiar podem ser copiados, enquanto um site de phishing permanece hospedado fora da infraestrutura legítima do provedor.
Os destinatários também podem verificar um aviso de armazenamento sem usar o “Gerenciar Armazenamento”. Abrir o aplicativo de e-mail normal ou acessar manualmente o site do provedor permite que os usuários verifiquem a capacidade real da caixa de correio nas configurações da conta. Se a caixa de correio realmente estiver próxima do limite, essa informação deve estar disponível lá.