

O e-mail de phishing ” Untrusted Device Was Added To Your Account ” é uma notificação de segurança falsa criada para roubar credenciais de conta de e-mail. Ele tenta fazer os destinatários acreditarem que um dispositivo desconhecido foi recentemente conectado à conta deles e os incentiva a investigar a atividade por meio de um botão fornecido.
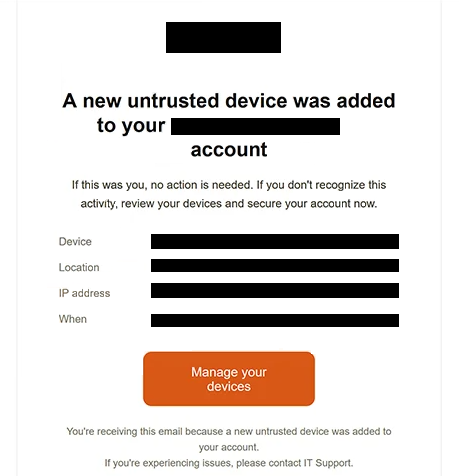
O assunto diz “Alerta de Segurança: Um novo dispositivo não confiável adicionado à sua conta de e-mail.” Em vez de depender apenas de um aviso vago, o e-mail fornece vários detalhes sobre o suposto login. Incluem um dispositivo identificado como Electron no Windows, um local em Virginia Beach, um endereço IP e uma data e hora específicas.
Os destinatários são informados de que nenhuma ação é necessária se reconhecerem a atividade. Aqueles que não reconhecem o dispositivo são instruídos a revisar seus dispositivos e proteger a conta. O e-mail fornece um botão “Gerencie seus dispositivos” para esse fim.
O alerta de segurança é falso. Clicar no botão leva o usuário a um site de phishing em vez de uma página legítima de gerenciamento de conta.
Uma parte importante dessa campanha é como o site de phishing se adapta ao destinatário. O endereço de e-mail é codificado na URL, e o site o usa para determinar qual provedor de e-mail a pessoa utiliza. Em seguida, ele pode apresentar um formulário de login projetado para se assemelhar a esse serviço específico.
No exemplo analisado, a página de phishing exibia uma sobreposição falsa de login do Gmail. Ela solicitava um endereço de e-mail e senha, mas usuários de outros provedores de e-mail podem encontrar uma imitação diferente baseada em seu endereço.
Credenciais enviadas pelo formulário falso são enviadas aos golpistas. Elas não são usadas para revisar dispositivos conectados ou proteger a conta.
Uma senha de e-mail roubada pode dar aos atacantes acesso às informações armazenadas na caixa de entrada e expor outras contas que usam o endereço comprometido para recuperação de senha. Golpistas também podem usar a caixa de correio para se passar pelo proprietário ou tentar impedir que o usuário legítimo a acesse.
O e-mail não é uma notificação de segurança genuína do Google, Gmail ou outro provedor de e-mail. Qualquer pessoa que tenha inserido credenciais na página de phishing deve mudar a senha afetada rapidamente, revisar as sessões ativas e os dispositivos conectados, e substituir a mesma senha em outras contas onde ela foi reutilizada.
O e-mail completo de phishing Untrusted Device Was Added To Your Account está abaixo:
Subject: Security Alert: A new untrusted device added to your Email account
–
A new untrusted device was added to your – account
If this was you, no action is needed. If you don’t recognize this activity, review your devices and secure your account now.Device: –
Location: –
IP address: –
When: –[Manage your devices]
You’re receiving this email because a new untrusted device was added to your account.
If you’re experiencing issues, please contact IT Support.
Como reconhecer esse e-mail de phishing
O e-mail de phishing ” Untrusted Device Was Added To Your Account ” foi criado para se assemelhar ao tipo de notificação de segurança que os usuários podem realmente receber após atividades incomuns da conta. Isso torna o contexto do aviso particularmente importante.
Uma técnica usada para adicionar credibilidade é a inclusão de informações detalhadas sobre o dispositivo alegado. O e-mail não diz simplesmente que ocorreu um login desconhecido. Ele fornece o tipo de dispositivo, localização em Virginia Beach, endereço IP e carimbo de data. Esses detalhes podem parecer evidências retiradas de um registro de segurança real, mas sua presença não comprova que a atividade ocorreu.
O botão “Gerencie seus dispositivos” é outra parte crítica do engano. Um destinatário preocupado com um dispositivo desconhecido pode, razoavelmente, querer revisar atividades recentes da conta, mas o botão o encaminha para um site de phishing terceirizado em vez das configurações legítimas de segurança do provedor de e-mail.
A página acessada depois pode ser especialmente enganosa porque muda de acordo com o provedor de e-mail do destinatário. Um usuário do Gmail, por exemplo, pode ver um prompt de login no estilo Gmail. Essa personalização pode fazer a tentativa de phishing parecer mais relevante do que uma página de login falsa genérica.
Portanto, os destinatários devem prestar atenção ao domínio real, em vez de depender de logos familiares ou de um formulário de login que pareça corresponder ao provedor de e-mail. Uma página que visualmente se assemelhe ao serviço esperado ainda pode ser controlada por golpistas.
A sequência de eventos também é reveladora. O e-mail afirma que o usuário precisa inspecionar um dispositivo desconhecido, mas seguir suas instruções acaba resultando em uma solicitação de credenciais de login de e-mail em um site não relacionado. As configurações de segurança da conta devem ser acessadas diretamente pelo site oficial ou aplicativo do provedor.