

O pop-up ” Microsoft Firewall Alert ” é um golpe de suporte técnico que usa avisos falsos de segurança do Windows para assustar visitantes e levá-los a entrar em contato com golpistas. A página finge que o Microsoft Defender detectou arquivos infectados no computador e cria a impressão de que é necessária assistência técnica imediata.
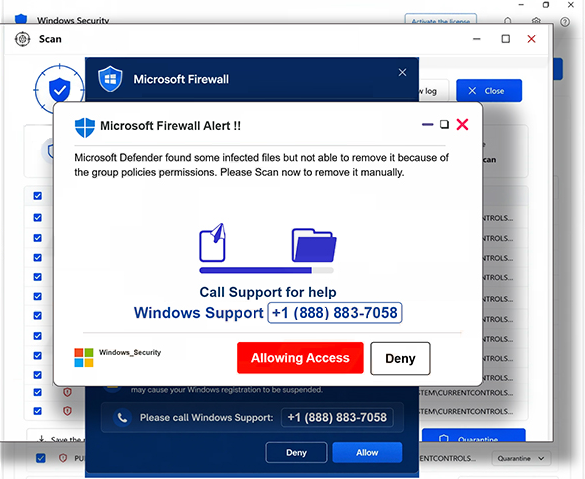
Quando aberta, a página de golpe exibe várias janelas pop-up sobrepostas. Essa apresentação desordenada pode dificultar o uso ou fechar o navegador e ajuda a criar a impressão de que ocorreu um problema sério no sistema.
Um dos avisos mais proeminentes está intitulado ” Microsoft Firewall Alert !!”. Ele afirma que o Microsoft Defender descobriu arquivos infectados, mas não pode removê-los devido a restrições de políticas de grupo. Os visitantes são incentivados a ligar para o “Suporte ao Windows” usando o número de telefone exibido na página.
O aviso é totalmente fabricado. Um site não pode determinar que o Microsoft Defender encontrou arquivos que não pode remover devido às configurações de políticas de grupo da forma descrita nesta página. O número de telefone não conecta os visitantes ao suporte legítimo da Microsoft.
Ligar para o número exibido conecta as vítimas a golpistas que se passam por representantes de suporte. Eles podem tentar convencer os usuários de que seus computadores estão infectados ou comprometidos de alguma forma e usar o problema fabricado como motivo para obter acesso remoto ao sistema.
Softwares de acesso remoto, como o TeamViewer, podem ser usados durante esse processo. Se as vítimas concederem acesso, golpistas podem potencialmente visualizar informações no computador, obter credenciais salvas, acessar contas financeiras ou exigir pagamento por serviços de reparo desnecessários. Eles também podem usar controle remoto do sistema para introduzir softwares maliciosos.
Microsoft e Windows não estão conectados ao pop-up ” Microsoft Firewall Alert “. Notificações genuínas de segurança do Windows não aparecem como páginas aleatórias do navegador orientando os usuários a ligar para um número de suporte desconhecido.
Usuários que encontram a página não devem ligar para o número exibido nem interagir com seus botões. Fechar o navegador normalmente é suficiente. Se o golpe impedir que o navegador responda normalmente, ele pode ser encerrado pelo Gerenciador de Tarefas e depois reaberto.
Como os usuários enfrentam o golpe ” Microsoft Firewall Alert “
Esse golpe em particular é promovido por mais de uma rota. Um método confirmado envolve e-mails enganosos projetados para enviar os destinatários diretamente para a página de segurança falsa.
O e-mail associado à campanha usa o assunto “Atividade Enviada da Sua Própria Conta”. Ele afirma que uma atividade incomum foi detectada e que um e-mail parece ter sido enviado da própria conta do destinatário. Isso cria uma preocupação de segurança separada antes mesmo que a vítima veja o falso aviso da Microsoft.
Destinatários que supostamente não reconhecem a atividade são incentivados a investigá-la. O e-mail contém links rotulados como “Revisar atividade da conta” e “Revisar configurações de segurança”. Ambos direcionam os usuários para o site que exibe o ” Microsoft Firewall Alert ” golpe, em vez de para configurações legítimas de segurança da conta.
Outras rotas para páginas de suporte técnico podem incluir redes de publicidade fraudulentas, anúncios online enganosos, notificações de navegador de sites duvidosos e adware. Sites que oferecem conteúdo pirata, torrents ou material semelhante também podem expor visitantes a redes publicitárias que geram redirecionamentos indesejados.
Os usuários podem reduzir sua exposição evitando links em e-mails de segurança inesperados e acessando as configurações da conta diretamente pelo serviço relevante. Solicitações de sites desconhecidos para habilitar notificações do navegador também devem ser recusadas, especialmente quando a permissão de notificação é apresentada como requisito para visualizar conteúdo ou continuar para uma página.
Softwares devem ser obtidos de fontes oficiais, e aplicativos desconhecidos não devem ser instalados simplesmente porque um site afirma que são necessários para resolver um problema de segurança. Redirecionamentos inesperados que abrem repetidamente anúncios duvidosos ou páginas de alerta também podem justificar a verificação do navegador e do sistema em busca de softwares indesejados.
O ponto chave do golpe ” Microsoft Firewall Alert ” é que a exibição alarmante do navegador não é evidência de detecção pelo Defender. Seu objetivo é mover a vítima de um aviso de segurança falso para uma conversa telefônica com golpistas. Ligar para o número ou conceder acesso remoto cria o risco real; o próprio aviso do navegador não prova que o computador tem a infecção que afirma ter encontrado.