

” Account Closing Soon ” E-posta dolandırıcılığı, e-posta hizmet sağlayıcısı kimliğini taklit ederek e-posta hesabı kimlik bilgilerini çalmaya çalışan bir oltalama kampanyasıdır. Oltalama e-postaları, alıcıları hesaplarının kapatılmak üzere planlandığını ve kalıcı veri kaybını önlemek için derhal doğrulamanın gerektiğini uyarır. Dolandırıcılar, önemli e-postalara ve saklanan bilgilere erişimi kaybetme tehdidini kullanarak alıcıları kötü amaçlı bir bağlantıyı takip etmeye ikna ederler.
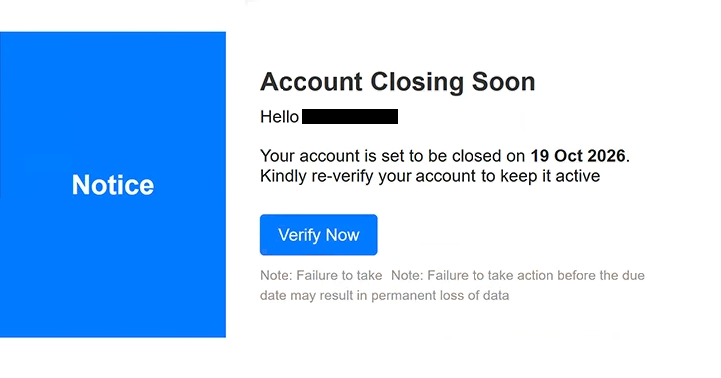
Oltalama e-postaları, web barındırma hizmetleri ve e-posta hesaplarını yönetmek için kullanılan meşru bir platform olan cPanel taklidi yapıyor. Konu satırları “SON UYARI” ile başlar ve alıcının hesap bilgileri ile planlanmış kapanış tarihini içerir. İncelenen örnekte tarih 19 Ekim 2026’dır, ancak bu gerçek bir hesap kapatma kanıtı değil, dolandırıcıların iddiasının bir parçasıdır.
Oltalama e-postasının gövdesinde belirgin bir ” Account Closing Soon ” uyarısı bulunur ve alıcıya yeniden doğrulama süreci tamamlanmadıkça hesabının kapatılacağını bildirir. Bu amaçla “Şimdi Doğrula” adlı bir düğme bulunur. Oltalama e-postası ayrıca, belirtilen son tarihten önce harekete geçmenin kalıcı veri kaybına yol açabileceği ve hızlı yanıt verme için ek baskı oluşturabileceği uyarısında bulunur.
Doğrulama düğmesine tıklamak, alıcıları InterPlanetary File System (IPFS) aracılığıyla barındırılan bir oltalama sitesine yönlendirir; IPFS, içeriğin depolanması ve dağıtımı için merkezi olmayan bir sistemdir. Web sitesi, kullanıcı adları ve şifreleri yakalamak için tasarlanmış sahte bir e-posta giriş arayüzü gösterir. Görünüşü, alıcının e-posta alan adına göre değişebilir ve dolandırıcıların farklı e-posta sağlayıcılarını taklit etmesine olanak tanır.
Örneğin, Gmail kullanan alıcılar Google’ın kimlik doğrulama arayüzünü andıran bir giriş sayfasıyla karşılaşabilir. Bu uyarlanabilir tasarım, gösterilen markalama, kurbanın normalde kullandığı e-posta hizmetiyle eşleşebildiği için oltalama girişimini daha ikna edici kılar. Ancak, giriş sayfası yasal sağlayıcı tarafından işletilmez ve bu sayfa üzerinden gönderilen kimlik bilgileri saldırganlara açığa çıkar.
Çalınan e-posta kimlik bilgileri, dolandırıcıların özel yazışmalara erişmesini, hassas ekleri edinmesini ve hesap sahiplerini taklit etmesini sağlayabilir. Saldırganlar ayrıca ele salınan e-posta adresine bağlı diğer çevrimiçi hizmetlerin şifrelerini sıfırlamaya çalışabilir. Bu, özellikle etkilenen posta kutusu hesap kurtarma için kullanıldığında ek hesapların ortaya çıkmasına neden olabilir.
Tam ” Account Closing Soon ” oltalama e-postası aşağıda:
Subject: FINAL WARNING: Your – Account Is Scheduled for Closure 19 Oct 2026.
Notice
Account Closing Soon
Hello –
Your account is set to be closed on 19 Oct 2026. Kindly re-verify your account to keep it active –
[Verify Now]
Note: Failure to take Note: Failure to take action before the due date may result in permanent loss of data
Oltalama e-postalarını nasıl tanırım
Hesap kapanmasını tehdit eden oltalama e-postaları, alıcıları bilgileri doğrulamadan harekete geçmeye teşvik etmek için endişe verici diller ve sıkı son tarihler kullanır. Bu kampanyada konu satırında “SON UYARI” yer alırken, kurum, doğrulama tamamlanmadıkça alıcının e-posta hesabının kalıcı olarak kapatılacağını iddia ediyor. Bu tür uyarılar, özellikle beklenmedik şekilde geldiğinde dikkatlice incelenmelidir.
“Şimdi Doğrula” butonu da önemli bir uyarı işaretidir. Hesap erişimini korumanın bir yolu sunsa da, meşru e-posta servisinin dışındaki bir web sitesine yönlendirir. Alıcılar, tanıdık bir düğme etiketi veya tanınabilir şirket adının gerçekliği gösterdiğini varsaymak yerine doğrulama bağlantılarının gerçek hedefini incelemelidir.
Oltalama sitesinin farklı e-posta sağlayıcılarını taklit edebilme yeteneği, aldatmacayı fark etmeyi zorlaştırabilir. Google veya başka bir tanıdık sağlayıcının markasını gösteren bir giriş sayfası mutlaka gerçek değildir. Web sitesinin gerçek adresi, görsel görünümünden daha önemlidir, özellikle sayfaya beklenmedik bir hesap doğrulama e-postası üzerinden ulaşıldığında.
Alıcılar ayrıca gönderenin e-posta adresini incelemeli ve bildirimden sorumlu olduğu varsayılan kuruluşla karşılaştırmalıdır. Gösterilen isimler ve logolar taklit edilebilirken, şüpheli alan adları veya gönderen ile bağlı site arasındaki tutarsızlıklar oltalama işareti verebilir. Ancak, görünüşte gerçek bir gönderici adresi tek başına bir e-postanın gerçek olduğunu kanıtlamaz.
Bir diğer özellik ise kalıcı veri kaybı tehdididir. Oltalama e-postaları, doğrulama talebini görmezden gelmenin kaçınılmaz bir sonucu olarak hesap kapanmasını sunar, ancak hesabın gerçekten silinmek üzere planlandığına dair bağımsız olarak doğrulanabilir bir kanıt sunmaz. Aciliyet, alıcının uyarıyı kontrol etmek yerine hemen harekete geçmesini sağlamak için tasarlanmıştır.