

” Account Sign-In Required Within 48 Hours ” E-posta dolandırıcılığı, e-posta hesabı giriş bilgilerini çalmak için tasarlanmış bir oltalama girişimidir. Oltalama e-postaları, e-posta hizmet sağlayıcılarından gelen resmi bildirimler olarak gizlenerek alıcılara son sunucu bakımının hesaplarına giriş yapmalarını gerektirdiğini bildirir. Dolandırıcılar, alıcıları talimatlara uymaları için sahte bir şifre son kullanma uyarısı kullanır.
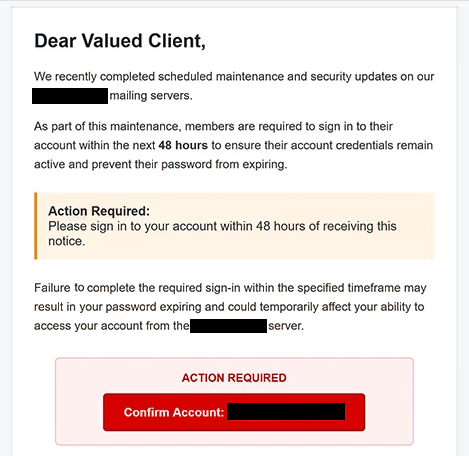
Oltalama e-postaları “Acil: Account Sign-In Required Within 48 Hours .” başlık satırıyla gelebilir. Sağlayıcının posta sunucularında planlı bakım ve güvenlik güncellemelerinin yakın zamanda tamamlandığını iddia ediyorlar. E-posta belirtilende, hesap sahiplerinin kimlik bilgilerini aktif tutmak ve şifrelerinin süresinin dolmasını önlemek için 48 saat içinde giriş yapmaları gerekiyor.
Alıcılar, gerekli giriş işlemini tamamlamamanın e-posta hesaplarına erişimi geçici olarak kesintiye uğratabileceği konusunda uyarılır. Oltalama e-postaları ayrıca genel bir selamlama, “Değerli Müşteri” şeklinde kullanılır ve sözde bir müşteri destek ekibi tarafından imzalanır. Bu detaylar, belirli bir e-posta sağlayıcısını tanımlamadan resmi bir idari bildirim görünümü yaratmaya yardımcı olur.
Oltalama e-postalarında, alıcıları harici bir web sitesine yönlendirmek için “Hesabı Onayla” butonu bulunuyor. Ancak, oltalama girişimi incelendiğinde bağlantılı web sitesi artık faaliyette olmadığı için tam içeriği doğrulanamadı. E-postanın talimatları ve kampanyanın niteliğine dayanarak, bağlantının e-posta giriş bilgilerini toplamak için tasarlanmış bir oltalama sayfasına açıldığı şüphelenildi.
Bu tür oltalama sayfaları, meşru e-posta giriş arayüzlerini taklit edebilir ve kullanıcı adları ile şifreler talep edebilir. Alıcılar kimlik bilgilerini girerse, dolandırıcılar e-posta hesaplarına yetkisiz erişim sağlayabilir. Bu durum, posta kutusunda saklanan özel yazışmaları, kişisel bilgileri ve hassas belgeleri açığa çıkarabilir.
Tehlikeye girmiş bir e-posta hesabına erişim, saldırganların aynı adresle ilişkili diğer çevrimiçi hizmetler için şifre sıfırlama talep etmesine de olanak tanıyabilir. Sonuçlar arasında ek hesap tehlikeleri ve finansal ya da kişisel bilgilerin açığa çıkması yer alabilir. Ancak, bu sonuçların bu özel oltalama kampanyası sonucunda gerçekleştiğine dair kesin bir kanıt yoktur.
Oltalama girişimi, belgelenmiş bir kötü amaçlı yazılım dağıtım mekanizmasından ziyade sosyal mühendisliğe dayanıyor. Temel taktiği, sunucu bakımının rutin bir sonucu olarak icat edilmiş bir hesap güvenlik gereksinimi sunmak ve alıcıların uyarıyı doğrulamadan kimlik bilgilerini vermesini teşvik etmektir.
Tam ” Account Sign-In Required Within 48 Hours ” oltalama e-postası aşağıda:
Subject: Urgent: Account Sign-In Required Within 48 Hours
Dear Valued Client,
We recently completed scheduled maintenance and security updates on our – mailing servers.
As part of this maintenance, members are required to sign in to their account within the next 48 hours to ensure their account credentials remain active and prevent their password from expiring.
Action Required:
Please sign in to your account within 48 hours of receiving this notice.Failure to complete the required sign-in within the specified timeframe may result in your password expiring and could temporarily affect your ability to access your account from the – server.
ACTION REQUIRED
[Confirm Account] –We appreciate your prompt attention to this matter and apologize for any inconvenience caused by the recent maintenance.
Thank you for your cooperation.
Sincerely,
Customer Support Team
Oltalama E-postalarını Nasıl Tanıyabilir ve Kaçınılır
Sunucu bakımından sonra hesap doğrulaması gerektiren beklenmedik e-postalar, özellikle kısa teslim tarihleri koyduklarında veya şifre süresi dolmalarıyla tehdit edildiğinde dikkatlice incelenmelidir. Bu durumda, 48 saatlik gereklilik, alıcıların eylemi geciktirmenin hesaplarına erişimini kaybedebileceğine inanmasını sağlamak için tasarlanmıştır.
Bir uyarı işareti, açıkça tanımlanmış bir e-posta hizmet sağlayıcısının olmamasıdır. Oltalama e-postaları genellikle sunucu bakımı ve hesap kimlik bilgilerini ifade eder ve hangi kuruluşun bildirimi verdiği belirlenmez. Genel selamlaşmalar ve imzalar da oltalama işareti olabilir, ancak bu özellikler tek başına bir e-postanın kötü niyetli olduğunu kanıtlamaz.
Alıcılar, beklenmedik e-postalarda hesap onay butonları kullanmaktan kaçınmalıdır. Bunun yerine, doğrudan e-posta sağlayıcılarının resmi web sitesini ziyaret etmeli ve herhangi bir güvenlik güncellemesi veya hesap eylemi gerçekten gerekli olup olmadığını kontrol etmelidirler. Gerekirse, doğrulanmış bir destek kanalı üzerinden sağlayıcıya ulaşabilirler.
Ayrıca gönderenin e-posta adresini ve gömülü bağlantıların hedefini incelemek önemlidir. Oltalama siteleri, alakasız veya yanıltıcı alan adları kullanırken gerçek giriş sayfalarını taklit edebilir. Kullanıcılar, kimlik bilgilerini girmeden önce web sitesi adresini doğrulamalı ve tanıdık görünen bir giriş formunun gerçek olduğunu varsaymaktan kaçınmalıdır.
Şüpheli bir oltalama sitesine e-posta şifresini giren herkes, resmi hizmet aracılığıyla hemen şifreyi değiştirmelidir. Aynı şifre diğer hesaplar için kullanılıyorsa, o şifreler de değiştirilmelidir. Çok faktörlü kimlik doğrulamayı etkinleştirmek ve son giriş faaliyetlerini incelemek ek koruma sağlayabilir.
Kullanıcılar ayrıca hesap kurtarma ayarlarını, aktif oturumlarını ve e-posta yönlendirme kurallarını yetkisiz değişiklikler için kontrol etmelidir. Yabancı bir faaliyet tespit edilirse, e-posta sağlayıcısıyla iletişime geçmek etkilenen hesabın güvenliğini sağlamaya ve olası kötüye kullanımı araştırmaya yardımcı olabilir.
Herhangi bir bilgi sunmamış alıcılar, oltalama e-postasını bildirmeli ve silmelidir. Belirlenen kampanya, sözde bakım ile ilgili bir şifre süresi dolmuş bir şifreyi kullanmaya çalıştığı için, en önemli önlem, e-postada belirtilen 48 saatlik son tarihe güvenmek yerine hesap gereksinimlerini doğrudan e-posta sağlayıcısıyla doğrulamaktır.