

” cPanel Mailbox Storage Limit Reached ” E-posta dolandırıcılığı, sahte posta kutusu depolama bildirimleri kullanarak alıcıların e-posta hesabı kimlik bilgilerini elde eden bir oltalama kampanyasıdır. Oltalama e-postası, cPanel ve Roundcube dahil olmak üzere gerçek e-posta yönetim hizmetlerini taklit eder ve alıcının posta kutusunun depolama kapasitesine ulaştığını yanlış bir şekilde ima eder.
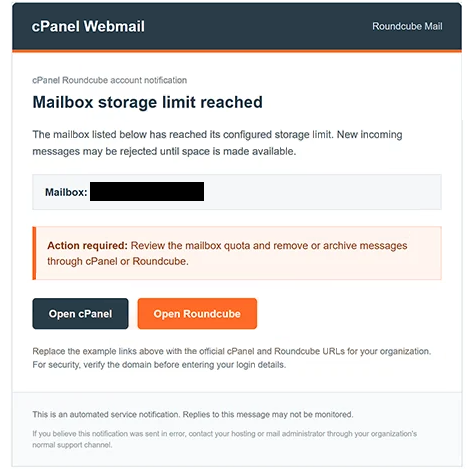
E-postalar otomatik hizmet bildirimleri olarak sunulur ve “Roundcube Posta Kutusu Depolama Uyarısı” başlık satırını kullanabilir. Alıcının posta kutusunun tahsis edilen depolama kotasını aştığını, bu da yeni mesajların teslim edilmesini engelleyebileceğini iddia ediyor. Uyarı, aciliyet hissi yaratmak ve alıcıları sözde sorunu ele almaya teşvik etmeyi amaçlamaktadır.
Bildirimin meşru görünmesini sağlamak için dolandırıcılar, web sitesi barındırma ve e-posta yönetiminde kullanılan gerçek hizmetler olan cPanel ve Roundcube’a referans veriyor. Mesaj, alıcıların depolama sorununu e-posta yönetim arayüzlerine erişerek ve depolanmış mesajlarını yöneterek çözebileceğini gösteriyor.
Oltalama e-postasında “Open cPanel” ve “Open Roundcube” adlı iki düğme bulunur. Bu seçenekler farklı hizmetlere erişim sağlıyor gibi görünse de, her ikisi de kullanıcıları sahte bir web sitesine yönlendirir. Bağlantılı sayfa, bir web e-posta giriş arayüzünü taklit eder ve ziyaretçinin e-posta adresi ile şifresini ister.
Sahte giriş formuna girilen bilgiler dolandırıcılara açığa çıkar. Çalınan kimlik bilgileri, mağdurun e-posta hesabına yetkisiz erişim sağlamak, özel yazışmaları okumak ve hesap sahibinin kimliğini taklit etmek için kullanılabilir. Ele salınan adresle ilişkili hizmetlere bağlı olarak, saldırganlar diğer çevrimiçi hesapların şifrelerini sıfırlamaya da çalışabilir.
Tam ” cPanel Mailbox Storage Limit Reached ” oltalama e-postası aşağıda:
Subject: Roundcube Mailbox Storage Alert
cPanel Webmail Roundcube Mail
cPanel Roundcube account notification
Mailbox storage limit reached
The mailbox listed below has reached its configured storage limit. New incoming messages may be rejected until space is made available.
Mailbox: –
Action required: Review the mailbox quota and remove or archive messages through cPanel or Roundcube.
[Open cPanel] [Open Roundcube]
Replace the example links above with the official cPanel and Roundcube URLs for your organization. For security, verify the domain before entering your login details.
This is an automated service notification. Replies to this message may not be monitored.
If you believe this notification was sent in error, contact your hosting or mail administrator through your organization’s normal support channel.
Oltalama e-postalarını nasıl tanır ve kaçınılır
Bu tür oltalama e-postaları, yaptıkları iddialar ve talep ettikleri işlemler incelenerek tespit edilebilir. Posta kutusu depolama sınırlarıyla ilgili beklenmedik bildirimler, özellikle alıcıların mesaja gömülü bağlantılar veya butonlar aracılığıyla hesaplarına erişmeleri için yönlendirildiğinde dikkatli ele alınmalıdır. Tanıdık hizmet isimleri, logolar veya profesyonel biçimlendirme varlığı, bir bildirimin gerçek olduğuna dair yeterli kanıt değildir.
Alıcılar, daha önce kaydedilmiş bir yer imimi veya bilinen bir meşru adres kullanarak doğrudan e-posta barındırma sağlayıcılarının web sitesine erişerek posta kutusu depolama uyarılarını doğrulamalıdır. Hesabın gerçek depolama kullanımı daha sonra uygun yönetim arayüzü üzerinden kontrol edilebilir. Bildirim hesabın durumuyla tutarsız görünürse, barındırma sağlayıcısına resmi bir destek kanalı üzerinden ulaşılmalıdır.
Herhangi bir giriş sayfasına kimlik bilgilerini girmeden önce, kullanıcılar web sitesinin alan adını incelemeli ve erişmek istedikleri hizmete ait olup olmadığını doğrulamalıdır. Bir oltalama sitesi, alakasız bir adres altında çalışırken gerçek bir webmail arayüzüne çok benzeyebilir. Gönderici adresleri de incelenmelidir, ancak tanıdık görünümlü bir gönderici tek başına doğruluğu kanıtlamaz.
Sahte web sitesine giriş bilgilerini giren herkes, e-posta şifresini yasal hizmet üzerinden hemen değiştirmelidir. Diğer hesaplarda tekrar kullanılan şifreler de değiştirilmeli ve desteklenen her yerde çok faktörlü kimlik doğrulama etkinleştirilmelidir.
Etkilenen kullanıcılar ayrıca son giriş faaliyetlerini, aktif oturumları, hesap kurtarma bilgilerini ve yetkisiz değişiklikler için e-posta yönlendirme ayarlarını incelemelidir. Şüpheli bir faaliyet tespit edilirse, hesabın güvenliği için e-posta sağlayıcısına ulaşılmalıdır.
Herhangi bir bilgi açıklamayan alıcılar, mesajı oltalama olarak bildirmeli ve silmelidir. Bu kampanyada, sözde posta kutusu depolama sorunu, kullanıcıları sahte bir giriş sayfasına yönlendirmek için bir bahane olarak hizmet eder ve bildirimin bağımsız doğrulamasını en önemli önlem haline getirir.