

ABD yetkilileri, Kuzey Koreli ajanların Amerikan şirketlerinde gizlice uzaktan teknoloji işleri elde etmesiyle ilgili soruşturma kapsamında Teksas’ta onlarca şüpheli dizüstü bilgisayar çiftliğini dağıttı. Operasyon iki tutuklama, 14 kişiye karşı suçlama ve yaklaşık 187 bilgisayar ile ilgili cihazın el konulmasıyla sonuçlandı.
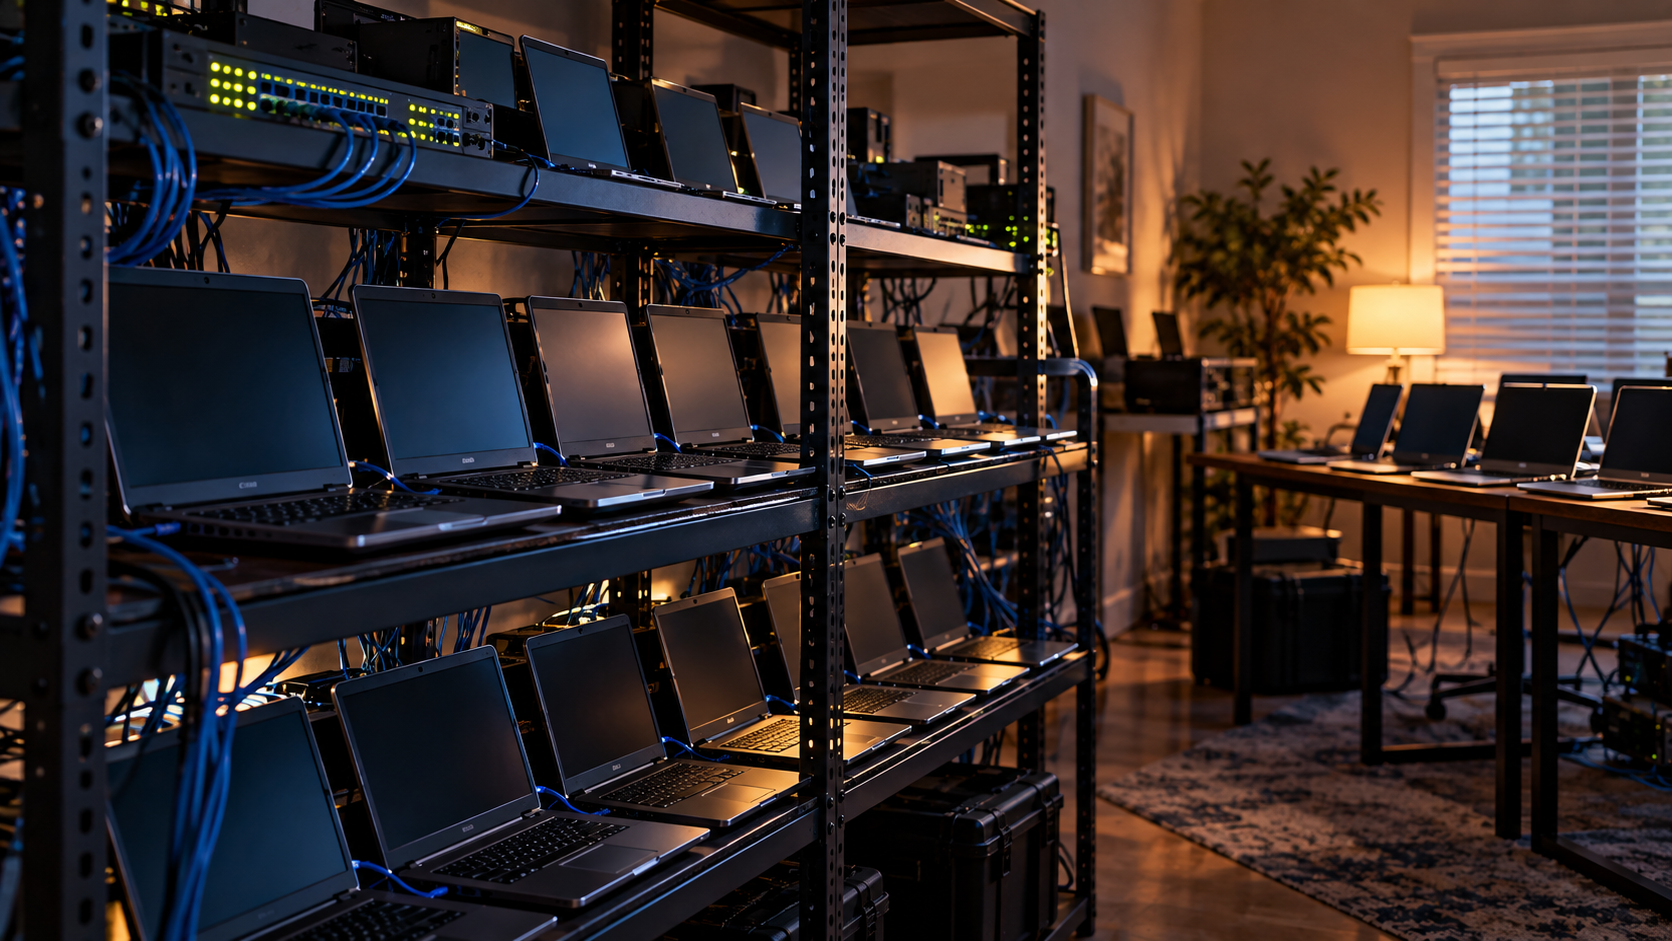
FBI, 21-25 Eylül 2026 tarihleri arasında 40’tan fazla Teksas evinde arama yaptı. Lonestar Roundup Soruşturmacılar, bu mülklerin Kuzey Koreli IT çalışanlarının gerçek konumlarını gizlemek için kullanıldığına inanıyor; bu kişiler ABD’den habersiz işletmeler tarafından istihdam edildi.
Dizüstü bilgisayar çiftliği, şirket tarafından verilen bilgisayarların başka yerlerde tutulduğu ve uzaktan işletildiği bir yerdir. Bu durumda, kolaylaştırıcıların Amerikan adreslerinden iş dizüstü bilgisayarları aldığı, uzaktan erişim yazılımı yüklediği ve yurtdışındaki çalışanların bu bilgisayarlara bağlanmasına izin verdiği iddia ediliyor; böylece faaliyetleri Amerika Birleşik Devletleri’nden geliyormuş gibi görünmektedir.
Adalet Bakanlığı ayrıca Pennsylvania sakini Michael James Bostelle ve Teksas’tan Juan Cecilio Pena Carrillo’nun tutuklandığını duyurdu. Her ikisi de iddia edilen operasyonla bağlantılı olarak tel dolandırıcılığı, kara para aklama ve kimlik hırsızlığı suçlamalarıyla karşı karşıya.
Savcılara göre, daha geniş kapsamlı komplo 2019 ile 2025 yılları arasında 70’ten fazla Amerikan şirketini etkiledi ve yaklaşık 3 milyon dolar istihdam geliri sağladı. Paranın Kuzey Kore kontrolündeki kuruluşlara aktarıldığı ve ülkenin yaptırımlı silah programlarını desteklediği düşünülüyor.
Etkilenen işverenler sağlık, iletişim, siber güvenlik, perakende ve üretim gibi sektörlerde faaliyet gösteriyordu. Soruşturmacılar, işçilerin çalıntı veya uydurma kimlikler, yanıltıcı iş belgeleri ve gerçek konumlarını gizlemek için tasarlanmış internet bağlantıları kullandığını söylüyor.
Cybersecurity company CrowdStrike Faaliyeti Famous Chollima, diğer adıyla WageMole olarak da takip etmiştir. Araştırmacıları, işveren tarafından verilen dizüstü bilgisayarları kolaylaştırıcılara yönlendirmek için kullanılan teknikleri tespit etti; bunlar arasında yanlış taşınma talepleri, manipüle edilmiş nakliye düzenlemeleri ve kayıp ekipman sahte raporları bulunuyor.
FBI, Kuzey Koreli ajanların işverenler kimlik doğrulamasını geliştirdikçe yöntemlerini uyarladığını uyardı. Bazıları artık mülakatlara katılmak, iş görevlerini tamamlamak veya profesyonel hesaplara erişim sağlamak için aracılar işe alırken, diğerleri serbest çalışanlara iş sözleşmesi veriyor.
Mali kayıpların ötesinde, bu düzenlemeler kurumsal ağları ve gizli bilgileri yetkisiz kişilere açığa çıkarabilir. Önceki Kuzey Kore BT çalışanları operasyonları da veri hırsızlığı ve şantaj ile ilgiliydi.
Yetkililer, işletmeleri uzaktan işe alım prosedürlerini güçlendirmeye, başvuru sahiplerinin kimliklerini doğrulamaya ve alışılmadık cihaz sevkiyatlarını veya uzaktan erişim faaliyetlerini araştırmaya çağırıyor. Soruşturma devam ediyor ve tüm sanıklar suçlu olduğu kanıtlanmadıkça masum kabul ediliyor.