

Fransız süpermarketlerindeki soğutma ekipmanlarını bozan bir siber saldırı dalgası, tek bir üreticinin ötesine geçti ve yetkililer, Copeland ve Dixell tarafından sağlanan sistemlerin de tehlikeye girdiğini doğruladı. Bu olaylar, gıda korunmak için kullanılan internete bağlı endüstriyel ekipmanların güvenliği konusunda endişeleri artırdı.
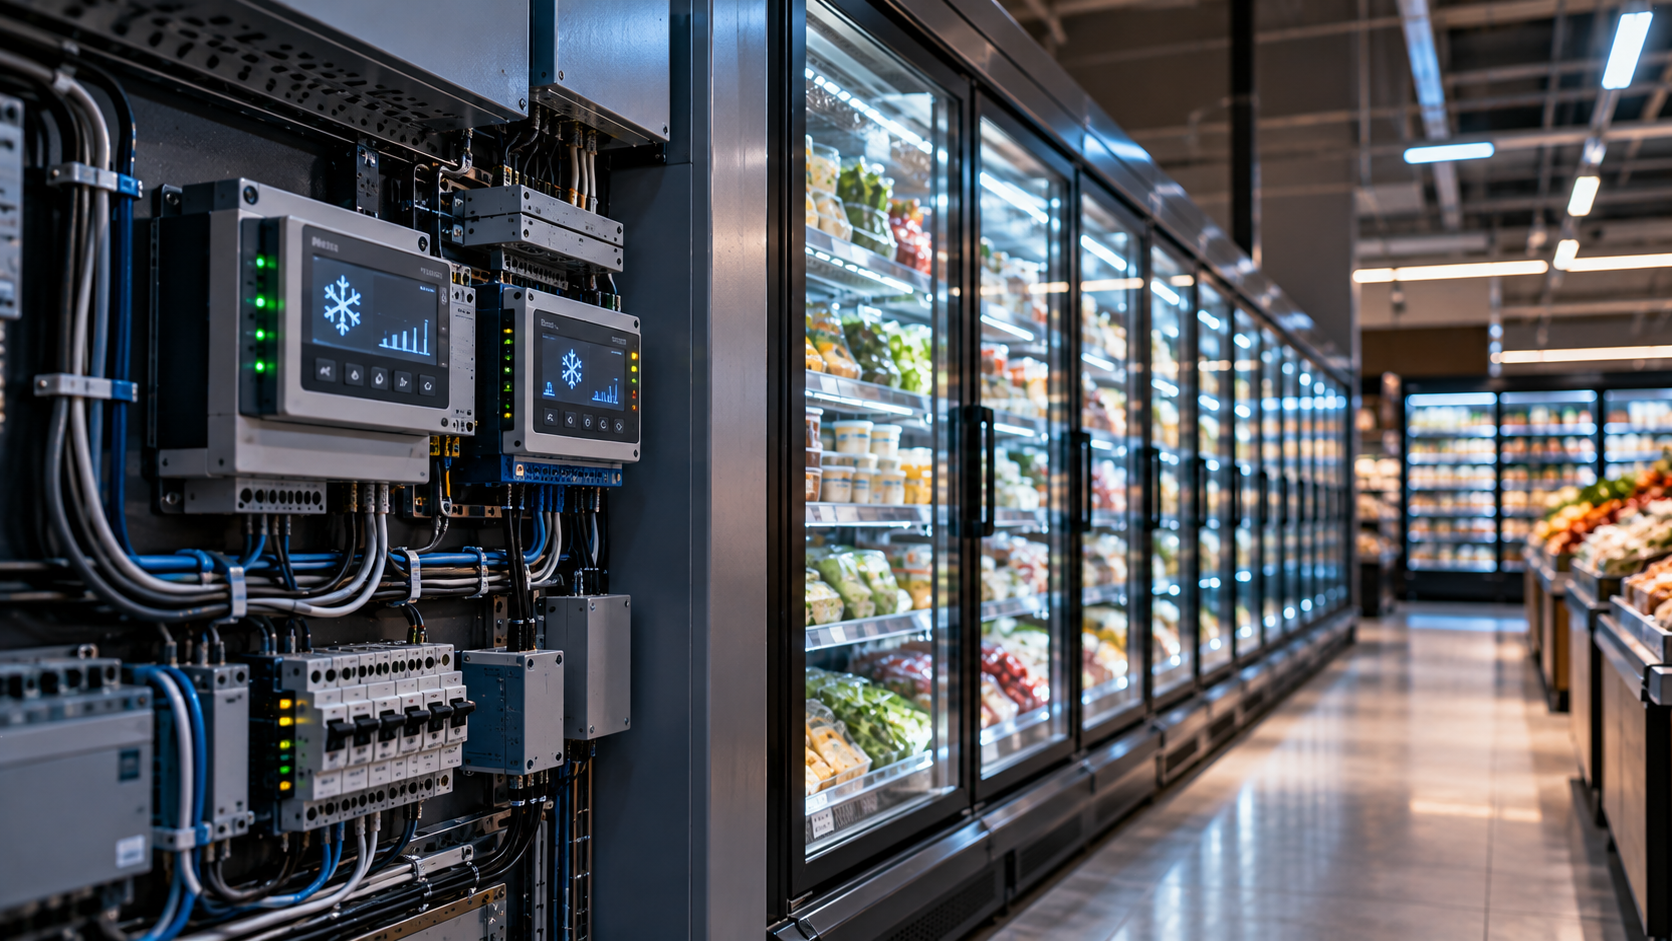
Son saldırılar, yüzlerce süpermarketteki Danfoss soğutma kontrolörlerini hedef alan önceki bir operasyonun ardından 13 Ekim 2026’da ortaya çıktı. Hackerlar soğutma ayarlarını uzaktan değiştirerek buzdolabları ve dondurucuların aşırı ısınmasına, yiyeceklerin bozulmasına ve bazı yerlerde yangınların tetiklenmesine neden oldu.
Güney Fransa’daki Albi yakınlarındaki bir E.Leclerc süpermarketi yeni tespit edilen kurbanlar arasındaydı. Mağaza müdürü Yoan Rivera, çalışanların olayı sabah 4 civarında, soğutma kontrol bilgisayarlarının normal şekilde yanıt vermeyi durdurduğunda fark ettiğini bildirdi. Mağaza, ilk saldırılarda rol oynayan Danfoss sistemleri yerine Dixell ekipmanını kullandı.
Dixell, ABD merkezli endüstriyel teknoloji üreticisi Copeland’a aittir. Fransa’nın ulusal siber güvenlik ajansı ANSSI, Copeland XWEB ve Dixell XWEB soğutma kontrolörleriyle ilgili tehlikeleri doğruladı.
Copeland, eski ve üretimi durdurulmuş bir kontrol cihazı neslini etkileyen bir güvenlik açığını kabul etti ve etkilenen müşterilere yardım ettiğini belirtti. Ancak şirket, bu özel zayıflığın saldırılardan sorumlu olduğunu doğrulamadı.
Güvenlik uzmanları, olayların endüstriyel kontrolörlerin doğrudan internete maruz kalmasıyla ilgili daha geniş bir sorunu ortaya koyduğunu düşünüyor. Bu cihazlar, bakım yüklenicilerinin sıcaklıkları izlemesini ve soğutma ayarlarını uzaktan ayarlamasını sağlıyor, ancak yetersiz koruma da saldırganların erişimine ulaşabiliyor.
Siber güvenlik şirketi SOCRadar, 13 Ekim’de yapılan taramada Fransa’da yaklaşık 2.900 internete erişebilen Danfoss sistemi bulduğunu bildirdi. Bu, dünya çapında tespit edilen yaklaşık 4.500 maruz kalan sistemin yaklaşık %65’ini temsil ediyor, ancak tek başına internet riski bir cihazın ele geçirildiğini kanıtlamaz.
Claroty’deki araştırmacılar, daha önce Danfoss ve Copeland’dan soğutma yönetim platformlarını etkileyen güvenlik açıklıklarını açıklamıştı. Bazı zayıflıklar, operasyonel ayarlarda yetkisiz değişikliklere yol açabilir, ancak araştırmacılar bu kusurların mevcut kampanyada kullanılıp kullanılmadığını doğrulamadı.
Fransız siber güvenlik yetkilileri, operatörlere açık yönetim arayüzlerini kamu internetinden kaldırmalarını, potansiyel olarak tehlikeye girmiş ekipmanları incelemelerini ve etkilenen kontrolörleri güvenli bir şekilde geri yüklemelerini tavsiye ettiler. Ayrıca korumalı ağlar veya VPN bağlantıları kullanmayı ve desteklenen yazılımı güncel tutmalarını öneriyorlar.
Paris savcılığı, bozulmalar ve ortaya çıkan zararlarla ilgili cezai soruşturma başlattı. Hiçbir hack grubu sorumluluğu kamuoyuna üstlenmedi ve soruşturmacılar saldırganların kimliklerini veya motivasyonlarını henüz tespit etmedi.