

” Webmail security update verification ” Oltalama e-postası, web posta hizmetleri kullanıcılarını hedef alan bir kimlik hırsızlığı kampanyasının parçasıdır. Oltalama e-postası, alıcının e-posta sisteminin yakın zamanda güncellendiği ve en son güvenlik sürümünü etkinleştirmek için posta kutusu doğrulamasının gerekli olduğu iddia edilen resmi bir güvenlik bildirimi kılığında gizlenmiştir.
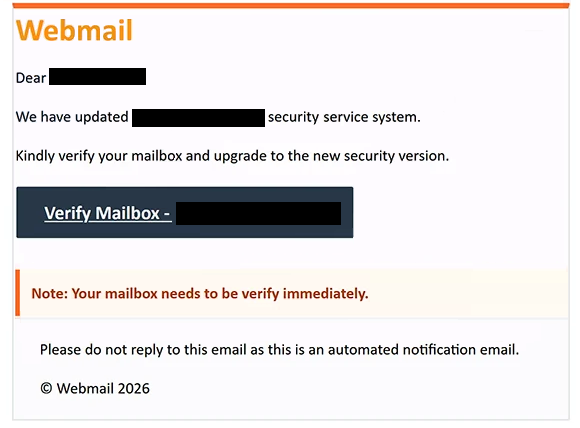
Oltalama e-postası, “” konu satırını Webmail security update verification kullanır ve alıcılara alan adının güvenlik hizmet sisteminin güncellendiğini bildirir. Posta kutusunu hemen doğrulamaları ve varsayılan yükseltmeyi tamamlamaları talimatı verilir. E-posta, alıcının adresi veya alan adını da içerikte içerir, böylece bildirim onların özel e-posta hesabına uygun görünür.
“Posta Kutusunu Doğrula” adlı bir buton var, bu da sözde doğrulama sürecini başlatır. Üzerine tıklandığında, kullanıcılar sahte bir web posta giriş sayfası gösteren bir oltalama sitesine yönlendirir. Sayfa, e-posta adresi ve şifre talep eder ve formu güvenlik güncellemesini tamamlamak için gereken standart kimlik doğrulama adımı olarak sunar.
Oltalama sitesi ayrıca, giriş sürecinin korunduğu izlenimini güçlendirmek için “Güvenli SSL Bağlantısı” etiketi de gösterir. Ancak bu etiket sitenin meşruiyetini kanıtlamaz. Sahte giriş formunun amacı, ziyaretçilerin girdiği kimlik bilgilerini yakalamak ve dolandırıcılara erişime açmaktır.
Oltalama e-postasında ayrıca web barındırma yönetim yazılımıyla ilişkili yasal bir şirket olan cPanel, L.L.C.’ye ait telif hakkı referansı da bulunmaktadır. Bu referans, e-postayı resmi göstermek için kullanılır, ancak cPanel’in oltalama kampanyasına dair bir bağlantısı yoktur. Dolandırıcılar, sahte kimlik girişimlerini desteklemek için şirketin tanınabilir adını kullanıyor.
Saldırganlar geçerli web posta kimlik bilgilerini elde ederse, ele salınan hesap üzerinden özel yazışmalara, depolanmış eklere ve diğer bilgilere erişebilirler. Ayrıca hesap sahibinin kimliğini taklit edebilir, kişilere ek oltalama e-postaları gönderebilir veya etkilenen e-posta adresine bağlı diğer hizmetlerin şifrelerini sıfırlamaya çalışabilirler.
Belirlenen kampanya, kötü amaçlı yazılım dağıtmak yerine giriş bilgilerini çalmaya odaklanıyor. Temel aldatmacası, bir e-posta güvenlik güncellemesinin anında posta kutusu doğrulaması olmadan tamamlanamayacağı iddiasıdır; bu da alıcıları yasal bir web posta servisi yerine saldırganların kontrolündeki giriş sayfasına yönlendirir.
Tam ” Webmail security update verification ” oltalama e-postası aşağıda:
Subject: Webmail security update verification
Webmail
Dear –
We have updated – security service system.
Kindly verify your mailbox and upgrade to the new security version.
[Verify Mailbox] –Note: Your mailbox needs to be verify immediately.
Please do not reply to this email as this is an automated notification email.© Webmail 2026
Copyright© 2026 cPanel, L.L.C.
Oltalama e-postalarını nasıl tanırım
Web posta yöneticileri taklidi yapan oltalama e-postaları, giriş bilgileri talep etmek için güvenlik güncellemeleri, hesap doğrulama gereksinimleri veya hizmet kesintileri sıklıkla kullanılır. Bu kampanyada ana uyarı işareti, sözde sistem yükseltmesinden hemen sonra posta kutusunun doğrulanması için beklenmedik talimattır. Oltalama e-postası, alıcının e-posta hizmetinin gerçekten böyle bir işlem gerektirdiğine dair bağımsız olarak doğrulanabilir kanıt sağlamaz.
Metin ve sunum da ipuçları sunuyor. E-posta, bir güvenlik hizmeti güncellemesine atıfta bulunuyor, ancak bu değişikliğden sorumlu olan belirli bir barındırma sağlayıcısını açıkça belirtmiyor. Ayrıca “Posta kutunuz derhal doğrulanmalıdır” gibi dilbilgisi açısından yanlış talimat da içeriyor; bu da kutunun gerçekliğini sorgulamak için bir başka sebep.
Alıcılar, doğrulama butonlarıyla ilişkili bağlantılara özellikle dikkat etmelidir. Bu durumda, “Posta Kutusunu Doğrula” butonu tanımlanabilir bir web posta sağlayıcısıyla ilgisi olmayan bir alan adına götürür. Beklenmedik dış bir alan adından ulaşılan bir giriş sayfası, tanıdık bir e-posta arayüzüne benzese bile şüpheli olarak değerlendirilmelidir.
Bir diğer özellik ise güven verici güvenlik terimlerinin kullanılmasıdır. “Güvenli SSL Bağlantısı” gibi etiketler, sistem güncellemelerine yapılan göndermeler ve tanınabilir şirket isimleri, oltalama sitelerini güvenilir gösterebilir. Ancak, bu unsurların hiçbiri bir web sitesinin temsil ettiğini iddia ettiği kuruluş tarafından işletildiğini kanıtlamaz.
Gönderenin gerçek e-posta adresi de incelenmelidir, gösterilen gönderici adına güvenmek yerine. Yabancı bir alan adı, talep edilen hizmet sağlayıcıyla ilgisi olmayan bir adres veya gönderici ile bağlı site arasındaki tutarsızlıklar taklit olduğunu gösterebilir. Bu detaylar ikna edici görünse bile, özgünlüğü bağımsız olarak kanıtlamazlar.
Bu tür oltalama e-postalarını değerlendirmenin en güvenilir yolu, e-postadan bağımsız olarak erişilen yasal web posta hizmeti üzerinden hesap bildirimlerini kontrol etmektir. Acil bir güvenlik güncellemesi talebi, posta kutusu doğrulama butonu ve alakasız bir alan alanında barındırılan giriş formunun birleşimi, ” Webmail security update verification ” oltalama girişimi tanımlamak için özellikle önemlidir.