

Die “Phishing-E-Mail” versucht, E-Mail-Anmeldedaten zu stehlen, indem sie eine angehängte HTML-Datei als automatisierten Lieferbericht präsentiert. Die E-Mail gibt vor, von einem “Email Delivery Monitoring System” zu stammen, und schlägt vor, dass der Empfänger Delivery Status Summary einen Bericht bezüglich seiner E-Mail-Konfiguration prüfen sollte. Der Anhang enthält keinen legitimen Zustellbericht. Stattdessen zeigt das Öffnen eine gefälschte Gmail-Anmeldeseite an, die zur Sammlung von Zugangsdaten gedacht ist.
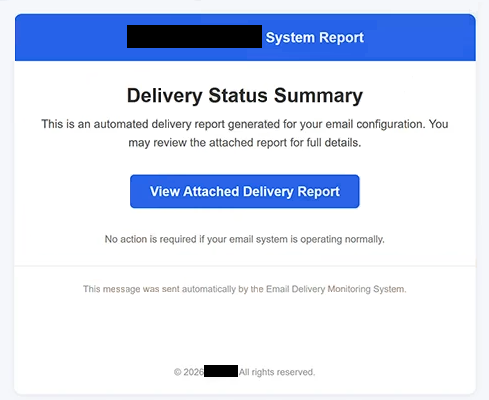
Die E-Mail trägt den Betreff “Pending Orders & Payment Actions -.” Der Text enthält die Überschrift ” Delivery Status Summary ” und gibt an, dass ein automatisierter Lieferbericht für die E-Mail-Konfiguration des Empfängers erstellt wurde. Empfänger werden ermutigt, den angehängten Bericht für weitere Details zu prüfen.
Ein bemerkenswerter Bestandteil dieser Kampagne ist der Button “Beigefügten Zustellungsbericht anzeigen”, der in der E-Mail angezeigt wird. Obwohl er offenbar Zugriff auf den angeblichen Bericht bietet, ist der Button selbst nicht funktionsfähig. Der eigentliche Phishing-Inhalt befindet sich in einer HTML-Datei, die der E-Mail angehängt ist.
Das Öffnen des HTML-Anhangs führt dazu, dass ein Webbrowser eine lokal geladene Phishing-Seite anzeigt. Diese Seite imitiert die Anmeldeoberfläche von Gmail und enthält die Überschrift “E-Mail-Adresse überprüfen”. Sie bittet den Empfänger, eine E-Mail-Adresse und ein Passwort anzugeben. Die E-Mail-Adresse kann bereits im Formular erscheinen, was die Seite personalisierter und überzeugender wirken lässt.
Die über dieses Formular eingereichten Informationen werden von den Betrügern erfasst. Das Eingeben von Zugangsdaten zeigt keinen echten Zustellbericht an und gibt keine Informationen über die E-Mail-Konfiguration des Empfängers.
Google ist nicht mit der Kampagne verbunden. Das Erscheinungsbild von Gmail wird ausschließlich kopiert, um die Anfrage nach den Zugangsdaten vertraut erscheinen zu lassen. Wenn Betrüger gültige E-Mail-Zugangsdaten erhalten, können sie Zugang zu privaten Nachrichten erhalten und das kompromittierte Postfach nutzen, um Passwörter für andere Dienste mit derselben E-Mail-Adresse zurückzusetzen.
Die vollständige ” Delivery Status Summary Phishing-E-Mail” finden Sie unten:
Subject: Pending Orders & Payment Actions – –
– System Report
Delivery Status Summary
This is an automated delivery report generated for your email configuration. You may review the attached report for full details.
[View Attached Delivery Report]No action is required if your email system is operating normally.
This message was sent automatically by the Email Delivery Monitoring System.© 2026 -. All rights reserved.
Wie erkennt man die ” Delivery Status Summary ” Phishing-E-Mail
Die Art und Weise, wie der angebliche Bericht zugestellt wird, ist besonders wichtig bei der Identifizierung dieser Phishing-E-Mail. Die Nachricht erzeugt den Eindruck, dass der Empfänger einen E-Mail-Zustellbericht überprüfen muss, doch der sichtbare Button “Beigefügte Zustellungsbericht anzeigen” bewirkt nichts. Der Empfänger muss stattdessen die angehängte HTML-Datei öffnen, um den Inhalt zu erreichen, den die Betrüger sehen wollen.
HTML-Anhänge verdienen eine sorgfältige Prüfung, da sie interaktive Inhalte direkt im Browser öffnen können. In diesem Fall muss der Anhang den Empfänger nicht auf eine herkömmliche Phishing-URL umleiten, bevor das gefälschte Anmeldeformular angezeigt wird. Es lädt die Gmail-ähnliche Seite aus der lokalen HTML-Datei.
Die Aufforderung zur “E-Mail-Adresse überprüfen” ist ein weiteres klares Indiz für den Betrug. Ein Bericht, der angeblich die Zustellung von E-Mails betrifft, sollte nicht verlangen, dass der Empfänger sein Mailbox-Passwort über einen HTML-Anhang eingibt, der in einer unerwarteten E-Mail eingegangen ist.
Auch die Betreffzeile verdient eine genaue Prüfung. “Pending Orders & Payment Actions -” führt Bestellungen und Zahlungsaktionen ein, während die E-Mail selbst einen automatisierten E-Mail-Zustellbericht behandelt. Diese Diskrepanz liefert einen weiteren Grund, die Nachricht zu hinterfragen.
Empfänger sollten vermeiden, den HTML-Anhang zu öffnen, und keine Zugangsdaten über das angezeigte Formular angeben. Wenn Bedenken hinsichtlich eines tatsächlichen E-Mail-Zustellproblems bestehen, sollte der Postfach- oder E-Mail-Verwaltungsdienst unabhängig und nicht über den Anhang zugänglich sein.
Jeder, der bereits eine E-Mail-Adresse und ein Passwort in die gefälschte Gmail-Seite eingegeben hat, sollte das betroffene Passwort über den legitimen E-Mail-Anbieter ändern. Passwörter, die bei anderen Konten wiederverwendet werden, sollten ebenfalls geändert werden, und das Postfach sollte auf unbefugten Zugriff überprüft werden.
Die ” Delivery Status Summary “Phishing-E-Mail” basiert speziell auf einer angehängten HTML-Datei, die eine gefälschte Gmail-Oberfläche öffnet und eine E-Mail-Adresse und ein Passwort anfordert. Der sichtbare Button “Beigefügten Zustellungsbericht anzeigen” ist nicht funktionsfähig; der Anhang selbst enthält die Seite zum Diebstahl von Zugangsdaten.