

Die ” Mail Capacity Guide Phishing-E-Mail” ist ein Betrug, der darauf ausgelegt ist, die Login-Daten von E-Mail-Konten zu stehlen. Sie gibt sich als Benachrichtigung bezüglich der Mailbox-Speicherung des Empfängers aus und behauptet fälschlicherweise, dass das Konto seine Kapazitätsgrenze erreicht hat.
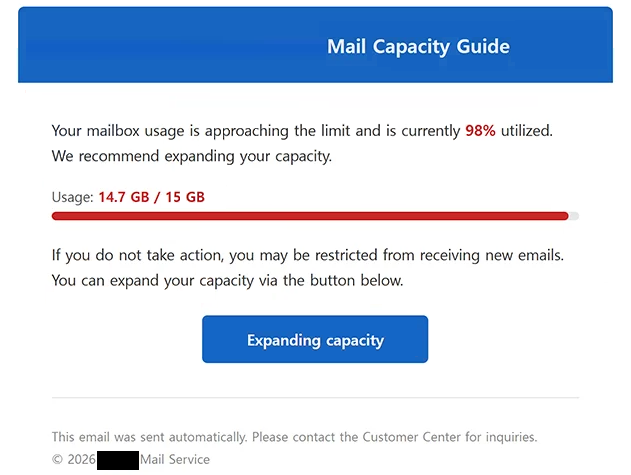
Die E-Mail teilt den Empfängern mit, dass ihr Postfach voll ist und sie Maßnahmen ergreifen müssen, um sie weiterhin normal zu nutzen. Es entsteht der Eindruck, dass das Speicherproblem eingehende oder ausgehende E-Mails beeinträchtigen könnte, was den Empfängern einen Grund gibt, schnell zu antworten.
Um das Problem angeblich zu lösen, werden die Empfänger angewiesen, einem in der E-Mail bereitgestellten Link zu folgen. Der Link führt nicht zu einer legitimen Speicherverwaltungsseite, die dem E-Mail-Anbieter des Empfängers gehört. Stattdessen öffnet er eine Phishing-Website, die darauf ausgelegt ist, Kontodaten zu sammeln.
Die betrügerische Seite imitiert eine E-Mail-Login-Oberfläche und bittet die Besucher, ihre E-Mail-Adresse und ihr Passwort anzugeben. Die auf dieser Seite eingegebenen Informationen werden an Betrüger gesendet, anstatt zur Erhöhung der Postfachkapazität oder zur Speicherverwaltung verwendet zu werden.
Der Zweck der “Phishing-E-Mail” ist daher der Diebstahl Mail Capacity Guide von Zugangsdaten. Indem die Passwortanfrage als Teil eines routinemäßigen Postfach-Speicherverfahrens präsentiert wird, versuchen die Betrüger, die Empfänger davon zu überzeugen, dass das Anmelden über die bereitgestellte Seite notwendig ist.
Kompromittierte E-Mail-Zugangsdaten können besonders wertvoll sein, da ein Posteingang private Korrespondenz und andere sensible Informationen enthalten kann. Ein E-Mail-Konto kann auch mit anderen Online-Diensten verbunden und verwendet werden, um Passwort-Zurücksetzungs-E-Mails zu empfangen.
Wenn dasselbe Passwort über mehrere Konten hinweg wiederverwendet wird, kann der Erhalt dessen zusätzliche Risiken schaffen. Betrüger könnten versuchen, gestohlene Zugangsdaten zu verwenden, um auf andere Dienste zuzugreifen, bei denen das Opfer dieselben Anmeldedaten verwendet hat.
Empfänger, die bereits ihre Zugangsdaten auf der Phishing-Seite eingegeben haben, sollten das Passwort des betroffenen E-Mail-Kontos ändern. Passwörter für andere Konten mit denselben Zugangsdaten sollten ebenfalls geändert werden. Die Aktivierung der Zwei-Faktor-Authentifizierung, wo verfügbar, kann eine zusätzliche Schutzschicht gegen unbefugten Zugriff hinzufügen.
Die vollständige ” Mail Capacity Guide Phishing-E-Mail” finden Sie unten:
Subject: Mail box data logger
Mail Capacity Guide
Your mailbox usage is approaching the limit and is currently 98% utilized. We recommend expanding your capacity.
Usage: 14.7 GB / 15 GB
If you do not take action, you may be restricted from receiving new emails. You can expand your capacity via the button below.
[Expanding capacity]
This email was sent automatically. Please contact the Customer Center for inquiries.
© 2026 – Mail Service
Wie man Phishing-E-Mails erkennt
Die Warnung wegen der Mailbox-Kapazität ist ein wichtiges Detail, das in der ” Mail Capacity Guide Phishing-E-Mail” untersucht werden sollte. Unerwartete Behauptungen, dass ein Konto sein Speicherlimit erreicht hat, sollten über den E-Mail-Anbieter selbst überprüft werden und nicht über in der Warnung enthaltene Links.
Empfänger sollten auch überlegen, wie das angebliche Problem gelöst wird. Eine Anfrage, ein E-Mail-Passwort nach dem Folgen eines unerwünschten Links einzugeben, ist ein triftiger Grund, die Website sorgfältig zu prüfen, bevor Informationen bereitgestellt werden.
Das tatsächliche Ziel des Links ist besonders wichtig. Phishing-Websites können Anmeldeformulare, Logos, Farben und andere Elemente reproduzieren, die mit legitimen E-Mail-Diensten verbunden sind. Ein vertraut aussehender Anmeldebildschirm stellt nicht fest, dass die Website von dem Anbieter betrieben wird, den sie angeblich repräsentiert.
Die in der Adressleiste des Browsers angezeigte Domain sollte daher vor der Eingabe der Zugangsdaten überprüft werden. Wenn die Adresse nicht dem legitimen E-Mail-Anbieter gehört, sollten die Anmeldeinformationen nicht eingereicht werden.
Absenderinformationen können eine weitere Gelegenheit bieten, Phishing zu erkennen. Der angezeigte Absendername kann legitim erscheinen, daher sollten Empfänger die vollständige E-Mail-Adresse und deren Domain prüfen, anstatt nur dem sichtbaren Namen zu vertrauen.
Auch die Mailbox-Speicherung kann unabhängig überprüft werden. Anstatt den in der E-Mail angegebenen Link zu verwenden, können Empfänger ihre normale Webmail-Anwendung öffnen oder manuell auf die offizielle Website ihres Anbieters navigieren. Jede echte Speicherwarnung sollte über die legitime Kontooberfläche sichtbar sein.
Unerwarteter Druck, ein Kontoproblem sofort zu lösen, sollte ebenfalls zu weiteren Verifizierungen anregen. Phishing-E-Mails beruhen oft darauf, dass Empfänger auf eine Warnung reagieren, bevor sie prüfen, ob die zugrundeliegende Behauptung echt ist.
Die ” Mail Capacity Guide Phishing-E-Mail” basiert auf einem erfundenen Mailbox-Speicherproblem, um Empfänger dazu zu bewegen, eine gefälschte Login-Seite zu besuchen. Das angebliche Kapazitätsproblem wird als Grund genutzt, um E-Mail-Zugangsdaten anzufordern, aber die Eingabe einer E-Mail-Adresse und eines Passworts auf der verknüpften Phishing-Seite macht diese Informationen den Betrügern offen.