

Die ” Security Alert: Login attempt was detected from an unrecognized location Phishing-E-Mail” verwendet eine gefälschte Sicherheitswarnung, um Empfänger dazu zu bringen, ihre Passwörter ihres E-Mail-Kontos preiszugeben. Sie behauptet, jemand habe versucht, von einem unbekannten Ort aus auf das Konto zuzugreifen, und fordert den Empfänger auf, sein Passwort sofort zu ändern.
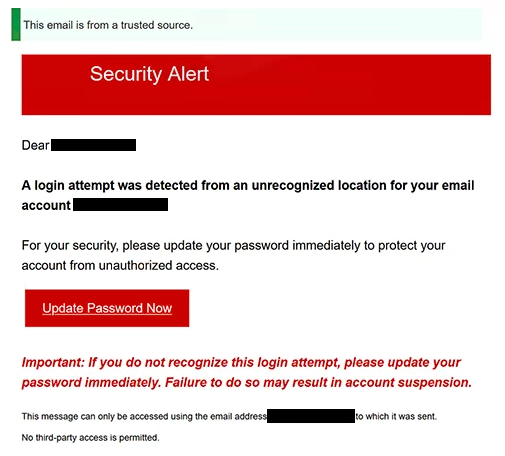
Der für diese E-Mail verwendete Betreff lautet “Aktion erforderlich: Status der E-Mail-Zustellung.” Oben steht außerdem, dass die E-Mail von einer vertrauenswürdigen Quelle stammt. Die Sicherheitswarnung besagt dann, dass ein Anmeldeversuch von einem nicht erkannten Ort für das E-Mail-Konto des Empfängers erkannt wurde.
Die Empfänger werden angewiesen, ihr Passwort zu aktualisieren, um unbefugten Zugriff zu verhindern. Die E-Mail warnt außerdem, dass das Ignorieren des angeblichen Anmeldeversuchs zu einer Kontosperrung führen kann. Dies erzeugt ein Gefühl der Dringlichkeit und lässt das Passwortwechsel wie die sicherste Reaktion erscheinen.
Um das Konto angeblich zu sichern, fordert die E-Mail die Empfänger auf, “Passwort jetzt aktualisieren” zu verwenden. Folgt man dieser Anweisung, öffnet eine gefälschte Login-Seite statt der echten Website des E-Mail-Anbieters des Empfängers.
Die Phishing-Seite ist so eingerichtet, dass sie erkennt, welchen E-Mail-Dienst der Empfänger nutzt, und eine passende Anmeldeseite anzeigt. Im untersuchten Beispiel kopierte sie den Anmeldebildschirm von Google. Die E-Mail-Adresse des Empfängers wurde bereits angezeigt, sodass nur noch das Passwort eingegeben werden konnte.
Das kann die Seite überzeugend wirken lassen, aber sie ist nicht mit Google oder einem anderen seriösen E-Mail-Anbieter verbunden. Jedes dort eingegebene Passwort wird von Betrügern gesammelt.
Ein E-Mail-Konto kann für Angreifer besonders wertvoll sein, da es oft persönliche Korrespondenz enthält und mit vielen anderen Online-Diensten verbunden ist. Wenn Betrüger Zugang erhalten, lesen sie gespeicherte E-Mails, suchen nach sensiblen Informationen oder geben sich beim Kontakt mit anderen Personen als Kontoinhaber aus.
Sie können auch versuchen, Passwörter für andere Konten, die mit der kompromittierten E-Mail-Adresse registriert sind, zurückzusetzen. Shopping-Konten, Social-Media-Profile, Cloud-Dienste und andere Plattformen sind oft auf E-Mails zur Wiederherstellung angewiesen. Gestohlene E-Mail-Zugangsdaten können auch an andere Cyberkriminelle verkauft werden.
Der in der E-Mail beschriebene Anmeldeversuch ist nicht echt. Er dient lediglich dazu, Empfänger zu erschrecken, dass sie glauben, ihr Konto sei bereits gefährdet und sie müssen ihr Passwort über die bereitgestellte Option ändern.
Die vollständige ” Security Alert: Login attempt was detected from an unrecognized location Phishing-E-Mail” finden Sie unten:
Subject: Action Required: Email Delivery Status
This email is from a trusted source.
Security AlertDear -,
A login attempt was detected from an unrecognized location for your email account -.
For your security, please update your password immediately to protect your account from unauthorized access.
[Update Password Now]
Important: If you do not recognize this login attempt, please update your password immediately. Failure to do so may result in account suspension.
This message can only be accessed using the email address – to which it was sent.
No third-party access is permitted.
Wie erkennt man die ” Security Alert: Login attempt was detected from an unrecognized location ” Phishing-E-Mail
Eine unerwartete Warnung wegen eines unbekannten Logins kann leicht Besorgnis auslösen, was genau das ist, worauf diese Phishing-E-Mail angewiesen ist. Anstatt zu überprüfen, ob die gemeldete Aktivität tatsächlich stattgefunden hat, werden Empfänger ermutigt, sofort zu reagieren und ihr Passwort anzugeben.
Der Betreff “Aktion erforderlich: Status der E-Mail-Zustellung” ist ebenfalls ungewöhnlich für eine E-Mail, die angeblich einen unbefugten Login betrifft. E-Mail-Zustellung und Anmeldeaktivität sind unterschiedliche Themen, was die Formulierung mit der folgenden Sicherheitswarnung nicht vereinbar macht.
Ein weiteres verdächtiges Detail ist die Drohung mit einer Kontosperre. In der E-Mail steht, dass das Nicht-Aktualisieren des Passworts zur Sperrung des Kontos führen kann. Das gibt den Empfängern einen weiteren Grund, schnell zu handeln, obwohl es keinen Beweis dafür gibt, dass jemand tatsächlich versucht hat, sich anzumelden.
Die gefälschte Login-Seite ist oft schwerer zu erkennen, da sie dem echten E-Mail-Anbieter des Empfängers ähneln kann. Ein Google-ähnlicher Anmeldebildschirm kann beispielsweise ohne jegliche Beteiligung von Google kopiert werden. Vertraute Logos und Kontolayouts sollten daher nicht ausreichen, um jemanden davon zu überzeugen, dass eine Seite echt ist.
Wenn eine E-Mail behauptet, dass eine unbekannte Anmeldung stattgefunden hat, ist der sicherste Weg, den E-Mail-Anbieter unabhängig zu öffnen. Die aktuellen Login-Aktivitäten und Sicherheitseinstellungen können dann direkt vom echten Konto aus überprüft werden. Wenn der Login echt und nicht autorisiert war, kann das Passwort dort geändert werden, ohne etwas in der verdächtigen E-Mail angegeben zu verwenden.
Das Empfangen oder Lesen der ” Security Alert: Login attempt was detected from an unrecognized location Phishing-E-Mail” kompromittiert das Konto nicht. Das Passwort ist gefährdet, wenn es auf der gefälschten Anmeldeseite eingegeben wird.