

Die ” Security Alert: Sign-In Attempt Blocked Phishing-E-Mail” gibt sich als cPanel-Webmail-Sicherheitsbenachrichtigung aus und versucht, die E-Mail-Kontozugangsdaten zu stehlen. Sie behauptet fälschlicherweise, dass kürzlich jemand versucht habe, auf das Konto des Empfängers zuzugreifen, und der Anmeldeversuch wurde blockiert. Der angebliche Sicherheitsvorfall dient dazu, Dringlichkeit zu erzeugen und den Empfänger davon zu überzeugen, den Anweisungen der E-Mail zu folgen.
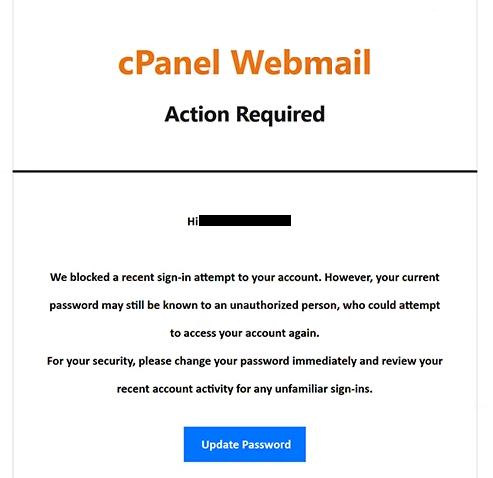
Die E-Mail verwendet den Betreff ” Security Alert: Sign-In Attempt Blocked ” und präsentiert sich als Benachrichtigung eines “Account Security Team”. Laut der Warnung wurde kürzlich ein unbefugter Anmeldeversuch entdeckt und verhindert. Die E-Mail deutet jedoch darauf hin, dass die verantwortliche Person möglicherweise bereits das Passwort des Empfängers kennt und erneut versuchen könnte, auf das Konto zuzugreifen.
Um das Postfach angeblich zu schützen, wird Empfängern geraten, ihr Passwort sofort zu ändern und die Kontoaktivitäten auf verdächtige Logins zu überprüfen. Die ” Security Alert: Sign-In Attempt Blocked “Phishing-E-Mail” bietet einen “Passwort aktualisieren”-Button, der offenbar eine bequeme Möglichkeit zur Sicherung des Kontos bietet.
Der Button führt nicht zu einem legitimen cPanel-Kontoverwaltungsdienst. Die Kampagne ist darauf ausgelegt, Anmeldedaten zu erhalten, anstatt Empfängern beim Schutz ihrer E-Mail-Konten zu helfen.
cPanel, L.L.C. ist mit dieser Kampagne nicht verbunden. Sein Name und die Webmail-bezogene Terminologie werden verwendet, um die ” Security Alert: Sign-In Attempt Blocked Phishing-E-Mail” als legitime Kontosicherheitswarnung erscheinen zu lassen.
Wenn Betrüger über eine Phishing-Seite gültige Zugangsdaten erhalten, können sie möglicherweise auf das entsprechende Postfach zugreifen. Dies kann E-Mails und andere über das Konto verfügbare Informationen offenlegen. Ein kompromittiertes Postfach kann auch genutzt werden, um seinen Besitzer zu imitieren oder andere mit der E-Mail-Adresse verbundene Dienste über Passwortwiederherstellungsfunktionen anzugreifen.
Die vollständige ” Security Alert: Sign-In Attempt Blocked Phishing-E-Mail” finden Sie unten:
Subject: Security Alert: Sign-In Attempt Blocked
cPanel Webmail
Action RequiredHi -,
We blocked a recent sign-in attempt to your account. However, your current password may still be known to an unauthorized person, who could attempt to access your account again.
For your security, please change your password immediately and review your recent account activity for any unfamiliar sign-ins.[Update Passwогd]
© 2026 – Webmail Support Automated Message.
Copyright © 2026 cPanel, L.L.C. Privacy Policy
Wie erkennt man die ” Security Alert: Sign-In Attempt Blocked ” Phishing-E-Mail
Die ” Security Alert: Sign-In Attempt Blocked “Phishing-E-Mail” sorgt für Besorgnis, indem sie zwei Behauptungen kombiniert: dass bereits ein unbefugter Login stattgefunden hat und dass die verantwortliche Person möglicherweise das Passwort des Empfängers kennt. Dies ermutigt die Empfänger, schnell zu reagieren, anstatt die Warnung eigenständig zu überprüfen.
Nutzer, die diese E-Mail erhalten, sollten den bereitgestellten “Passwort aktualisieren”-Button nicht benutzen, um die angebliche Aktivität zu untersuchen. Wenn Bedenken hinsichtlich der Sicherheit eines cPanel- oder Webmail-Kontos bestehen, sollte der Dienst unabhängig über den legitimen Hosting-Anbieter oder die normalerweise vom Kontoinhaber verwendete Webmail-Adresse abgerufen werden.
Auch die vollständige Absenderadresse sollte überprüft werden. Ein Betreff wie ” Security Alert: Sign-In Attempt Blocked “, Verweise auf ein “Account Security Team” und cPanel-bezogene Begriffe belegen nicht, dass die E-Mail tatsächlich von cPanel oder dem Hosting-Anbieter des Empfängers stammt.
Nutzer sollten außerdem das Ziel der Buttons überprüfen, bevor sie Kontoinformationen eingeben. Da die mit dieser Kampagne verbundene Website während der Analyse nicht verfügbar war, kann ihr genauer Inhalt nicht bestätigt werden. Was bestätigt werden kann, ist, dass es sich bei der E-Mail um einen Phishing-Versuch handelt und dass ihre Behauptungen zur Kontosicherheit nicht vertrauenswürdig sind.
Das bloin Empfangen oder Öffnen der “Phishing-E-Mail” verrät das Passwort des Empfängers Security Alert: Sign-In Attempt Blocked nicht. Nutzer, die keine Zugangsdaten über das angegebene Ziel eingereicht haben, sollten weitere Interaktionen vermeiden und die E-Mail löschen.