

Die ” Spotify – We still can’t process your payment Phishing-E-Mail” gibt sich als Spotify aus und behauptet, es gebe ein Problem mit der Zahlungsmethode, die mit dem Abonnement des Empfängers verbunden ist. Sie leitet Nutzer auf eine gefälschte Spotify-Website weiter, auf der Betrüger versuchen, Zugangsdaten und Zahlungskarteninformationen zu sammeln.
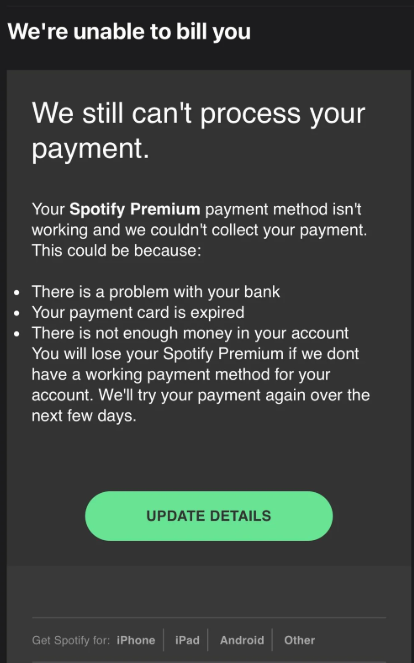
Die E-Mail warnt, dass Spotify die Zahlung des Empfängers weiterhin nicht bearbeiten kann. Dies schafft einen glaubwürdigen Grund, den Nutzer zu bitten, seine Rechnungsinformationen zu überprüfen, besonders wenn der Empfänger tatsächlich Spotify Premium nutzt oder kürzlich eine Karte abgelaufen ist.
Wenn man den Anweisungen folgt, öffnet sich eine Website, die der Spotify-Login-Seite ähnelt. Besucher werden zunächst gebeten, ihre Spotify-Zugangsdaten einzugeben. Die kopierte Benutzeroberfläche kann überzeugend wirken, sodass der Prozess wie Teil eines echten Abonnement-Zahlungsupdates wirkt.
Tests zeigten, wie die Phishing-Seite funktionierte. Vollständig erfundene Anmeldedaten konnten eingegeben werden, und die Seite würde trotzdem zum nächsten Schritt weitergehen. Ein legitimes Spotify-Authentifizierungssystem würde falsche Zugangsdaten ablehnen, anstatt dem Nutzer das Weitermachen zu erlauben. Die Betrüger brauchen die gefälschte Seite nicht, um Zugriff auf ein Spotify-Konto zu gewähren. Sie brauchen sie nur, um alle Zugangsdaten eines Opfers aufzuzeichnen.
Nach dem angeblichen Login führt die ” Spotify – We still can’t process your payment “Phishing-E-Mail” die Opfer zu einem anderen Formular, das Zahlungskarteninformationen anfordert. Diese Seite war weniger überzeugend als der kopierte Login-Bildschirm. Einige Navigationsoptionen funktionierten nicht, was einen weiteren Hinweis darauf lieferte, dass die Seite keine funktionierende Spotify-Konto-Website war.
Gültige Spotify-Zugangsdaten, die über die Seite eingereicht werden, könnten verwendet werden, um unbefugten Zugriff auf das echte Konto zu versuchen. Zahlungskarteninformationen sind ernster, da sie Opfer unbefugten Belastungen oder anderem Finanzbetrug aussetzen könnten.
Spotify hat keine Verbindung zu dieser E-Mail oder zur Phishing-Website. Sein Name und der bekannte Abrechnungsprozess für Abonnements werden kopiert, um den Betrug legitim erscheinen zu lassen.
Wie erkennt man die ” Spotify – We still can’t process your payment ” Phishing-E-Mail
Die ” Spotify – We still can’t process your payment Phishing-E-Mail” verwendet ein Zahlungsproblem, das Spotify-Abonnenten realistisch erwarten könnten. Eine fehlgeschlagene, wiederkehrende Zahlung oder abgelaufene Karte ist nicht ungewöhnlich, was bedeutet, dass die Warnung ohne Abhängigkeit von außergewöhnlichen Ansprüchen vernünftig erscheinen kann.
Empfänger sollten solche Warnungen direkt über Spotify überprüfen, anstatt Anweisungen in einer unerwarteten E-Mail zu folgen. Das Öffnen der Spotify-App oder der eigenständige Zugriff auf den offiziellen Dienst ermöglicht es den Nutzern, ihren Abo- und Zahlungsstatus zu überprüfen, ohne auf den bereitgestellten Link angewiesen zu sein.
Die Website-Adresse ist ein weiteres wichtiges Detail. Eine Seite kann Spotifys Logo, das Anmeldeformular, die Schriftarten und andere visuelle Elemente reproduzieren, während sie auf einer völlig anderen Domain gehostet wird. Vertrautes Branding sollte daher niemals als einziger Hinweis darauf verwendet werden, dass eine Login-Seite echt ist.
Das Verhalten dieser speziellen Phishing-Seite ist ein besonders starkes Warnsignal. Sie akzeptiert falsche und sogar komplett gefälschte Zugangsdaten. Anstatt zu überprüfen, ob das Passwort zum Konto gehört, wird die Besucher einfach zur Zahlungsphase weitergeleitet.
Die Zahlungsseite hat weitere Probleme. Teile der Benutzeroberfläche funktionieren nicht richtig, darunter Navigationselemente, die es den Nutzern normalerweise erlauben würden, in andere Bereiche ihres Spotify-Kontos zu wechseln. Die Seite scheint nur die Funktionen zur Informationssammlung bereitzustellen.
Auch die E-Mail selbst verdient eine genaue Prüfung. Im gemeldeten Beispiel wurde sie an nicht genannte Empfänger gesendet, anstatt den einzelnen Spotify-Kunden klar zu identifizieren. Auch die Absenderinformationen stimmten nicht mit Spotify überein.
Ein Empfänger, der tatsächlich ein Zahlungsproblem hat, ist möglicherweise anfälliger für diese Art von Betrug, weil die Warnung etwas bestätigt, das er bereits weiß. Eine wirklich abgelaufene Karte beweist jedoch nicht, dass eine E-Mail mit einem Zahlungsausfall von Spotify stammt.
Jeder, der ein gültiges Spotify-Passwort auf der Phishing-Seite eingegeben hat, sollte es über den legitimen Spotify-Dienst ändern. Dasselbe Passwort sollte auch überall dort geändert werden, wo es wiederverwendet wurde.