

Die Phishing-E-Mail “Zoho Workspace Password Expired” gibt sich als Zoho Workspace aus und warnt die Empfänger fälschlicherweise davor, dass ihr Mailbox-Passwort abgelaufen ist. Ihr Zweck ist es, Zoho-Nutzer davon zu überzeugen, ihre Kontodaten auf einer gefälschten Anmeldeseite einzugeben, die von Betrügern kontrolliert wird.
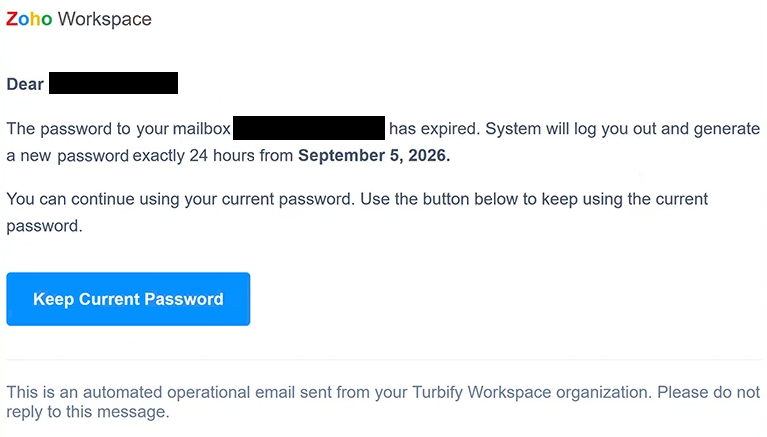
Der Betreff lautet “Schütze dein Konto:” gefolgt von der E-Mail-Adresse des Empfängers. Die E-Mail wird als Zoho Workspace-Benachrichtigung angezeigt und adressiert den Empfänger direkt, bevor behauptet wird, dass das Passwort für sein Postfach nicht mehr gültig ist.
Laut der Warnung meldet sich das System automatisch ab und erstellt genau 24 Stunden nach dem 5. September 2026 ein neues Passwort. Die E-Mail bietet dann eine Möglichkeit, dies zu verhindern. Dort steht, dass Empfänger ihr bestehendes Passwort weiterhin verwenden können, wenn sie diese Wahl vor Ablauf der Frist bestätigen.
Um angeblich das bestehende Passwort zu behalten, sollen die Empfänger “Aktuelles Passwort behalten” auswählen. Dies ändert keine Zoho-Kontoeinstellungen. Es öffnet eine Phishing-Website, die so gestaltet ist, dass sie wie das echte Zoho-Konto-Login-Portal aussieht.
Die gefälschte Seite kopiert das Zoho-Branding und bietet mehrere Drittanbieter-Anmeldeoptionen, um die Seite überzeugender wirken zu lassen. Jeder, der dort seine Zoho-Zugangsdaten eingibt, gibt die Informationen direkt an Betrüger weiter. Das Passwort wird weder erneuert, bestätigt noch geschützt.
Auch innerhalb der E-Mail selbst gibt es Inkonsistenzen. Obwohl der Hauptinhalt die Warnung als Zoho Workspace-Benachrichtigung darstellt, steht im Footer, dass es sich um eine automatisierte, operative E-Mail der “Turbify Workspace Organization” des Empfängers handelt. Turbify ist ein separater Webhosting-Dienst und hat keine Verbindung zu Zoho. Die E-Mail wird auch von einer Adresse gesendet, die mit einem nicht verwandten Dienst verbunden ist.
Die Zoho Corporation ist an diesem Phishing-Versuch nicht beteiligt. Ihr Name und ihr Branding werden missbraucht, um die Behauptung über den Passwortablauf legitim erscheinen zu lassen.
Ein kompromittiertes Zoho-Konto könnte E-Mails und andere über das Konto verfügbare Informationen offenlegen. Betrüger können das Postfach nach sensiblen Daten durchsuchen oder das Konto nutzen, um sich als Besitzer auszugeben, wenn sie Kollegen, Kunden, Freunde oder andere Kontakte kontaktieren.
Der Zugriff auf das Postfach kann Angreifern auch helfen, Konten mit derselben E-Mail-Adresse ins Visier zu nehmen. Passwort-Zurücksetzungs-E-Mails und andere Kontowiederherstellungsinformationen ermöglichen es ihnen, unbefugten Zugriff auf weitere Dienste zu versuchen.
Die vollständige ” Zoho Workspace – Protect Your Account Phishing-E-Mail” finden Sie unten:
Subject: Protect Your Account:-
Zoho Workspace
Dear -,
The password to your mailbox – has expired. System will log you out and generate a new password exactly 24 hours from September 5, 2026.
You can continue using your current password. Use the button below to keep using the current password.
[Keep Current Password]
This is an automated operational email sent from your Turbify Workspace organization. Please do not reply to this message.
Wie erkennt man die Phishing-E-Mail “Zoho Workspace Password Expired”
Die Passwort-Ablaufwarnung soll eine einfache Entscheidung treffen: Bestätigen Sie das aktuelle Passwort jetzt oder verlieren Sie innerhalb von 24 Stunden den Zugriff. Diese künstliche Frist gibt den Empfängern wenig Zeit, sich zu fragen, warum Zoho plötzlich ihr Passwort automatisch austauscht.
Der Widerspruch zwischen Zoho Workspace und Turbify Workspace ist eines der offensichtlichsten Probleme mit der E-Mail. Eine echte Zoho-Kontobenachrichtigung würde sich im Footer nicht als von einem nicht verwandten Hosting-Produkt identifizieren. Die Absenderadresse entspricht auch nicht dem Dienst, den die E-Mail angeblich darstellt.
Empfänger sollten auch misstrauisch gegenüber der Anfrage sein, “Aktuelles Passwort zu behalten” über einen Link in einer unerwarteten E-Mail. Es gibt keinen Grund, ein bestehendes Passwort auf eine unbekannte Website zu senden, nur um es weiter zu nutzen. Passwort- und Sicherheitseinstellungen sollten im eigentlichen Konto verwaltet werden.
Die Phishing-Seite mag dem echten Anmeldeportal von Zoho ähneln, aber kopierte Logos und bekannte Anmeldeoptionen beweisen nicht, dass sie zu Zoho gehört. Betrüger können diese visuellen Elemente reproduzieren, während sie alle in das Formular eingegebenen Zugangsdaten an ihre eigenen Systeme senden.
Jeder, der befürchtet, dass ein Zoho-Passwort abgelaufen ist, sollte Zoho eigenständig öffnen und sich über den legitimen Dienst anmelden. Wenn eine Passwortänderung oder eine andere Sicherheitsmaßnahme wirklich erforderlich ist, sollte das Konto selbst die relevanten Informationen bereitstellen.
Das Empfangen oder Lesen der Phishing-E-Mail “Zoho Workspace Password Expired” kompromittiert das Zoho-Konto nicht. Das Hauptrisiko entsteht, wenn der Empfänger den bereitgestellten Anweisungen folgt und die Anmeldedaten auf der gefälschten Seite eingibt.