

La estafa de correo electrónico Action required: Confirm and Upgrade your email address es una campaña de phishing diseñada para robar contraseñas de cuentas de correo disfrazando una solicitud de credenciales como un procedimiento rutinario de seguridad. Los correos de phishing se hacen pasar por un proveedor de servicios de correo electrónico y afirman que los destinatarios deben confirmar su información de contacto para completar una actualización programada del sistema. La supuesta verificación se presenta como necesaria para mantener un acceso ininterrumpido a sus buzones.
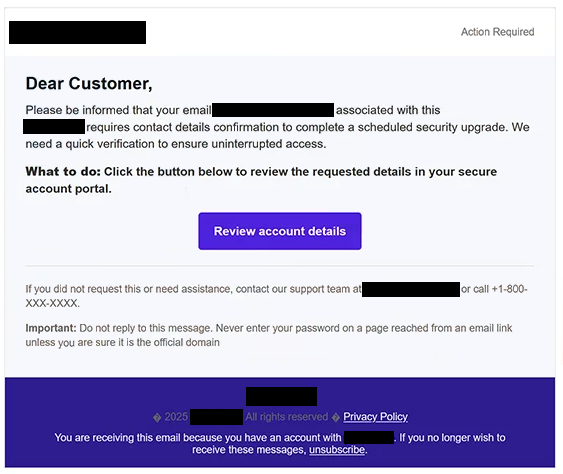
Los correos de phishing pueden usar el asunto ” Action required: Confirm and Upgrade your email address “, seguido de la dirección de correo electrónico del destinatario. Comienzan con un saludo genérico “Estimado Cliente” y explican que la cuenta de correo requiere confirmación adicional como parte de una actualización de seguridad. Aunque la notificación suena administrativa, no identifica claramente al proveedor de correo supuestamente responsable de la actualización.
Se indica a los destinatarios que revisen su información mediante un botón etiquetado como “Revisar detalles de la cuenta.” El correo de phishing describe el destino como un portal seguro de la cuenta y sugiere que completar el proceso evitará posibles problemas de acceso. También incluye un supuesto número de teléfono de soporte e instrucciones para no responder, dando al correo electrónico de phishing la apariencia de una notificación automática de servicio.
Al hacer clic en el botón se abre un sitio web de phishing alojado a través de sharemyhtml.com. El sitio web está diseñado para reconocer al proveedor de correo electrónico del visitante y mostrar una interfaz de inicio de sesión correspondiente. En un ejemplo observado, la página imitaba a Gmail, mostraba automáticamente la dirección de correo electrónico del destinatario y afirmaba que la sesión anterior había expirado.
Esta advertencia de sesión vencida proporciona otra razón para que el visitante introduzca su contraseña. Como la dirección de correo electrónico ya está rellenada, el formulario de inicio de sesión falso puede parecer parte de un proceso de autenticación existente. Sin embargo, el sitio web está controlado por estafadores y cualquier credencial enviada a través de él queda expuesta a ellos.
Las credenciales de correo robadas podrían permitir a los atacantes acceder a correspondencia privada, examinar archivos adjuntos sensibles e imitar al propietario de la cuenta. Un buzón comprometido también podría usarse para solicitar restablecimiento de contraseñas para otros servicios en línea o distribuir correos electrónicos adicionales de phishing a los contactos de la víctima. Los proveedores legítimos de correo electrónico cuyas páginas de inicio de sesión son imitadas no tienen ninguna implicación identificada en la campaña.
El correo completo de phishing Action required: Confirm and Upgrade your email address está a continuación:
Subject: Action required: Confirm and Upgrade your email address: –
Action Required
Dear Customer,
Please be informed that your email – associated with this – requires contact details confirmation to complete a scheduled security upgrade. We need a quick verification to ensure uninterrupted access.
What to do: Click the button below to review the requested details in your secure account portal.
[Review account details]
If you did not request this or need assistance, contact our support team or call +1-800-XXX-XXXX.
Important: Do not reply to this message. Never enter your password on a page reached from an email link unless you are sure it is the official domain.
Cómo reconocer correos electrónicos de phishing
Los correos de phishing disfrazados de notificaciones de seguridad de cuentas suelen describir requisitos rutinarios de mantenimiento o verificación sin proporcionar suficiente información para establecer su autenticidad. En esta campaña, la afirmación de que los datos de contacto deben estar confirmados para completar una actualización de seguridad programada es una señal clave de advertencia. El correo de phishing no identifica una actualización específica ni explica por qué el destinatario debe autenticarse a través de una página web externa.
El saludo genérico y la ausencia de un proveedor de servicios claramente identificado son detalles adicionales que merece ser examinados. Aunque las empresas legítimas a veces envían correos electrónicos automáticos con saludos generales, una solicitud inesperada de verificación de cuenta por parte de un proveedor no identificado debería levantar sospechas. Los destinatarios también deberían inspeccionar la dirección real de correo electrónico del remitente en lugar de fiarse del nombre mostrado del remitente.
El botón “Revisar detalles de la cuenta” es especialmente importante porque dirige a los destinatarios fuera de su servicio habitual de correo. El destino utiliza sharemyhtml.com, una plataforma de alojamiento de terceros no relacionada con el proveedor de correo al que se está suplantando. Una página de inicio de sesión familiar mostrada en un dominio no relacionado es un claro indicio de phishing.
Otra característica es la advertencia de sesión expirada que se muestra en la página de inicio de sesión falsificado. Estas advertencias pueden hacer que las solicitudes de contraseña parezcan rutinarias, especialmente cuando la dirección de correo electrónico del visitante ya se ha introducido automáticamente. Sin embargo, un nombre de usuario prerellenado no demuestra que el sitio web esté conectado al servicio de correo electrónico legítimo.
El correo de phishing también contiene un lenguaje tranquilizador sobre la verificación segura de cuentas e incluye una advertencia contra introducir contraseñas en sitios web no verificados. Estas declaraciones pueden dar una impresión de legitimidad, pero no demuestran que el remitente o el sitio web vinculado sean de fiar. Los correos de phishing pueden incluir consejos de seguridad que parecen genuinos mientras dirigen a los destinatarios a páginas de robo de credenciales.