

El correo de phishing es Email Account Is Marked Dormant una estafa de robo de credenciales basada en el estado de una cuenta falsa. Informa a los destinatarios de que su cuenta de correo electrónico ha quedado inactiva y debe ser verificada para seguir activa.
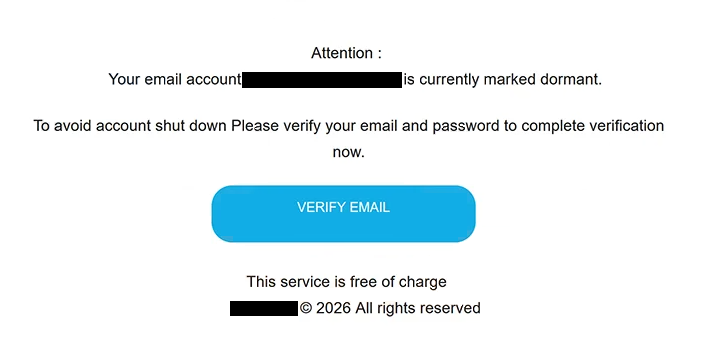
El correo utiliza el asunto “Verificación de correo electrónico” y se presenta como un aviso automatizado de mantenimiento de cuenta. Según la advertencia, la dirección de correo electrónico del destinatario ya ha sido clasificada como inactiva. El correo entonces afirma que tanto la dirección como su contraseña deben verificarse inmediatamente para evitar que la cuenta sea cerrada.
Se proporciona un botón de “VERIFICAR CORREO ELECTRÓNICO” para supuestamente completar este proceso. El correo también indica que el servicio es gratuito, lo que ayuda a enmarcar la acción solicitada como un procedimiento administrativo rutinario y no como algo potencialmente sospechoso.
No hay una verificación genuina de la cuenta detrás del botón. Seleccionarlo abre un sitio web fraudulento que contiene un formulario genérico de “Inicio de sesión por correo web”. El sitio pide a los visitantes que proporcionen una dirección de correo electrónico y contraseña.
En muchos casos, el campo de correo electrónico ya está rellenado con la dirección del destinatario. Esta personalización puede hacer que la página parezca que ha recuperado información del buzón real del usuario. En realidad, la dirección se pasa a la página de phishing a través del enlace.
La contraseña introducida en esta página es capturada por los estafadores. Proporcionarla no reactiva un buzón inactivo, verifica la cuenta ni evita el cierre de la cuenta.
La estafa no representa a un proveedor legítimo de servicios de correo electrónico. Sus amplias referencias a una cuenta de correo electrónico y el inicio de sesión genérico de Webmail permiten que la misma campaña se dirija a los usuarios sin tener que suplantar convincentemente a un proveedor específico.
Las credenciales de correo comprometidas pueden exponer información almacenada en la bandeja de entrada de la víctima y potencialmente dar acceso a los atacantes a correos con restablecimiento de contraseña para otros servicios. Los estafadores también pueden intentar cambiar la configuración de la cuenta o bloquear el acceso legítimo al propietario legítimo del buzón.
Cualquiera que haya enviado una contraseña a través de la página de Webmail falsa debe cambiarla inmediatamente a través del proveedor de correo electrónico real. La misma contraseña también debe ser reemplazada en otras cuentas donde se haya reutilizado.
El correo completo de phishing Email Account Is Marked Dormant está a continuación:
Subject: Email Verification
Attention :
Your email account – is currently marked dormant.
To avoid account shut down Please verify your email and password to complete verification now.
[VERIFY EMAIL]This service is free of charge
– © 2026 All rights reserved
Cómo reconocer el correo de phishing Email Account Is Marked Dormant
La reclamación de cuenta inactiva es la táctica central de presión en esta campaña. A los destinatarios no se les da una explicación detallada de por qué supuestamente su buzón estaba clasificado como inactivo. En cambio, se les advierte rápidamente de que es necesaria la verificación para evitar el cierre.
Esta falta de información específica del proveedor es significativa. Normalmente se asociaría un aviso genuino de mantenimiento de cuenta al servicio que gestiona el buzón. El correo de phishing ” Email Account Is Marked Dormant ” se basa en una terminología genérica que puede aplicarse a casi cualquier usuario de correo.
Su solicitud para verificar tanto la dirección de correo electrónico como la contraseña también debería levantar sospechas. El destinatario es dirigido a un botón incrustado de “VERIFICAR CORREO ELECTRÓNICO” en lugar de que acceda a la configuración normal de la cuenta a través de su servicio de webmail existente.
Seguir ese botón revela otra inconsistencia. En lugar de abrir un portal de gestión de cuentas reconocible, el enlace conduce a una página genérica de inicio de sesión de Webmail en un sitio web no relacionado. La capacidad del formulario para mostrar la dirección de correo electrónico correcta no hace que la página sea legítima.
Los destinatarios deben prestar especial atención al dominio mostrado en el navegador. Un sitio de phishing puede reproducir elementos de inicio de sesión familiares e insertar automáticamente información extraída de un enlace, pero no puede convertirse legítimamente en parte de un proveedor de correo electrónico simplemente mostrando la dirección del usuario.
La amenaza de cierre también puede comprobarse sin interactuar con el correo electrónico. Los usuarios pueden abrir su aplicación de correo web habitual o acceder manualmente al sitio oficial de su proveedor. Si una cuenta realmente requiere verificación o ha sido restringida, la información relevante debe estar disponible a través del servicio legítimo.
La redacción “Este servicio es gratuito” es otro detalle inusual en contexto. El correo supuestamente advierte sobre un buzón inactivo, pero asegura específicamente a los destinatarios que el proceso de verificación no cuesta nada. Esto no demuestra que la notificación sea legítima.