

La estafa de correo electrónico Webmail – cPanel Email Account Shutdown es una campaña de phishing que intenta robar credenciales de cuentas de correo suplantando cPanel, una plataforma legítima de gestión de alojamiento web. Los correos de phishing advierten a los destinatarios sobre un problema de seguridad no especificado que supuestamente amenaza su acceso al buzón. El objetivo es convencer a los usuarios para que visiten una página de inicio de sesión falsa y proporcionen sus nombres de usuario y contraseñas.
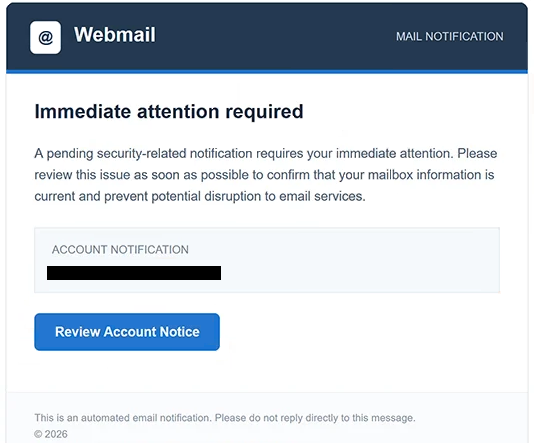
Los correos de phishing usan el asunto “Acción requerida: Cierre de la cuenta de correo cPanel” y se presentan como notificaciones automáticas de correo web. Afirman que un problema pendiente relacionado con la seguridad requiere atención inmediata y que el destinatario debe confirmar la información de su buzón para evitar interrupciones del servicio. A pesar del asunto alarmante, el correo no ofrece ninguna explicación significativa del supuesto problema de seguridad.
En lugar de describir el problema u ofrecer detalles que los destinatarios pudieran verificar de forma independiente, el correo de phishing les dirige a un botón etiquetado como “Revisar Aviso de cuenta”. Esto da la impresión de que hay información adicional disponible a través de una interfaz oficial de gestión de cuentas. La notificación también incluye un aviso automático por correo electrónico, un aviso de derechos de autor y una marca de tiempo generada por el sistema para reforzar su apariencia administrativa.
Al hacer clic en el botón se abre un sitio web de phishing alojado en pencontrol.com. El sitio web imita interfaces de inicio de sesión pertenecientes a proveedores de servicios de correo electrónico, con una versión observada que muestra la marca Gmail y un encabezado de “Autenticación requerida”. Se pide a los visitantes que introduzcan sus nombres de usuario y contraseñas, supuestamente para completar la revisión de la cuenta.
El formulario de inicio de sesión no está conectado al servicio de correo electrónico legítimo. Las credenciales enviadas a través de él son capturadas por los estafadores, lo que potencialmente les permite acceder al buzón afectado. Como el sitio web imita páginas de autenticación familiares, los destinatarios pueden no reconocer inmediatamente que han sido redirigidos fuera de su proveedor real de correo electrónico.
El acceso a un buzón comprometido podría exponer correspondencia personal, archivos adjuntos confidenciales e información relacionada con la cuenta. Los estafadores también podrían hacerse pasar por el propietario de la cuenta, distribuir correos electrónicos adicionales de phishing o intentar restablecer contraseñas de servicios vinculados a la misma dirección de correo. Las credenciales robadas también podrían ser ofrecidas a otros ciberdelincuentes, aunque estos resultados no se han confirmado para víctimas individuales de esta campaña.
El correo completo de phishing Webmail – cPanel Email Account Shutdown está a continuación:
Subject: Action Required: cPanel Email Account Shutdown
@ Webmail MAIL NOTIFICATION
Immediate attention required
A pending security-related notification requires your immediate attention. Please review this issue as soon as possible to confirm that your mailbox information is current and prevent potential disruption to email services.
Account notification
[Review Account Notice]
This is an automated email notification. Please do not reply directly to this message.
© 2026
Cómo reconocer correos electrónicos de phishing
Los correos de phishing que afirman que una cuenta está a punto de ser deshabilitada suelen depender de urgencia y advertencias de seguridad vagas. En esta campaña, el asunto amenaza con el cierre de la cuenta de correo, mientras que el cuerpo solo se refiere a una notificación pendiente relacionada con la seguridad. La ausencia de una explicación específica es una señal de advertencia importante, especialmente cuando se espera que los destinatarios tomen medidas inmediatas.
Otra característica sospechosa es la solicitud de confirmar la información del buzón mediante un botón incrustado. El correo electrónico de phishing no explica qué información está desactualizada ni por qué es necesaria una revisión de cuenta. En su lugar, anima a los destinatarios a abrir una página web externa donde se les pida autenticarse.
También debe examinarse cuidadosamente la identidad del remitente. Aunque el correo de phishing se presenta como una notificación de cPanel, los nombres reconocibles de las empresas y el formato administrativo no establecen autenticidad. La dirección real del remitente y su dominio pueden revelar inconsistencias con la organización supuestamente responsable de la notificación.
El destino del botón “Revisar aviso de cuenta” es especialmente relevante. Conduce a pencontrol.com, un dominio no relacionado con el proveedor legítimo de correo electrónico, que sea suplantado. Una página de inicio de sesión que muestre la marca de Gmail en un sitio web no relacionado es una fuerte indicación de que la página está destinada a engañar a los visitantes.
El encabezado “Autenticación requerida” en la web de phishing añade otra capa de engaño. Las solicitudes de autenticación son comunes al acceder a servicios de correo electrónico legítimos, pero una solicitud de contraseña inesperada tras una advertencia de seguridad debe tratarse con cautela. La aparición de una interfaz de inicio de sesión familiar no establece que el sitio web pertenezca al proveedor correspondiente.
Los destinatarios también pueden notar que el correo de phishing utiliza un lenguaje administrativo genérico en lugar de proporcionar detalles de seguridad específicos de la cuenta. Las referencias a notificaciones del sistema, confirmación del buzón y interrupciones del servicio crean un tono oficial sin explicar lo que realmente ocurrió. Una marca de tiempo generada por el sistema y un aviso automático de correo electrónico pueden hacer que la notificación parezca creíble, pero ninguno verifica su origen.