

La truffa ” cPanel Mailbox Storage Limit Reached ” email è una campagna di phishing che utilizza notifiche false di archiviazione delle caselle per ottenere le credenziali degli account email dei destinatari. L’email di phishing si spaccia da servizi legittimi di gestione email, tra cui cPanel e Roundcube, e suggerisce erroneamente che la cassetta della posta del destinatario abbia raggiunto la sua capacità di archiviazione.
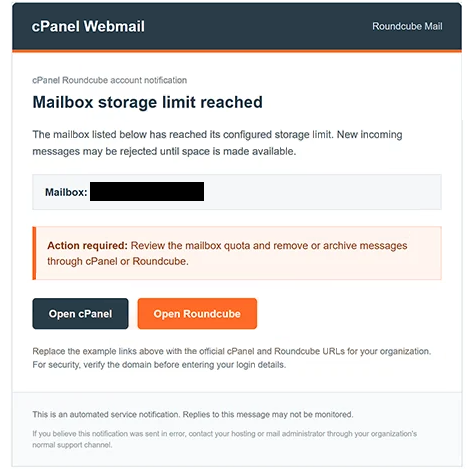
Le email sono presentate come notifiche automatiche di servizio e possono utilizzare l’oggetto “Roundcube Mailbox Storage Alert.” Affermano che la cassetta postale del destinatario ha superato la quota di archiviazione assegnata, potenzialmente impedendo la consegna di nuovi messaggi. L’avviso è inteso a creare un senso di urgenza e a incoraggiare i destinatari a risolvere il presunto problema.
Per far apparire la notifica legittima, i truffatori fanno riferimento a cPanel e Roundcube, entrambi servizi autentici utilizzati nell’hosting del sito web e nella gestione delle email. Il messaggio suggerisce che i destinatari possono risolvere il problema di archiviazione accedendo all’interfaccia di amministrazione email e gestendo i messaggi memorizzati.
L’email di phishing include due pulsanti etichettati “Apri cPanel” e “Apri Roundcube.” Sebbene queste opzioni sembrino fornire accesso a servizi diversi, entrambe reindirizzano gli utenti verso un sito fraudolento. La pagina collegata imita un’interfaccia di login webmail e richiede l’indirizzo email e la password del visitatore.
Le informazioni inserite nel modulo di accesso contraffatto vengono esposte ai truffatori. Le credenziali rubate potrebbero essere utilizzate per ottenere accesso non autorizzato all’account email della vittima, leggere corrispondenza privata e impersonare il proprietario dell’account. A seconda dei servizi associati all’indirizzo compromesso, gli attaccanti potrebbero anche tentare di reimpostare le password di altri account online.
L’email completa di phishing cPanel Mailbox Storage Limit Reached “” è riportata di seguito:
Subject: Roundcube Mailbox Storage Alert
cPanel Webmail Roundcube Mail
cPanel Roundcube account notification
Mailbox storage limit reached
The mailbox listed below has reached its configured storage limit. New incoming messages may be rejected until space is made available.
Mailbox: –
Action required: Review the mailbox quota and remove or archive messages through cPanel or Roundcube.
[Open cPanel] [Open Roundcube]
Replace the example links above with the official cPanel and Roundcube URLs for your organization. For security, verify the domain before entering your login details.
This is an automated service notification. Replies to this message may not be monitored.
If you believe this notification was sent in error, contact your hosting or mail administrator through your organization’s normal support channel.
Come riconoscere ed evitare le email di phishing
Le email di phishing di questo tipo possono essere identificate esaminando le affermazioni che fanno e le azioni che richiedono. Le notifiche impreviste sui limiti di archiviazione delle caselle di posta devono essere trattate con cautela, soprattutto quando istruiscono i destinatari ad accedere ai loro account tramite link o pulsanti incorporati nel messaggio. La presenza di nomi di servizi familiari, loghi o formattazione professionale non è una prova sufficiente che una notifica sia autentica.
I destinatari dovrebbero verificare gli avvisi di archiviazione della casella accesa direttamente il sito web del loro provider di hosting email, utilizzando un segnalibro precedentemente salvato o un indirizzo legittimo noto. L’effettivo utilizzo dello storage dell’account può quindi essere verificato tramite l’interfaccia di gestione appropriata. Se la notifica appare incoerente con lo stato dell’account, il provider di hosting dovrebbe essere contattato tramite un canale di supporto ufficiale.
Prima di inserire le credenziali su qualsiasi pagina di accesso, gli utenti dovrebbero esaminare il dominio del sito e confermare che appartenga al servizio a cui intendono accedere. Un sito di phishing può assomigliare molto a un’interfaccia web legittima pur operando sotto un indirizzo non correlato. Gli indirizzi del mittente dovrebbero anche essere ispezionati, anche se un mittente dall’aspetto familiare da solo non dimostra l’autenticità.
Chiunque abbia inserito i propri dati di accesso sul sito fraudolento dovrebbe cambiare immediatamente la password della propria email tramite il servizio legittimo. Le password riutilizzate su altri account dovrebbero essere sostituite e l’autenticazione multifattore dovrebbe essere abilitata ovunque supportata.
Gli utenti interessati dovrebbero inoltre controllare le attività di accesso recenti, le sessioni attive, le informazioni sul recupero dell’account e le impostazioni di inoltro email per eventuali modifiche non autorizzate. Se vengono scoperte attività sospette, il fornitore di email dovrebbe essere contattato per assistenza nella protezione dell’account.
I destinatari che non hanno divulgato alcuna informazione dovrebbero segnalare il messaggio come phishing e cancellarlo. In questa campagna, il presunto problema di archiviazione della casella di posta funge da pretesto per indirizzare gli utenti a una pagina di login contraffatta, rendendo la verifica indipendente della notifica la precauzione più rilevante.