

La truffa ” Email Unable To Send ” email è una campagna di phishing che si finge un sistema automatico di consegna email per rubare le credenziali di accesso all’account. Le email di phishing affermano che un’email in uscita è stata bloccata perché identificata come spam. I destinatari sono istruiti a completare un ulteriore passaggio di verifica per presumibilmente rilasciare l’email non consegnata.
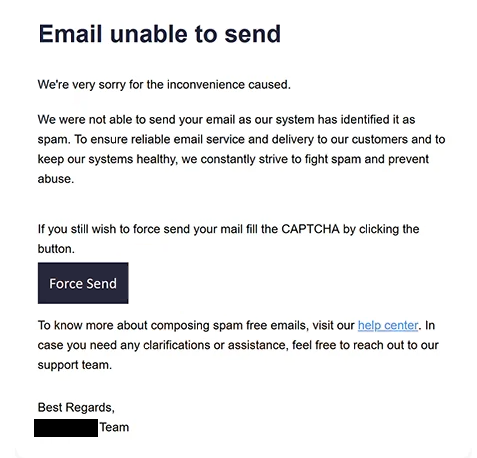
Le email di phishing utilizzano l’oggetto “Posta non consegnata restituita al mittente” e si presentano come notifiche di fallimento della consegna. Spiegano che il servizio email ha bloccato automaticamente un’email inviata di recente per mantenere una consegna affidabile e prevenire lo spam. Questa spiegazione è pensata per far sembrare la notifica una risposta di routine da parte di un provider email.
Invece di individuare un errore di consegna specifico o fornire informazioni tecniche sull’email rifiutata, le email di phishing incoraggiano i destinatari ad agire tramite un pulsante etichettato “Forzare l’invio”. Agli utenti viene detto che devono completare una verifica CAPTCHA per inviare l’email bloccata. Questo crea una ragione apparentemente legittima per indirizzare i destinatari lontano dalla loro consueta interfaccia email.
Il pulsante è associato a un sito web di phishing destinato a imitare una pagina di accesso di un servizio email. Tuttavia, il sito collegato non era più operativo quando è stato esaminato, quindi il suo aspetto esatto e la sua funzionalità non potevano essere verificati. Lo scopo sospettato del sito è ottenere le credenziali dell’account email presentando un modulo di autenticazione contraffatto.
I siti di phishing di questo tipo possono imitare fornitori di email familiari e richiedere un indirizzo email e una password. Se i destinatari inseriscono credenziali valide, gli attaccanti potrebbero accedere alle loro caselle postali, leggere corrispondenza privata e ottenere informazioni sensibili conservate nelle email. Gli account compromessi potrebbero anche essere usati per impersonare i loro proprietari o inviare ulteriori email di phishing a contatti esistenti.
L’accesso a un account email può anche permettere ai truffatori di tentare il reset della password per altri account collegati allo stesso indirizzo. Questo potrebbe portare a ulteriori compromesse degli account, in particolare quando l’email viene utilizzata come metodo principale di recupero. Tuttavia, non ci sono prove confermate che queste conseguenze siano avvenute in relazione a questa specifica campagna.
L’email completa di phishing Email Unable To Send “” è riportata di seguito:
Subject: Undelivered Mail Returned to Sender.
Email unable to send
We’re very sorry for the inconvenience caused.
We were not able to send your email as our system has identified it as spam. To ensure reliable email service and delivery to our customers and to keep our systems healthy, we constantly strive to fight spam and prevent abuse.
If you still wish to force send your mail fill the CAPTCHA by clicking the button.
[Force Send]To know more about composing spam free emails, visit our help center. In case you need any clarifications or assistance, feel free to reach out to our support team.
Come riconoscere le email di phishing
Le email di phishing mascherate da notifiche di fallimento di consegna possono essere riconosciute esaminando le azioni richieste. Errori autentici di consegna delle email possono generare notifiche automatiche, ma istruzioni inaspettate per visitare un sito esterno, completare un CAPTCHA o fornire le credenziali di accesso per riinviare un’email sono segnali di allarme significativi.
Una caratteristica di questa campagna è la sua affermazione che un’email in uscita sia stata bloccata per essere classificata come spam. I destinatari che non hanno inviato un’email di recente dovrebbero essere particolarmente sospettosi di tali notifiche. Anche quando un’email è stata inviata di recente, la notifica dovrebbe essere confrontata con lo stato effettivo di consegna mostrato dal fornitore di email.
Il pulsante “Forza invio” è un altro indicatore importante. Suggerisce che il destinatario può superare una restrizione di consegna legata allo spam completando un processo di verifica. Questa richiesta è insolita perché le notifiche legittime di fallimento della consegna generalmente forniscono informazioni sul motivo per cui un’email non potrebbe essere consegnata, invece di richiedere l’autenticazione tramite un sito web sconosciuto.
Il riferimento alla verifica CAPTCHA può anche far apparire l’email di phishing più credibile. Le sfide CAPTCHA sono comunemente associate a siti web legittimi, ma la loro presenza non dimostra che un servizio sia affidabile. In questa campagna, il requisito CAPTCHA viene utilizzato come parte del presunto processo per rilasciare un’email bloccata.
I destinatari dovrebbero anche esaminare l’indirizzo del mittente e la destinazione dei link incorporati. Le email di phishing possono utilizzare nomi di mittente simili a sistemi di posta automatica pur provenendo da domini non correlati. Allo stesso modo, i pulsanti che sembrano riportare a strumenti di gestione delle email possono reindirizzare gli utenti a siti web che non hanno alcun collegamento legittimo con il loro provider di posta elettronica.
Un altro segnale d’allarme è la mancanza di informazioni specifiche sull’email presumibilmente rifiutata. Le notifiche autentiche di fallimento della consegna includono comunemente dettagli come il destinatario previsto, lo stato della consegna o informazioni di errore tecnico. Un avviso generico che si concentra principalmente sull’incoraggiare gli utenti a cliccare su un pulsante dovrebbe quindi essere trattato con cautela.
La combinazione di una richiesta di fallimento di consegna legata allo spam, un pulsante “Forza l’invio” e un requisito CAPTCHA inaspettato distingue questa campagna di phishing. I destinatari possono valutare l’avviso controllando direttamente le email inviate e le notifiche di consegna tramite il loro servizio email abituale, invece di affidarsi alle istruzioni contenute nell’email di phishing.