

La truffa ” Inbound Message Rejection Report ” email è una campagna di phishing che utilizza problemi di consegna email inventati per rubare password degli account. Le email di phishing sembrano provenire da un amministratore email e informano i destinatari che diverse email in arrivo non sono arrivate nelle loro caselle di posta. Per presumibilmente recuperare queste email e ripristinare la consegna normale, i destinatari vengono indirizzati a un sito web che raccoglie le loro credenziali di accesso.
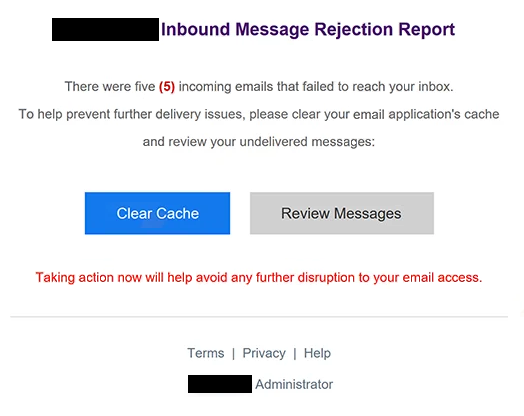
Le email di phishing utilizzano l’oggetto ” Inbound Message Rejection Report ” e affermano che cinque email in arrivo sono state respinte prima di arrivare alla cassetta del destinatario. Invece di spiegare perché le email sono state rifiutate, la notifica suggerisce che svuotare la cache dell’applicazione email e controllare le email non consegnate risolverà il problema. Questa spiegazione offre ai destinatari un compito tecnico apparentemente di routine da svolgere.
Due pulsanti, “Cancella cache” e “Rivista messaggi”, sono inclusi nell’email di phishing. Sebbene suggeriscano azioni diverse, entrambi conducono allo stesso sito di phishing. La destinazione mostra un modulo di login generico per webmail ospitato utilizzando l’infrastruttura di Google Cloud Storage. L’uso di un servizio di hosting cloud legittimo non rende il sito affidabile, poiché la pagina di phishing non è associata a un provider email autorizzato.
Il modulo di login contrafalso mostra automaticamente l’indirizzo email del destinatario nel campo del nome utente e chiede una password. Questo dettaglio fa sembrare la pagina collegata alla cassetta del destinatario e riduce la quantità di informazioni che il visitatore deve inserire. Tuttavia, le password inviate tramite il modulo vengono catturate dai truffatori invece di essere usate per risolvere eventuali problemi di consegna.
Ottenere credenziali email valide potrebbe permettere agli aggressori di accedere a corrispondenza privata, esaminare allegati e impersonare il proprietario dell’account. Una casella di posta compromessa potrebbe anche essere usata per richiedere il reset della password per altri servizi, inclusi piattaforme di shopping, account social media e servizi finanziari. Gli aggressori potrebbero inoltre inviare email di phishing dall’account interessato per sfruttare la fiducia dei contatti esistenti.
L’email completa di phishing Inbound Message Rejection Report “” è riportata di seguito:
Subject: Inbound Message Rejection Report
– Inbound Message Rejection Report
There were five (5) incoming emails that failed to reach your inbox.
To help prevent further delivery issues, please clear your email application’s cache
and review your undelivered messages:
[Clear Cache] [Review Messages]Taking action now will help avoid any further disruption to your email access.
Terms | Privacy | Help
– Administrator
Come riconoscere le email di phishing
Le email di phishing che si spacciano per amministratori spesso utilizzano fallimenti di consegna, restrizioni dell’account o problemi tecnici per convincere i destinatari a seguire link esterni. In questa campagna, l’avviso riguardo a cinque email in arrivo rifiutate è il principale inganno. L’email di phishing presenta un numero specifico di email mancanti ma non fornisce dettagli significativi sulla consegna che permettano ai destinatari di verificare la richiesta.
L’istruzione di cancellare la cache dell’applicazione email è un’altra caratteristica sospetta. Cancellare le informazioni in cache non è un requisito tipico per recuperare le email in arrivo rifiutate da un server di posta. L’email di phishing utilizza questa spiegazione tecnica per far sembrare l’azione richiesta ragionevole.
I destinatari dovrebbero anche prestare attenzione ai due pulsanti inclusi nella notifica. “Cancella la cache” e “Verifica i messaggi” sembrano svolgere funzioni separate, ma entrambi indirizzano gli utenti alla stessa pagina di login esterna. Questa incoerenza è un indicatore utile che i pulsanti sono pensati per catturare le credenziali piuttosto che fornire vere funzioni di gestione email.
La pagina di accesso stessa fornisce ulteriori segnali di allarme. Sebbene il campo del nome utente sia già popolato con l’indirizzo email del destinatario, ciò non dimostra che il sito appartenga al fornitore di email. I siti di phishing possono utilizzare le informazioni ottenute dal link originale per personalizzare i moduli di accesso e renderli più convincenti.
Un altro dettaglio importante è la posizione di hosting del sito web. La pagina di phishing utilizza l’infrastruttura di Google Cloud Storage, ma un sito web ospitato tramite un servizio cloud legittimo non è necessariamente gestito da un’organizzazione affidabile. I destinatari dovrebbero esaminare l’indirizzo effettivo del sito web e determinare se appartiene al loro provider email prima di inserire le credenziali dell’account.
L’email di phishing è anche firmata semplicemente come “Amministratore” e include link generici etichettati come “Termini”, “Privacy” e “Aiuto”. Questi elementi danno alla notifica un’apparenza amministrativa senza stabilire quale servizio email l’abbia presumibilmente emessa. La mancanza di informazioni identificabili sul fornitore, unita a una richiesta di password inaspettata, rende la notifica particolarmente sospetta.