

L’email di phishing ” Security Verification – Periodic Due Diligence ” è una truffa che tenta di ottenere le credenziali degli account email impersonandosi per un servizio di sicurezza webmail. Sostiene che i destinatari devono completare una procedura obbligatoria di verifica dell’account per mantenere un accesso ininterrotto alle loro caselle postali. La notifica presenta questo requisito come parte di una revisione di sicurezza di routine, ma il suo vero scopo è indirizzare gli utenti a un sito web di phishing.
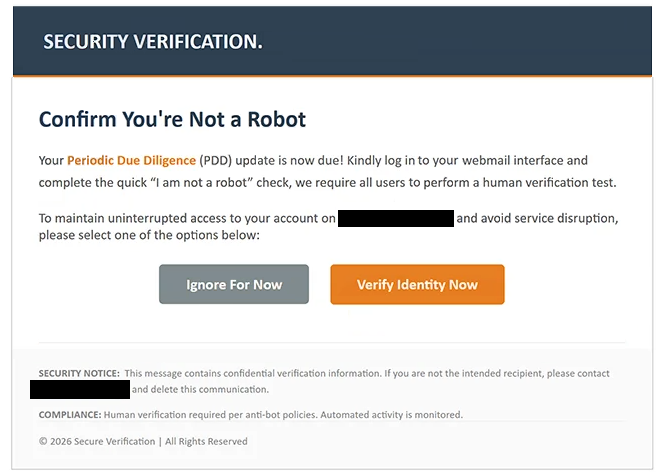
L’email utilizza l’oggetto “Due Diligence periodica” e include titoli importanti come “VERIFICA DELLA SICUREZZA” e “Conferma di non essere un robot.” Informa i destinatari che è necessario un aggiornamento di Due Diligence Periodica (PDD) e che devono accedere ai loro account webmail per completare un controllo d’identità. Tuttavia, l’email non identifica un incidente di sicurezza specifico né spiega perché la verifica è necessaria.
I destinatari vengono avvertiti che il mancato completamento della procedura potrebbe interrompere l’accesso ai loro account email. La notifica include due pulsanti, “Ignora per ora” e “Verifica identità ora”, incoraggiando gli utenti a selezionare l’opzione di verifica. Questa configurazione fa somigliare la richiesta a una procedura di manutenzione dell’account di routine piuttosto che a un tentativo di ottenere informazioni sensibili.
Cliccando su “Verifica identità ora” si riduce a un sito di phishing. La pagina imita un’interfaccia di login cPanel Webmail e richiede l’indirizzo email e la password del visitatore. Nonostante le affermazioni dell’email sulla verifica umana, il sito web non esegue un controllo CAPTCHA legittimo.
Il modulo antiphishing è progettato per raccogliere le credenziali di accesso dei truffatori. Se i destinatari forniscono password valide, gli attaccanti possono tentare di accedere alle loro caselle di posta, leggere corrispondenza privata e ottenere allegati sensibili. Potrebbero anche impersonarsi per i proprietari dell’account per distribuire ulteriori email di phishing o tentare di compromettere altri servizi collegati agli indirizzi interessati.
L’email include riferimenti a politiche anti-bot, monitoraggio automatico delle attività e procedure di verifica riservata degli account. Questi elementi sono volti a creare l’impressione di un’amministrazione ufficiale della sicurezza, anche se non dimostrano che sia in corso una vera revisione.
L’email di phishing ” Security Verification – Periodic Due Diligence ” sfrutta in modo improprio l’aspetto di servizi di webmail legittimi, incluso cPanel. Il presunto requisito di due diligence è un pretesto per il furto di credenziali, e non è stato identificato alcun collegamento legittimo con cPanel.
L’email completa di phishing Security Verification – Periodic Due Diligence “” è riportata qui sotto:
Subject: Periodic Due Diligence
SECURITY VERIFICATION.
Confirm You’re Not a Robot
Your Periodic Due Diligence (PDD) update is now due! Kindly log in to your webmail interface and complete the quick “I am not a robot” check, we require all users to perform a human verification test.
To maintain uninterrupted access to your account on – and avoid service disruption, please select one of the options below:
[Ignore For Now] [Verify Identity Now]
SECURITY NOTICE: This message contains confidential verification information. If you are not the intended recipient, please contact – and delete this communication.
COMPLIANCE: Human verification required per anti-bot policies. Automated activity is monitored.
© 2026 Secure Verification | All Rights Reserved
Come riconoscere le email di phishing
L’email di phishing ” Security Verification – Periodic Due Diligence ” contiene diversi segnali di allarme, a partire dalla sua vaga spiegazione della presunta revisione dell’account. Sostiene che la verifica è obbligatoria ma non identifica l’organizzazione responsabile del requisito né fornisce dettagli specifici dell’account. La terminologia formale da sola non dimostra che una richiesta amministrativa sia legittima.
Un’altra caratteristica sospetta è l’istruzione di confermare che il destinatario sia umano effettuando il login a un account webmail. I siti web legittimi possono utilizzare le sfide CAPTCHA per distinguere le persone dal software automatizzato, ma la pagina di phishing identificata richiede invece una password email. Questa discrepanza tra il controllo di sicurezza annunciato e la richiesta di autenticazione effettiva è un forte segnale di inganno.
L’avviso sull’interruzione dell’accesso all’account crea anche pressione per intervenire. Si incoraggia i destinatari a credere che le loro caselle di posta possano diventare indisponibili a meno che non completino la verifica. Tuttavia, l’email non spiega quale restrizione specifica verrà applicata né perché l’account richieda un’autenticazione aggiuntiva.
I due pulsanti, “Ignora per ora” e “Verifica identità ora”, sono un’altra caratteristica distintiva. La loro presentazione fa somigliare la notifica a un standard promemoria di sicurezza, con la verifica che sembra essere l’azione raccomandata. Tuttavia, il pulsante di verifica indirizza gli utenti a un sito web non correlato al loro provider email identificabile.
Il sito di phishing imita una nota pagina di login cPanel Webmail, il che potrebbe farlo apparire affidabile. Tuttavia, i truffatori possono riprodurre loghi riconoscibili, campi di autenticazione e interfacce amministrative. L’indirizzo del sito web e il suo rapporto con il servizio dichiarato sono indicatori più significativi del suo design visivo.
L’email contiene anche riferimenti alle politiche anti-bot e ai requisiti di riservatezza. Queste dichiarazioni conferiscono alla notifica un tono tecnico e ufficiale senza fornire prove verificabili di una procedura di sicurezza reale. Il riferimento al copyright a “Secure Verification” non stabilisce analogamente l’identità del mittente.