

L’email di phishing ” Unsuccessful Log-on Attempts on Your American Express Online ” è una truffa che si impersoni per American Express per rubare le credenziali degli account online. Sostiene che diversi tentativi di login falliti sono stati rilevati da una posizione sconosciuta e invita i destinatari a verificare la propria identità. L’avviso è inteso a creare preoccupazione per l’accesso non autorizzato agli account e a indirizzare gli utenti a una falsa pagina di login di American Express.
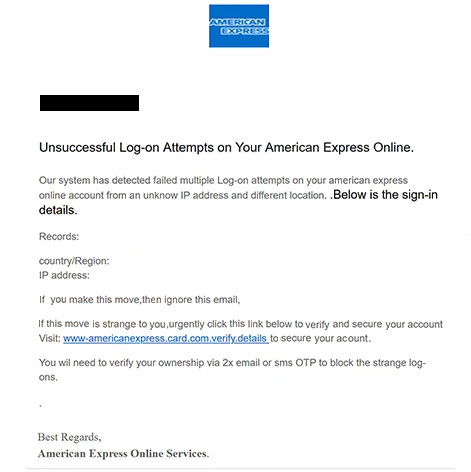
L’email di phishing utilizza l’oggetto “Tentativi di accesso non riusciti da nuova posizione” e si presenta come una notifica di sicurezza da parte dei servizi online American Express. Sostiene che qualcuno abbia tentato di accedere all’account del destinatario da un indirizzo IP sconosciuto in Romania. A supporto di questa accusa, l’email include una sezione etichettata “Registri” contenente la presunta posizione e l’indirizzo IP.
Tuttavia, le informazioni tecniche contengono un’evidente incoerenza. L’indirizzo IP elencato, 6.685.842.0, non è un indirizzo IPv4 valido perché due delle sue sezioni numeriche superano l’intervallo consentito. Ciò mina la credibilità dei presunti record di accesso e indica che le informazioni sono state falsificate.
I destinatari sono istruiti a seguire un link incorporato se non riconoscono i tentativi di login. L’email afferma che la proprietà dell’account deve essere confermata tramite password monouso (OTP) via email o SMS per bloccare l’attività sospetta. Questo fa somigliare la richiesta a una procedura legittima di verifica del conto finanziario.
Il link indirizza i destinatari a un sito web non correlato ad American Express. La pagina antiphishing è stata progettata per imitare il portale di accesso dell’azienda e raccogliere le credenziali dell’account, anche se il sito identificato non era più attivo al momento dell’esame. Le informazioni esatte che potrebbero ancora essere inviate alla pagina inattiva non possono essere confermate.
Se i truffatori ottengono credenziali American Express valide, potrebbero tentare di accedere all’account interessato e visualizzare informazioni finanziarie sensibili. A seconda delle tutele di sicurezza dell’account, le credenziali rubate potrebbero anche essere utilizzate per tentare di effettuare transazioni non autorizzate o ottenere ulteriori informazioni personali.
L’email completa di phishing Unsuccessful Log-on Attempts on Your American Express Online “” è riportata qui sotto:
Subject: Unsuccessful Login Attempts From New Location
American Express
-,
Unsuccessful Log-on Attempts on Your American Express Online.
Our system has detected failed multiple Log-on attempts on your american express online account from an unknow IP address and different location. .Below is the sign-in details.
Records:
country/Region:
IP address:If you make this move,then ignore this email,
if this move is strange to you,urgently click this link below to verify and secure your account Visit: [link] to secure your acount.
You wil need to verify your ownership via 2x email or sms OTP to block the strange log-ons.
Best Regards,
American Express Online Services.
Come riconoscere le email di phishing
L’email di phishing ” Unsuccessful Log-on Attempts on Your American Express Online ” contiene diversi segnali di allarme, in particolare la sua insolita presentazione della presunta attività di login. Sebbene affermi che qualcuno abbia tentato di accedere all’account del destinatario dalla Romania, l’indirizzo IP fornito è tecnicamente invalido. Gli indirizzi IPv4 autentici sono composti da quattro sezioni numeriche, ciascuna da 0 a 255.
L’email contiene anche numerosi errori di ortografia e grammatica. Frasi come “indirizzo IP sconosciuto”, “Se fai questa mossa” e “Dovrà verificare” sono incompatibili con il linguaggio professionale previsto nelle comunicazioni bancarie ufficiali. Questi errori sono particolarmente evidenti perché l’email sostiene di riguardare una questione sensibile di sicurezza finanziaria.
Un altro elemento sospetto è l’istruzione di verificare la proprietà dell’account tramite un link incorporato. L’email incoraggia i destinatari ad agire con urgenza se non riconoscono i presunti tentativi di login, creando pressione a seguire le istruzioni fornite. Tuttavia, il link conduce a un dominio non correlato ad American Express.
Il riferimento alle password monouso di email e SMS è anch’esso significativo. I truffatori possono incorporare terminologie di autenticazione familiari nelle email di phishing per far sembrare le loro richieste legittime. In questo caso, il riferimento alla verifica OTP viene utilizzato per supportare un avviso di sicurezza dell’account che non è stato confermato.
Anche l’identità dichiarata del mittente merita attenzione. L’email si chiude con “American Express Online Services”, ma un nome aziendale riconoscibile in una firma non verifica chi l’ha inviata. Le email di phishing possono riprodurre nomi, loghi e terminologia di sicurezza delle istituzioni finanziarie senza autorizzazione.
La formulazione della notifica crea ulteriori incoerenze. Si riferisce a molteplici tentativi di login falliti ma fornisce solo una posizione vaga e un indirizzo IP non valido, senza informazioni affidabili su quando si sono verificati i tentativi. L’email invita inoltre i destinatari a ignorare l’avviso se riconoscono l’attività, nonostante presentino i tentativi come falliti.