

Een cyberaanval op koelapparatuur die door de Franse nationale bloeddienst wordt gebruikt, bedreigde temperatuurgevoelige medische voorraden bij drie faciliteiten. Het personeel ontdekte de ongeautoriseerde veranderingen voordat er bloedproducten beschadigd raakten, waardoor de organisatie normale verzamel- en distributieactiviteiten kon voortzetten.
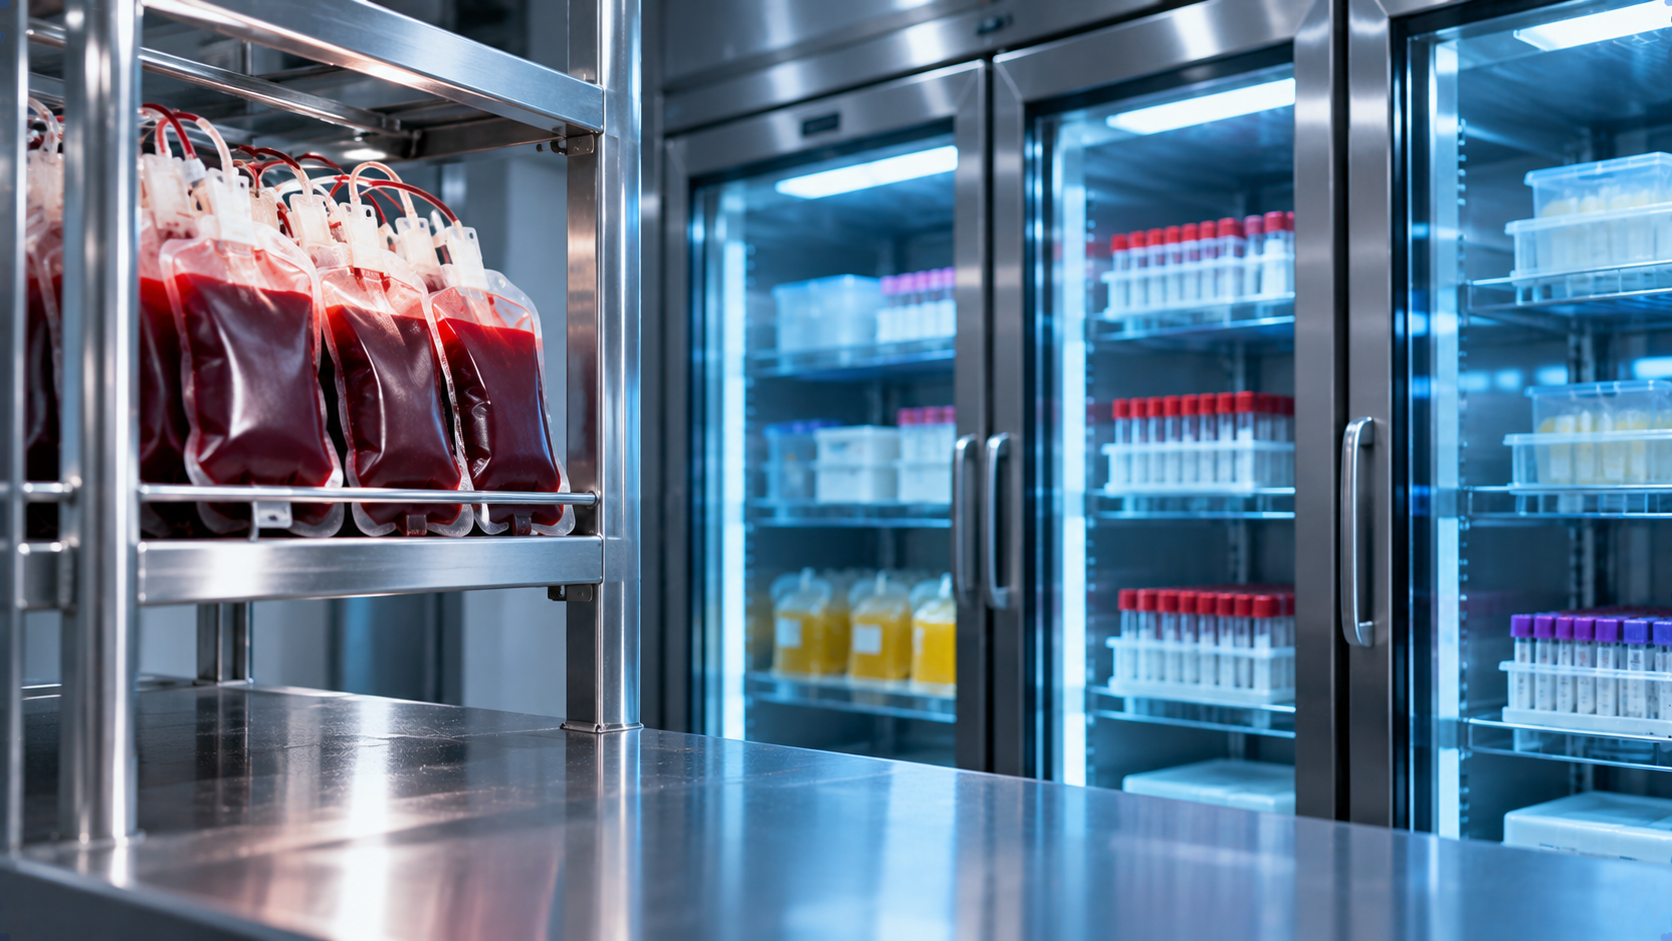
Het incident vond plaats op 2 november 2026 en trof koelopslagsystemen die worden beheerd door het Franse Bloedinstituut (EFS), dat bloedafname, verwerking en distributie in heel Frankrijk beheert. Volgens de organisatie manipuleerden aanvallers temperatuurregelaars en ontdooiinstellingen, waardoor deze tot gevaarlijk hoge niveaus werden verhoogd.
De getroffen faciliteiten sloegen plasma op dat bedoeld was voor transfusies en voor de productie van medicijnen, samen met biologische monsters. Dergelijke materialen vereisen gecontroleerde opslagomstandigheden, waardoor ongeoorloofde wijzigingen aan koelapparatuur een potentiële bedreiging vormen voor de gezondheidszorg.
EFS zei dat haar monitoring- en alarmsystemen de abnormale instellingen snel identificeerden. Technisch personeel reageerde door de getroffen apparatuur te corrigeren en medische producten over te brengen of veilig te stellen in niet-getroffen opslagfaciliteiten.
De organisatie bevestigde dat er geen bloedproducten of monsters verloren waren gegaan en dat er geen gezondheidsgevolgen waren vastgesteld. De bloedafname en distributie gingen zonder onderbreking door.
Belangrijk is dat de aanvallers het eigen netwerk van EFS niet direct hebben gecompromitteerd. Het incident betrof in plaats daarvan apparatuur geleverd door een externe koelingsleverancier.
Coolworld Rentals, een Europees koelapparatuurbedrijf, erkende een cyberbeveiligingsincident met remote monitoring-software. Het bedrijf zei dat aanvallers misbruik maakten van een kwetsbaarheid in een component geleverd door een derde partij, die buiten directe controle lag. Volgens Coolworld werd slechts een beperkt aantal van zijn koelunits getroffen.
Het incident vond plaats tijdens een bredere golf van aanvallen op op afstand beheerde koelsystemen in heel Europa. In oktober ondervonden honderden Franse supermarkten soortgelijke verstoringen nadat aanvallers koelapparatuur manipuleerden, waardoor winkels gekoelde en diepvriesproducten moesten weggooien.
Begin november volgde een nieuwe golf, die retailers trof in landen als België, Zweden, Ierland, Luxemburg, Nederland en Estland. Sommige bedrijven meldden koeltemperaturen die stegen tot 50°C, terwijl anderen ongeoorloofde activatie van ontdooifuncties ervoeren.
Beveiligingszorgen hebben zich deels gericht op internettoegankelijke industriële controllers. Eerder bekendgemaakte kwetsbaarheden in bepaalde koelsystemen van Danfoss kunnen ongeautoriseerde toegang of externe commando-uitvoering mogelijk maken. Onderzoekers hebben echter niet bevestigd of deze kwetsbaarheden betrokken waren bij de aanval op EFS.
Het nationale cyberbeveiligingsagentschap van Frankrijk, ANSSI, onderzoekt het incident samen met het Ministerie van Volksgezondheid. EFS heeft ook de monitoring van haar koelapparatuur versterkt, terwijl de externe toegang tot getroffen units is uitgeschakeld.
De identiteit en motieven van de aanvallers zijn onbekend. De autoriteiten hebben niet vastgesteld of het incident met de bloeddienst en de aanvallen op Europese supermarkten door dezelfde daders zijn uitgevoerd.