

De phishing-e-mail Truist – We’ve Detected Suspicious Activity is een oplichterij die zich voordoet als Truist Bank om online bankgegevens te verkrijgen. Er wordt beweerd dat verdachte activiteit is gedetecteerd op het account van de ontvanger en dat de toegang tijdelijk is beperkt als veiligheidsmaatregel. De waarschuwing is bedoeld om ontvangers te overtuigen een namaakbankwebsite te bezoeken en hun inloggegevens in te voeren.
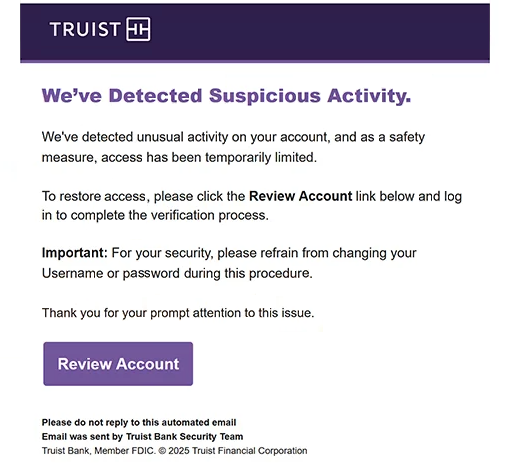
De phishingmail gebruikt de onderwerpregel “Belangrijke beveiligingsmelding betreffende uw online bankrekening” en presenteert zich als een melding van het beveiligingsteam van Truist Bank. Er staat dat ongebruikelijke activiteit beschermende maatregelen heeft geactiveerd en instrueert de ontvanger om zijn identiteit te verifiëren om de normale toegang tot het account te herstellen. Er wordt echter niet uitgelegd welke activiteit is gedetecteerd of betekenisvolle details gegeven over het vermeende beveiligingsincident.
Om de vermeende verificatie te voltooien, worden ontvangers aangemoedigd om op een link te klikken met het label “Account beoordelen.” De link leidt hen naar een phishingwebsite die is ontworpen om het online bankportaal van Truist te imiteren. Hoewel de website niet langer toegankelijk was bij inspectie, was het beoogde doel om bankgebruikersnamen en wachtwoorden te verzamelen van bezoekers die dachten in te loggen op hun legitieme accounts.
Een onderscheidend kenmerk van de phishing-e-mail Truist – We’ve Detected Suspicious Activity is de instructie om bestaande gebruikersnamen of wachtwoorden niet te wijzigen tijdens het verificatieproces. Dit verzoek is bijzonder verdacht omdat het ontvangers ontmoedigt om inloggegevens te wijzigen die oplichters mogelijk proberen te stelen. Het ongewijzigd houden van de inloggegevens kan aanvallers extra mogelijkheden geven om ze te gebruiken.
Als er geldige bankgegevens worden verkregen, kunnen oplichters proberen toegang te krijgen tot het account van het slachtoffer, financiële informatie te bekijken of ongeautoriseerde transacties te starten. Ze kunnen ook proberen de accountinstellingen te wijzigen of de toegang van de legitieme rekeninghouder te verstoren. De mogelijke gevolgen hangen af van de gestolen informatie en de beveiligingsmaatregelen die het account beschermen.
De volledige phishing-e-mail Truist – We’ve Detected Suspicious Activity staat hieronder:
Subject: Important Security Notice Regarding Your Online Banking Account
Truist
We’ve Detected Suspicious Activity.
We’ve detected unusual activity on your account, and as a safety measure, access has been temporarily limited.To restore access, please click the Review Account link below and log in to complete the verification process.
Important: For your security, please refrain from changing your Username or password during this procedure.
Thank you for your prompt attention to this issue.
[Review Account]Please do not reply to this automated email
Email was sent by Truist Bank Security Team
Truist Bank, Member FDIC. © 2025 Truist Financial Corporation
Hoe je phishing-e-mails herkent
De phishing-e-mail Truist – We’ve Detected Suspicious Activity gebruikt een beveiligingswaarschuwing om urgentie te creëren en ontvangers aan te moedigen te handelen zonder de claim te verifiëren. Er staat dat er ongebruikelijke activiteit is gedetecteerd en dat het account is beperkt, maar het identificeert niet de verdachte transactie, inlogpoging of andere gebeurtenis die zogenaamd verantwoordelijk is voor de beperking.
Een ander waarschuwingssignaal is het verzoek om accountinformatie te verifiëren via een ingesloten link. Hoewel legitieme banken klanten kunnen waarschuwen voor verdachte activiteiten, moet een onverwachte e-mail waarin gebruikers worden opgedragen bankgegevens in te voeren op een gekoppelde website met voorzichtigheid worden behandeld. De bestemming kan de officiële inlogpagina van de bank imiteren terwijl deze op een niet-gerelateerd domein werkt.
De instructie om gebruikersnamen of wachtwoorden niet te wijzigen is bijzonder veelzeggend. Het is ongebruikelijk dat een accountbeveiligingsmelding wijzigingen in inloggegevens ontmoedigt terwijl gewaarschuwd wordt voor mogelijke ongeautoriseerde toegang. In deze campagne verschijnt het verzoek naast de vermeende verificatieprocedure, waardoor het een onderscheidend teken is van de phishingpoging.
De identiteit van de afzender verdient ook aandacht. De phishing-e-mail beweert afkomstig te zijn van het beveiligingsteam van Truist Bank en bevat formele bankterminologie, een geautomatiseerde meldingsdisclaimer en bedrijfsinformatie. Deze gegevens kunnen worden gekopieerd in phishing-e-mails en bewijzen niet dat de communicatie echt van Truist afkomstig is.
De bewoording van de e-mail geeft een andere aanwijzing. Het benadrukt accountbeperkingen en de noodzaak om toegang te herstellen, maar biedt weinig informatie over het vermeende beveiligingsincident. Deze aanpak creëert druk terwijl het de ontvanger naar de actie stuurt die de oplichters willen dat ze ondernemen.