

De phishing-e-mail We ask you to confirm the email address used for your account is een oplichterij die bedoeld is om e-mailgegevens te stelen via een nepverificatieproces. Het doet zich voor als een webmaildienstverlener en beweert dat een recente platformupdate van ontvangers vereist hun geregistreerde e-mailadressen te bevestigen. De vermeende update wordt gebruikt als voorwendsel om gebruikers door te verwijzen naar een phishing-inlogwebsite.
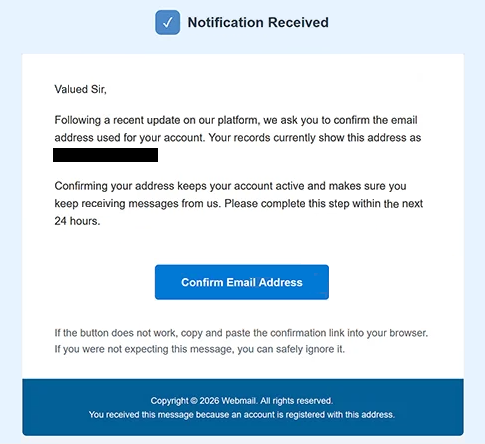
De phishing-e-mail gebruikt het onderwerp “U heeft melding ontvangen” en informeert ontvangers dat zij hun e-mailadres binnen 24 uur moeten bevestigen. Het suggereert dat het afronden van de procedure noodzakelijk is om hun accounts actief te houden en e-mails te blijven ontvangen. De melding vermeldt echter geen specifieke platformupdate en legt niet uit waarom bestaande accounts plotseling extra verificatie vereisen.
Om de vermeende bevestiging te voltooien, wordt ontvangers geïnstrueerd om op een knop te klikken met het label “E-mailadres bevestigen.” De knop leidt naar een phishingwebsite die op een pages.dev subdomein wordt gehost in plaats van op een legitieme webmaildienst. De waargenomen website toont het logo van Google en de “GMAIL Webmail”-branding, waardoor het uiterlijk van een bekende e-mailauthenticatiepagina ontstaat.
De phishingwebsite kan zijn inloginterface aanpassen aan de e-mailprovider van de bezoeker. Hierdoor kunnen oplichters gebruikers van verschillende e-maildiensten via dezelfde campagne targeten. Door herkenbare branding- en authenticatievelden te tonen, probeert de website bezoekers ervan te overtuigen dat het invoeren van hun inloggegevens deel uitmaakt van een legitieme accountverificatieprocedure.
Het werkelijke doel van de website is het verzamelen van e-mailadressen en wachtwoorden. Als ontvangers geldige inloggegevens indienen, kunnen oplichters proberen hun mailboxen zonder toestemming te openen. Dit kan privécorrespondentie, bijlagen, contactgegevens en andere gevoelige gegevens die op de gecompromitteerde accounts zijn opgeslagen, blootleggen.
Toegang tot een e-mailaccount kan ook extra aanvallen mogelijk maken. Oplichters kunnen zich voordoen als de accounteigenaar, phishing-e-mails naar hun contacten sturen of proberen wachtwoorden te resetten voor andere diensten die aan het gecompromitteerde adres zijn gekoppeld. De gevolgen hangen af van de beveiligingsinstellingen van het account en of de gestolen inloggegevens succesvol kunnen worden gebruikt.
De phishing-e-mail We ask you to confirm the email address used for your account is geen legitieme accountverificatiemelding. Het doel is om inloggegevens te verkrijgen door zorgen over accounttoegang en onderbrekingen van e-maildiensten uit te buiten.
De volledige phishing-e-mail We ask you to confirm the email address used for your account staat hieronder:
Subject: You have received Notification
Notification Received
Valued Sir,
Following a recent update on our platform, we ask you to confirm the email address used for your account. Your records currently show this address as -.
Confirming your address keeps your account active and makes sure you keep receiving messages from us. Please complete this step within the next 24 hours.
[Confirm Email Address]
If the button does not work, copy and paste the confirmation link into your browser. If you were not expecting this message, you can safely ignore it.
Copyright © 2026 Webmail. All rights reserved.
You received this message because an account is registered with this address.
Hoe je phishing-e-mails herkent
De phishing-e-mail We ask you to confirm the email address used for your account bevat verschillende waarschuwingssignalen, waaronder de ongebruikelijke begroeting: “Waardevolle Mijnheer.” De melding zou betrekking hebben op een bestaand e-mailaccount, maar noemt de ontvanger niet bij naam en specificeert niet welke e-maildienst verantwoordelijk is voor het verzoek. Dit gebrek aan personalisatie is verdacht, vooral wanneer de e-mail beweert accountspecifieke actie te vereisen.
Een ander waarschuwingssignaal is de deadline van 24 uur. De phishingmail suggereert dat ontvangers hun adres snel moeten bevestigen om toegang tot hun account te behouden, wat druk creëert om te handelen voordat het verzoek wordt onderzocht. Er wordt echter geen duidelijke uitleg gegeven over de platformwijzigingen die zogenaamd verantwoordelijk zijn voor de verificatievereiste.
De onderwerpregel “U heeft melding ontvangen” is ook ongewoon algemeen. Deze vermeldt niet de afzender, de getroffen dienst of het doel van de e-mail. In combinatie met de vage uitleg van een platformupdate maakt dit het moeilijk om de melding te koppelen aan een legitiem accountbeheerproces.
De knop “E-mailadres bevestigen” is bijzonder belangrijk omdat deze ontvangers doorverwijst naar een website die niet gerelateerd is aan hun e-mailprovider. Hoewel de knop een routinematige verificatieprocedure lijkt te bieden, vraagt de bestemming om inloggegevens. Deze inconsistentie tussen het bevestigen van een e-mailadres en het invoeren van een accountwachtwoord is kenmerkend voor phishing-e-mails die gegevens stelen.
De vervalste inlogpagina kan overtuigend lijken omdat deze herkenbare e-mailservicebranding reproduceert. In het waargenomen voorbeeld toont de website het logo van Google en Gmail-gerelateerde tekst. Bekende logo’s en authenticatievelden kunnen echter worden gekopieerd, en hun aanwezigheid bewijst niet dat de website wordt beheerd door het bedrijf dat wordt geïmiteerd.
De e-mail bevat ook een copyright-melding met betrekking tot “Webmail” en een uitleg dat de melding is verzonden omdat de ontvanger een geregistreerd account heeft. Deze generieke administratieve gegevens identificeren geen legitieme organisatie en verifiëren ook niet de identiteit van de afzender.