

De phishing-e-mail Immediate Compliance Needed is een oplichterij waarbij je gegevens steelt, vermomd als een e-mailmelding. Er wordt ten onrechte beweerd dat de mailbox van de ontvanger niet goed is gesynchroniseerd en bijgewerkt moet worden om problemen met e-maildiensten te voorkomen.
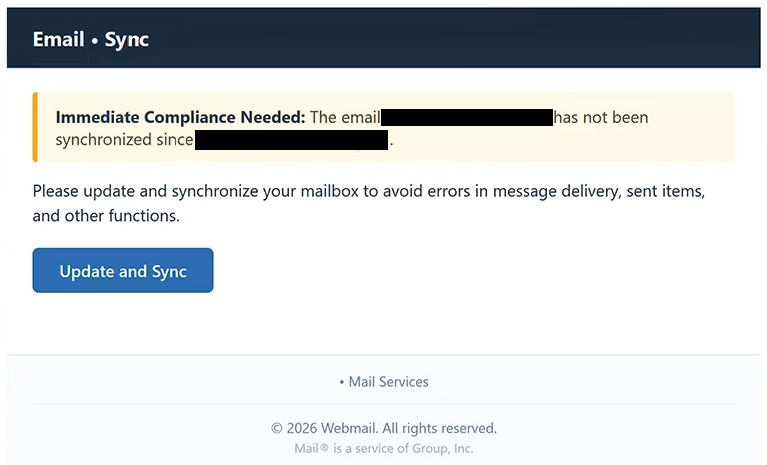
De e-mail gebruikt het onderwerp ” Immediate Compliance Needed ” en bevat het e-mailadres van de ontvanger. Er wordt beweerd dat de mailbox sinds een specifieke datum en tijd niet is gesynchroniseerd, waardoor de waarschuwing lijkt gebaseerd op daadwerkelijke accountactiviteit.
Volgens de e-mail kan het niet oplossen van het synchronisatieprobleem fouten veroorzaken die de e-mailbezorging, verzonden items en andere mailboxfuncties beïnvloeden. Ontvangers worden aangemoedigd het vermeende probleem op te lossen door op een knop “Bijwerken en Synchroniseren” te kiezen.
Het synchronisatieprobleem is nep. De knop biedt geen legitieme mailbox-update of synchronisatiedienst. In plaats daarvan is hij gekoppeld aan een phishingcampagne die bedoeld is om inloggegevens van e-mailaccounts te verkrijgen.
De website die van de ” Immediate Compliance Needed ” phishing-e-mail werd gelinkt was inactief toen deze werd geanalyseerd. Daarom konden het uiterlijk en de exacte informatie die werd gevraagd niet worden bevestigd. Er is niet genoeg bewijs om te stellen dat deze specifieke site de inlogpagina van een specifieke e-mailprovider toonde of bepaalde inloggegevens via specifieke velden opvroeg.
Een ander opvallend element is de vage identiteit van de vermeende afzender. De e-mail verwijst naar generieke termen zoals “Mail Services” en “Webmail” in plaats van duidelijk een legitieme provider te identificeren die verantwoordelijk is voor de mailbox van de ontvanger.
Iedereen die na het volgen van de link zijn inloggegevens invoert, moet het getroffen e-mailwachtwoord wijzigen. Als hetzelfde wachtwoord voor andere accounts is gebruikt, moet het ook op die diensten worden gewijzigd.
De volledige phishing-e-mail Immediate Compliance Needed staat hieronder:
Subject: Immediate Compliance Needed
Email • Sync
Immediate Compliance Needed: The email – has not been synchronized since –
Please update and synchronize your mailbox to avoid errors in message delivery, sent items, and other functions.
[Update and Sync]
• Mail Services
© 2026 Webmail. All rights reserved.
Mail® is a service of Group, Inc.
Hoe je phishing-e-mails herkent
De phishing-e-mail Immediate Compliance Needed bevat verschillende signalen die ontvangers kunnen onderzoeken voordat ze ermee in aanraking komen. Het onderwerp zelf creëert urgentie door te suggereren dat onmiddellijke naleving vereist is, ook al betreft het vermeende probleem de synchronisatie van de mailbox.
De e-mail probeert de waarschuwing ook overtuigender te maken door een precieze datum en tijd te geven voor wanneer de mailbox zogenaamd is gestopt met synchroniseren. Specifiek ogende technische details moeten niet worden gezien als bewijs dat een e-mail echt is, omdat ze ook in phishing-e-mails kunnen worden opgenomen.
De vage branding is een andere reden tot voorzichtigheid. In plaats van duidelijk het bedrijf te identificeren dat verantwoordelijk is voor het e-mailaccount, vertrouwt de melding op algemene verwijzingen naar Webmail en Mail Services. Ontvangers zouden onverwachte accountwaarschuwingen moeten bevragen wanneer onduidelijk is welke legitieme provider ze zogenaamd heeft gestuurd.
De knop “Update and Sync” is bijzonder belangrijk. Een ongevraagde e-mail mag niet bepalen waar ontvangers hun accountgegevens invoeren. Voordat ze een ingebedde knop volgen, kunnen gebruikers de bestemming controleren en bepalen of het domein daadwerkelijk toebehoort aan hun e-mailprovider.
Beweringen over synchronisatieproblemen kunnen ook onafhankelijk worden geverifieerd. In plaats van “Update en Synchroniseren” te selecteren, kunnen ontvangers hun normale e-mailapplicatie openen of handmatig naar de legitieme website van hun provider navigeren. Elk echt accountprobleem kan dan worden gecontroleerd zonder te vertrouwen op de link die in de e-mail is opgegeven.
Het daadwerkelijke afzenderadres moet ook worden onderzocht in plaats van te vertrouwen op een weergegeven afzendernaam. Evenzo, als een e-maillink een inlogpagina opent, moet het domein in de adresbalk van de browser worden gecontroleerd voordat een wachtwoord wordt ingevoerd. Logo’s, bekende lay-outs en andere branding kunnen worden gekopieerd en bepalen niet wie een website beheert.