

De ” Webmail – cPanel Email Account Shutdown e-mailfraude” is een phishingcampagne die probeert e-mailaccountgegevens te stelen door zich voor te doen als cPanel, een legitiem webhostingbeheerplatform. De phishingmails waarschuwen ontvangers voor een niet gespecificeerd beveiligingsprobleem dat naar verluidt hun toegang tot de mailbox bedreigt. Het doel is om gebruikers te overtuigen een vervalste inlogpagina te bezoeken en hun gebruikersnamen en wachtwoorden op te geven.
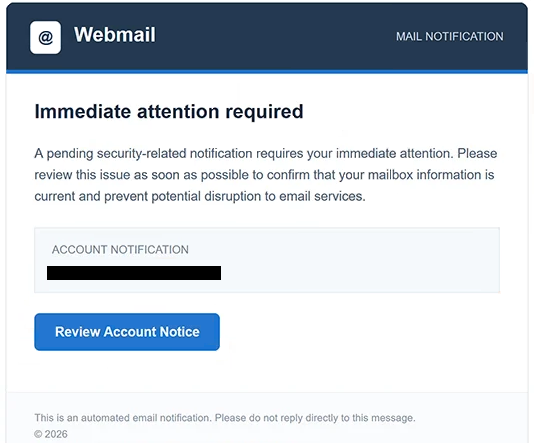
De phishing-e-mails gebruiken de onderwerpregel “Actie vereist: cPanel E-mailaccount sluiten” en presenteren zich als geautomatiseerde webmailmeldingen. Ze beweren dat een aanlopend beveiligingsgerelateerd probleem onmiddellijke aandacht vereist en dat de ontvanger zijn mailboxinformatie moet bevestigen om dienstverstoring te voorkomen. Ondanks de alarmerende onderwerpregel geeft de e-mail geen zinvolle uitleg van het vermeende beveiligingsprobleem.
In plaats van het probleem te beschrijven of details te geven die ontvangers onafhankelijk kunnen verifiëren, verwijst de phishing-e-mail hen naar een knop met het label “Account Notice Review.” Dit wekt de indruk dat extra informatie beschikbaar is via een officiële accountbeheerinterface. De melding bevat ook een geautomatiseerde e-maildisclaimer, een copyright-kennisgeving en een door het systeem gegenereerde tijdstempel om het administratieve uiterlijk te versterken.
Door op de knop te klikken opent een phishingwebsite die op pencontrol.com wordt gehost. De website imiteert inloginterfaces van e-mailproviders, waarbij één geobserveerde versie Gmail-branding en een “Authenticatie vereist” kopje toont. Bezoekers worden gevraagd hun gebruikersnamen en wachtwoorden in te voeren, zogenaamd om de accountbeoordeling te voltooien.
Het inlogformulier is niet gekoppeld aan de legitieme e-maildienst. Inloggegevens die via deze site worden ingediend, worden door de oplichters vastgelegd, waardoor zij mogelijk toegang krijgen tot de getroffen mailbox. Omdat de website bekende authenticatiepagina’s imiteert, herkennen ontvangers mogelijk niet direct dat ze zijn doorgestuurd van hun daadwerkelijke e-mailprovider.
Toegang tot een gecompromitteerde mailbox kan persoonlijke correspondentie, vertrouwelijke bijlagen en accountgerelateerde informatie blootleggen. Oplichters kunnen zich ook voordoen als de accounthouder, extra phishing-e-mails verspreiden of proberen wachtwoorden te resetten voor diensten die aan hetzelfde e-mailadres gekoppeld zijn. Gestolen inloggegevens kunnen ook aan andere cybercriminelen worden aangeboden, hoewel deze resultaten niet zijn bevestigd voor individuele slachtoffers van deze campagne.
De volledige phishing-e-mail Webmail – cPanel Email Account Shutdown staat hieronder:
Subject: Action Required: cPanel Email Account Shutdown
@ Webmail MAIL NOTIFICATION
Immediate attention required
A pending security-related notification requires your immediate attention. Please review this issue as soon as possible to confirm that your mailbox information is current and prevent potential disruption to email services.
Account notification
[Review Account Notice]
This is an automated email notification. Please do not reply directly to this message.
© 2026
Hoe je phishing-e-mails herkent
Phishing-e-mails waarin wordt beweerd dat een account op het punt staat te worden uitgeschakeld, vertrouwen vaak op urgentie en vage beveiligingswaarschuwingen. In deze campagne dreigt de onderwerpregel met een afsluiting van e-mailaccounts, terwijl de tekst alleen verwijst naar een lopende beveiligingsmelding. Het ontbreken van een specifieke uitleg is een belangrijk waarschuwingssignaal, vooral wanneer ontvangers verwacht worden onmiddellijk actie te ondernemen.
Een andere verdachte eigenschap is het verzoek om mailboxinformatie te bevestigen via een ingesloten knop. De phishing-e-mail legt niet uit welke informatie verouderd is of waarom een accountcontrole noodzakelijk is. In plaats daarvan moedigt het ontvangers aan om een externe website te openen waar ze worden gevraagd zich te authenticeren.
De identiteit van de afzender moet ook zorgvuldig worden onderzocht. Hoewel de phishing-e-mail zich presenteert als een cPanel-melding, stellen herkenbare bedrijfsnamen en administratieve opmaak geen authenticiteit vast. Het daadwerkelijke afzenderadres en het domein kunnen inconsistenties aan het licht brengen met de organisatie die zogenaamd verantwoordelijk is voor de melding.
De bestemming van de knop “Account Notice bekijken” is bijzonder relevant. Het leidt naar pencontrol.com, een domein dat niet gerelateerd is aan de legitieme e-mailprovider en wordt geïmiteerd. Een inlogpagina waarop Gmail-branding op een niet-gerelateerde website wordt weergegeven, is een sterke aanwijzing dat de pagina bedoeld is om bezoekers te misleiden.
De kop “Authenticatie vereist” op de phishingwebsite voegt een extra laag van misleiding toe. Authenticatieprompts zijn gebruikelijk bij het openen van legitieme e-maildiensten, maar een onverwacht wachtwoordverzoek na een beveiligingswaarschuwing moet met voorzichtigheid worden behandeld. Het verschijnen van een vertrouwde inloginterface bewijst niet dat de website toebehoort aan de betreffende provider.
Ontvangers kunnen ook opmerken dat de phishingmail generieke administratieve taal gebruikt in plaats van accountspecifieke beveiligingsgegevens te geven. Verwijzingen naar systeemmeldingen, mailboxbevestiging en dienstonderbrekingen creëren een officiële toon zonder uit te leggen wat er daadwerkelijk is gebeurd. Een door het systeem gegenereerde tijdstempel en een geautomatiseerde e-maildisclaimer kunnen de melding geloofwaardig laten lijken, maar geen van beide verifieert de herkomst.