

La truffa ” Action required: Confirm and Upgrade your email address ” email è una campagna di phishing progettata per rubare le password degli account email mascherando una richiesta di credenziali come una procedura di sicurezza di routine. Le email di phishing si spacciano per un fornitore di servizi email e sostengono che i destinatari debbano confermare le loro informazioni di contatto per completare un aggiornamento programmato del sistema. La presunta verifica viene presentata come necessaria per mantenere un accesso ininterrotto alle loro cassette postali.
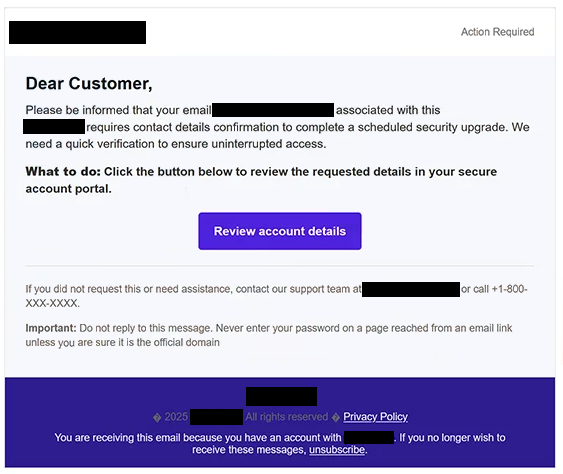
Le email di phishing possono utilizzare l’oggetto ” Action required: Confirm and Upgrade your email address “, seguito dall’indirizzo email del destinatario. Iniziano con un saluto generico “Caro Cliente” e spiegano che l’account email richiede una conferma aggiuntiva come parte di un aggiornamento di sicurezza. Sebbene la notifica sembri amministrativa, non identifica chiaramente il fornitore di email presumibilmente responsabile dell’aggiornamento.
I destinatari sono istruiti a esaminare le proprie informazioni tramite un pulsante etichettato “Verifica i dettagli dell’account.” L’email di phishing descrive la destinazione come un portale sicuro dell’account e suggerisce che completare il processo eviterà potenziali problemi di accesso. Include anche un presunto numero di telefono di supporto e istruzioni per non rispondere, dando all’email di phishing l’aspetto di una notifica automatica di servizio.
Cliccando il pulsante si apre un sito web di phishing ospitato tramite sharemyhtml.com. Il sito è progettato per riconoscere il provider email del visitatore e mostrare una corrispondente interfaccia di accesso. In un esempio osservato, la pagina ha imitato Gmail, mostrato automaticamente l’indirizzo email del destinatario e affermato che la sessione precedente era scaduta.
Questo avviso di sessione scaduta fornisce un ulteriore motivo per inserire la password. Poiché l’indirizzo email è già compilato, il modulo di login contraffatto può sembrare parte di un processo di autenticazione esistente. Tuttavia, il sito web è controllato da truffatori e qualsiasi credenziali inviata tramite esso viene esposta a loro.
Le credenziali email rubate potrebbero permettere agli aggressori di accedere a corrispondenza privata, esaminare allegati sensibili e impersonare il proprietario dell’account. Una casella di posta compromessa potrebbe anche essere usata per richiedere il reset della password per altri servizi online o distribuire ulteriori email di phishing ai contatti della vittima. I fornitori di email legittimi le cui pagine di accesso sono imitate non hanno alcun coinvolgimento identificato nella campagna.
L’email completa di phishing Action required: Confirm and Upgrade your email address “” è riportata di seguito:
Subject: Action required: Confirm and Upgrade your email address: –
Action Required
Dear Customer,
Please be informed that your email – associated with this – requires contact details confirmation to complete a scheduled security upgrade. We need a quick verification to ensure uninterrupted access.
What to do: Click the button below to review the requested details in your secure account portal.
[Review account details]
If you did not request this or need assistance, contact our support team or call +1-800-XXX-XXXX.
Important: Do not reply to this message. Never enter your password on a page reached from an email link unless you are sure it is the official domain.
Come riconoscere le email di phishing
Le email di phishing mascherate da notifiche di sicurezza degli account spesso descrivono requisiti di manutenzione o verifica di routine senza fornire informazioni sufficienti per dimostrarne l’autenticità. In questa campagna, l’affermazione che i dettagli di contatto debbano essere confermati per completare un aggiornamento di sicurezza programmato è un segnale chiave di allarme. L’email di phishing non identifica un aggiornamento specifico né spiega perché il destinatario debba autenticarsi tramite un sito esterno.
Il saluto generico e l’assenza di un fornitore di servizi chiaramente identificato sono dettagli aggiuntivi che meritano di essere esaminati. Sebbene le aziende legittime a volte inviino email automatiche con saluti generali, una richiesta di verifica dell’account inaspettata da parte di un fornitore non identificato dovrebbe destare sospetti. I destinatari dovrebbero anche controllare l’indirizzo email effettivo del mittente invece di affidarsi al nome del mittente mostrato.
Il pulsante “Verifica dettagli dell’account” è particolarmente importante perché indirizza i destinatari lontano dal loro consueto servizio email. La destinazione utilizza sharemyhtml.com, una piattaforma di hosting di terze parti non collegata al provider email impersonato. Una pagina di login familiare visualizzata su un dominio non correlato è un forte segnale di phishing.
Un’altra caratteristica è l’avviso di sessione scaduta visualizzato sulla pagina di login contraffatto. Tali avvisi possono far apparire le richieste di password come routine, specialmente quando l’indirizzo email del visitatore è già stato inserito automaticamente. Tuttavia, un nome utente precompilato non dimostra che il sito web sia collegato al servizio email legittimo.
L’email di phishing contiene anche un linguaggio rassicurante sulla verifica sicura degli account e un avvertimento contro l’inserimento di password su siti web non verificati. Queste dichiarazioni possono creare un’impressione di legittimità, ma non dimostrano che il mittente o il sito web collegato siano affidabili. Le email di phishing possono includere consigli di sicurezza che suonano autentici mentre indirizzano contemporaneamente i destinatari verso pagine che rubano credenziali.