

L’email di phishing ” Correspondence Record Advisory ” è una truffa progettata per rubare le credenziali dell’account email tramite un file allegato ingannevole. Si presenta come una notifica automatica dell’account e informa i destinatari che un avviso importante riguardante il loro account email è disponibile per la revisione. Invece di indirizzare gli utenti a un servizio di gestione account legittimo, l’email li incoraggia ad aprire un file HTML allegato contenente un modulo di login falso.
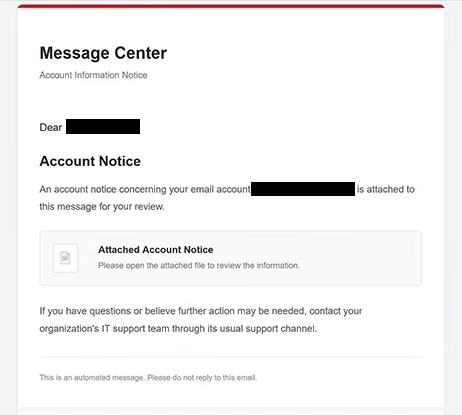
L’email di phishing utilizza l’oggetto ” Correspondence Record Advisory ” e identifica il mittente come “Centro messaggi.” Include l’intitolo “Avviso informazioni sull’account” e afferma che è stato allegato un documento relativo all’account. Tuttavia, non identifica il fornitore di email, non spiega lo scopo dell’avviso né descrive alcun problema specifico che riguarda l’account del destinatario.
A differenza delle email di phishing che indirizzano i destinatari a siti esterni tramite link incorporati, questa campagna fornisce la sua pagina di autenticazione contraffatta come allegato HTML. Quando viene aperto, il file si carica nel browser web del destinatario e mostra una pagina intitolata “LOGIN.” La pagina chiede agli utenti di confermare il proprio indirizzo email inserendo le credenziali dell’account.
L’allegato HTML è la componente centrale della truffa. Poiché la pagina di accesso si apre da un file locale, i destinatari potrebbero non riconoscere immediatamente di interagire con un modulo di phishing. L’assenza di un indirizzo web sconosciuto nella barra degli indirizzi del browser può rendere l’inganno meno evidente, in particolare per gli utenti che associano il phishing principalmente a link sospetti.
Le informazioni inserite nel modulo di accesso contraffatto sono destinate a raggiungere i truffatori. Se i destinatari forniscono indirizzi email e password validi, gli attaccanti possono tentare di accedere alle loro cassette postali senza autorizzazione. Un account email compromesso potrebbe esporre corrispondenza privata, documenti archiviati, informazioni di contatto e altri dati sensibili.
Le credenziali email rubate possono anche facilitare ulteriori attacchi. I truffatori possono impersonare i proprietari degli account per inviare email di phishing ai loro contatti o tentare di accedere ad altri servizi collegati alla cassetta della posta compromessa. A seconda dei permessi e delle impostazioni di sicurezza dell’account, questo potrebbe influire sullo storage cloud, sui servizi finanziari e su altri account online.
L’email di phishing ” Correspondence Record Advisory ” suggerisce anche di contattare il team di supporto IT di un’organizzazione se è necessario ulteriore assistenza. Questa istruzione fa sembrare la notifica più coerente con una normale comunicazione amministrativa, anche se il file allegato è progettato per raccogliere informazioni di accesso.
La truffa si concentra sul furto di credenziali piuttosto che su un’infezione da malware confermata. Aprendo l’allegato HTML viene mostrata la pagina di login ingannevole, ma l’attacco identificato non richiede l’installazione di un software. Il rischio principale si presenta quando i destinatari inseriscono le loro credenziali nel modulo.
Subject: Correspondence Record Advisory— Review—
Message Center
Account Information Notice
Dear -,
Account Notice
An account notice concerning your email account – is attached to this message for your review.
Attached Account Notice
Please open the attached file to review the information.
If you have questions or believe further action may be needed, contact your organization’s IT support team through its usual support channel.
This is an automated message. Please do not reply to this email.
Message Center © 2026
All rights reserved.
Come riconoscere le email di phishing
L’email di phishing contiene Correspondence Record Advisory diversi segnali di allarme, in particolare la sua vaga spiegazione del presunto avviso dell’account. Sostiene che informazioni importanti siano state allegate ma non identifica l’organizzazione responsabile di averle emise né spiega perché il destinatario debba esaminarle. Questa mancanza di contesto è sospetta quando un’email riguarda la sicurezza o la verifica dell’account.
Il nome del mittente “Message Center” è un altro dettaglio che vale la pena esaminare. Sembra amministrativo ma non identifica un fornitore o un’organizzazione email riconoscibile. Allo stesso modo, l’intestazione “Avviso Informazioni sull’Account” crea un’impressione ufficiale senza fornire informazioni specifiche sull’account del destinatario.
L’allegato è l’indicatore più distintivo di questa campagna. Invece di contenere un documento ordinario, il file HTML apre una pagina di accesso che richiede le credenziali email. Un allegato inaspettato che chiede agli utenti di inserire le proprie password dovrebbe essere considerato sospetto, specialmente quando l’email non fornisce una spiegazione chiara per la richiesta di autenticazione.
Anche l’oggetto contribuisce all’inganno. La frase ” Correspondence Record Advisory ” e il numero di riferimento “Ref.1758” fanno sì che l’email assomigli a un avviso amministrativo formale. Tuttavia, un numero di riferimento non dimostra che la notifica sia legittima, soprattutto quando non vi è alcuna organizzazione o questione di conto identificabile.
Un altro segnale di allarme è l’istruzione di aprire l’allegato senza spiegarne il contenuto. L’email afferma semplicemente che è disponibile un avviso account per la revisione, lasciando ai destinatari il compito di scoprire il modulo di accesso dopo aver aperto il file. Questo approccio nasconde la richiesta di credenziali finché il destinatario non ha già interagito con l’allegato.
L’email include una notifica automatica, una notifica di esclusione di responsabilità legale, una notifica di copyright e istruzioni per non rispondere. Questi elementi possono assomigliare a email generate dal sistema legittime, ma possono essere riprodotti dai truffatori. La loro presenza non verifica l’identità del mittente né dimostra che l’allegato sia affidabile.