

L’email di phishing ” cPanel – The SSL certificate has expired ” è una truffa che si impersona per cPanel per rubare le credenziali dell’account email. Afferma che il certificato SSL associato al dominio del destinatario è scaduto e che l’accesso sicuro al sito web potrebbe essere interrotto. La notifica incoraggia i destinatari ad attivare un certificato sostitutivo tramite un link che conduce a una falsa pagina di login webmail.
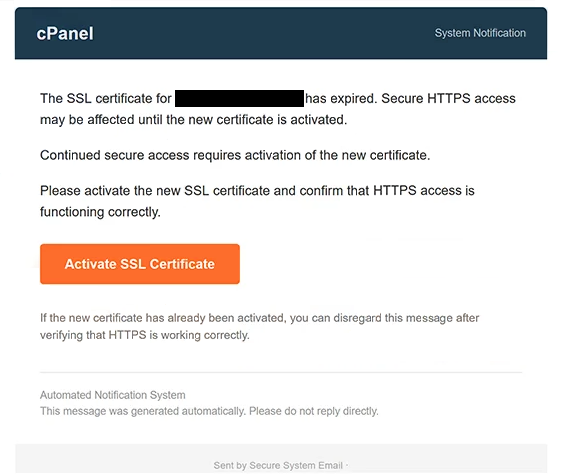
L’email utilizza l’oggetto “[-]: Conferma per continuare” e si presenta come una notifica automatica del sistema cPanel. Avverte che l’accesso HTTPS potrebbe essere influenzato fino all’attivazione di un nuovo certificato SSL. Sebbene i certificati SSL siano utilizzati per mettere in sicurezza le connessioni tra siti web e visitatori, l’email non fornisce alcuna prova che il certificato del destinatario sia effettivamente scaduto.
I destinatari sono invitati a cliccare su un pulsante etichettato “Attiva certificato SSL” e a confermare che l’accesso HTTPS funzioni correttamente. L’email indica inoltre che gli utenti che hanno già attivato un nuovo certificato possono ignorare la notifica dopo aver controllato il proprio sito web. Queste istruzioni fanno somigliare l’email a un avviso di routine di amministrazione dell’hosting.
Tuttavia, il pulsante di attivazione porta a una pagina di phishing che imita l’interfaccia di login di Roundcube WebMail. Invece di offrire opzioni di gestione dei certificati, la pagina richiede un indirizzo email completo e una password. Il modulo di accesso è progettato per raccogliere credenziali piuttosto che per attivare o rinnovare un certificato SSL.
La pagina di phishing è ospitata utilizzando Firebase Storage, un legittimo servizio di archiviazione Google Cloud. I truffatori possono abusare di tali piattaforme per ospitare contenuti ingannevoli, e la presenza di un provider cloud riconoscibile in un URL non dimostra che una pagina sia affidabile. L’operazione di phishing non è associata né a Google né al software legittimo Roundcube.
Se i destinatari inviano credenziali valide, gli attaccanti possono tentare di accedere ai loro account email senza autorizzazione. Una casella postale compromessa potrebbe esporre corrispondenza privata, allegati sensibili e informazioni su altri account online. I truffatori possono anche impersonare il proprietario dell’account, distribuire ulteriori email di phishing o tentare di reimpostare la password per i servizi collegati.
L’email completa di phishing cPanel – The SSL certificate has expired “” è riportata qui sotto:
Subject: [-]: Please confirm to continue.
cPanel System Notification
The SSL certificate for – has expired. Secure HTTPS access may be affected until the new certificate is activated.
Continued secure access requires activation of the new certificate.
Please activate the new SSL certificate and confirm that HTTPS access is functioning correctly.
[Activate SSL Certificate]
If the new certificate has already been activated, you can disregard this message after verifying that HTTPS is working correctly.
Automated Notification System
This message was generated automatically. Please do not reply directly.Sent by Secure System Email
Come riconoscere le email di phishing
L’email di phishing ” cPanel – The SSL certificate has expired ” utilizza un avviso tecnico che può sembrare credibile ai proprietari del sito web e agli amministratori dell’hosting. Sostiene che un certificato SSL scaduto potrebbe interferire con l’accesso sicuro a HTTPS, una preoccupazione reale per i siti web. Tuttavia, l’email non fornisce dettagli verificabili del certificato né dimostra che il dominio del destinatario stia riscontrando un problema.
Una caratteristica sospetta è l’istruzione per attivare un certificato SSL tramite un pulsante email. Sebbene i provider di hosting possano inviare notifiche legittime di scadenza del certificato, la pagina collegata in questa campagna richiede credenziali webmail invece di mostrare le impostazioni di gestione dei certificati. Questa discrepanza tra il problema dichiarato e l’azione richiesta è un indicatore significativo di phishing.
Il pulsante “Attiva certificato SSL” è particolarmente fuorviante perché la sua etichetta suggerisce una procedura tecnica di routine. I destinatari che si aspettano di gestire il certificato di sicurezza del proprio sito web vengono invece presentati con un modulo di autenticazione in stile Roundcube. La richiesta inattesa di indirizzo email e password rivela che il link ha uno scopo diverso da quello descritto.
La posizione di hosting della pagina di phishing è un altro dettaglio che vale la pena esaminare. La pagina utilizza Firebase Storage invece di un indirizzo di amministrazione cPanel riconoscibile o del provider di hosting del destinatario. Un’infrastruttura cloud legittima può ospitare contenuti dannosi, quindi un nome di servizio familiare all’interno di un indirizzo web non dovrebbe essere considerato come prova di autenticità.
L’email cerca anche di stabilire credibilità attraverso la formattazione amministrativa. Include l’intestazione “Notifica di sistema”, si identifica come un avviso automatico e istruisce i destinatari a non rispondere. Questi elementi assomigliano a comunicazioni di servizio ordinarie ma possono essere riprodotti dagli truffatori.
Un altro segnale d’allarme è la natura generica dell’avviso del certificato. L’email afferma che l’accesso sicuro potrebbe essere interessato, ma non fornisce informazioni specifiche sul certificato che permettano ai destinatari di comprendere la presunta scadenza. L’enfasi rimane sul cliccare sul pulsante di attivazione piuttosto che sull’spiegazione del problema tecnico.