

L’email di phishing ” Incoming Mail Is Being Misrouted ” è una truffa che tenta di rubare le credenziali degli account email spacciandosi per un servizio di instradamento della posta. Avverte i destinatari che le loro email in arrivo vengono bloccate a causa di un presunto problema di configurazione del dominio. La notifica incoraggia gli utenti a correggere il problema tramite un link che conduce a un sito di phishing.
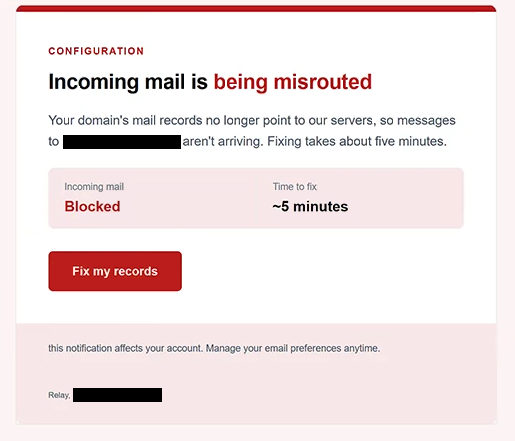
L’email utilizza l’oggetto “Email in arrivo non raggiungono la tua casella di posta”. Afferma che i record di posta di dominio del destinatario non puntano più ai server dell’azienda, impedendo così alle email in arrivo di raggiungere la loro destinazione. Tuttavia, l’email non fornisce alcuna prova che le impostazioni di dominio del destinatario siano cambiate o che la consegna della posta sia stata interrotta.
Per far apparire il problema presunto urgente, l’email mostra lo stato “Posta in entrata: bloccata” e indica che la risoluzione del problema richiederà circa cinque minuti. Si incoraggia i destinatari a cliccare su un pulsante etichettato “Correggi i miei dati.” Questo crea l’impressione che un serio problema di consegna delle email possa essere risolto tramite una procedura amministrativa rapida.
Cliccando il pulsante si apre un sito web di phishing. La pagina richiede un nome utente, un indirizzo email e una password, mentre il link fornisce automaticamente l’indirizzo email del destinatario per far apparire il modulo di accesso personalizzato. Nonostante l’aspetto, il sito web non è associato al servizio di instradamento della posta dichiarato.
Le credenziali inserite nel modulo di phishing sono destinate ai truffatori. Se gli aggressori ottengono informazioni di accesso valide, possono tentare di accedere alla casella della posta, leggere corrispondenza privata e recuperare allegati sensibili. Potrebbero anche impersonare il proprietario dell’account, distribuire ulteriori email di phishing o tentare di resettare la password per servizi online connessi.
L’email completa di phishing Incoming Mail Is Being Misrouted “” è riportata di seguito:
Subject: Incoming Emails Not Reaching Your Inbox
Configuration
Incoming mail is being misrouted
Your domain’s mail records no longer point to our servers, so messages to – aren’t arriving. Fixing takes about five minutes.
Incoming mail: Blocked
Time to fix: ~5 minutes[Fix my records]
this notification affects your account. Manage your email preferences anytime.
Relay, –
Come riconoscere le email di phishing
L’email di phishing ” Incoming Mail Is Being Misrouted ” utilizza una spiegazione tecnica per rendere credibile il suo avvertimento. I riferimenti ai record di posta di dominio e alle configurazioni dei server possono sembrare convincenti, in particolare per i destinatari non familiari con l’infrastruttura della posta elettronica. Tuttavia, l’email non fornisce dettagli specifici di configurazione o prove che la posta in entrata sia effettivamente bloccata.
Un altro segnale d’allarme è la soluzione semplificata proposta per il presunto problema. L’email afferma che la consegna della posta si è interrotta, ma suggerisce che cliccare su “Correggi i miei dati” risolverà il problema in circa cinque minuti. Questa combinazione di un serio avvertimento tecnico e una soluzione immediata è pensata per incoraggiare i destinatari a seguire il link senza mettere in discussione la notifica.
Il sito web dietro il pulsante è particolarmente sospetto. Invece di indirizzare i destinatari a un portale di amministrazione della posta riconoscibile, apre una pagina ospitata su un dominio non correlato. Il sito richiede le credenziali di accesso email anche se la notifica originale riguarda i record di posta del dominio, creando una discrepanza tra il problema presunto e l’azione richiesta.
L’indirizzo email popolato automaticamente può anche far apparire la pagina di phishing affidabile. I destinatari potrebbero presumere che il sito riconosca i loro account perché i loro indirizzi sono già visualizzati. Tuttavia, i truffatori possono includere indirizzi email negli URL per personalizzare i moduli di phishing senza avere accesso legittimo agli account.
Anche l’identità dichiarata del mittente merita un esame. I truffatori possono impersonare i fornitori di servizi copiando i loro nomi e presentando le email come avvisi tecnici automatici.
L’email include anche un’intestazione di configurazione e una nota sulla gestione delle preferenze email. Questi dettagli ricordano comunicazioni amministrative ordinarie, ma non verificano l’identità del mittente. L’assenza di informazioni specifiche sul dominio rende particolarmente difficile dimostrare il problema di consegna dichiarato.