

L’email di phishing Password reset requested “” è una truffa di furto di credenziali mascherata da notifica di reset della password da parte di un fornitore di servizi email. Cerca di convincere i destinatari che è stata richiesta una modifica della password per il loro account e che devono completare il processo per evitare problemi di ricezione delle email.
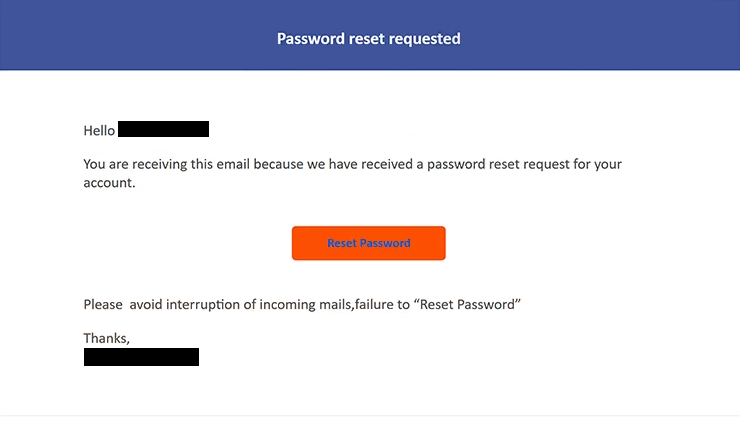
L’oggetto dice “Reset password” seguito da informazioni che identificano il destinatario. All’interno, l’email indica che è stata ricevuta una richiesta di reset password per l’account. Ai destinatari viene poi mostrato un pulsante “Reset password”.
L’email avverte anche che non resettare la password potrebbe interrompere la posta in arrivo. Questa affermazione crea urgenza e dà ai destinatari un motivo per selezionare il pulsante anche se non ricordano di aver richiesto il cambio della password.
Non esiste un processo legittimo di reset della password dietro l’email. Selezionando “Reset password” si apre un sito di phishing ospitato su uno storage cloud Backblaze B2. Backblaze B2 stesso è un servizio legittimo, ma in questa campagna viene usato in modo improprio per ospitare contenuti di phishing.
La pagina fraudolenta combina elementi provenienti da diversi servizi di posta elettronica. Mostra una schermata di accesso Roundcube Webmail con un pop-up di login a marchio Google sopra. Lo scopo è convincere i visitatori a fornire le credenziali del loro account email.
Le informazioni inserite nei campi di accesso vengono inviate ai truffatori. Fornire le credenziali non resetta la password né impedisce l’interruzione delle email in arrivo.
L’accesso a un account email può esporre corrispondenza privata e altre informazioni sensibili. Una casella di posta compromessa può essere utile anche per reimpostare le password di altri account associati allo stesso indirizzo email o per impersonare il proprietario dell’account nelle email inviate ai contatti.
Né Backblaze né i servizi email il cui branding appare sulla pagina di phishing sono responsabili di questa campagna. I loro servizi e elementi visivi vengono semplicemente usati in modo improprio come parte dell’inganno.
Chiunque abbia inserito una password sulla pagina di login falsa dovrebbe cambiarla immediatamente. La password dovrebbe essere sostituita anche su altri account in cui è stata riutilizzata.
L’email completa di phishing Password reset requested “” è riportata di seguito:
Subject: Reset your password –
Password reset requested
Hello -,
You are receiving this email because we have received a password reset request for your account.
[Reset Password]Please avoid interruption of incoming mails,failure to “Reset Password”
Thanks,
–
Come riconoscere le email di phishing
L’email di phishing può Password reset requested inizialmente sembrare credibile perché i servizi online autentici inviano notifiche quando vengono richieste le modifiche alla password. Tuttavia, diversi dettagli in questa particolare email indicano che la notifica non dovrebbe essere affidabile.
La prima domanda che i destinatari dovrebbero considerare è se abbiano effettivamente richiesto il reset della password. Una notifica di reset inatteso dovrebbe essere trattata con cautela, soprattutto quando spinge il destinatario a completare il processo tramite un pulsante all’interno dell’email.
L’avviso riguardo alle email in arrivo è un altro segnale importante. L’email afferma che non selezionare “Reset password” comporterà l’interruzione delle email in arrivo. Questa minaccia viene usata per mettere pressione sui destinatari affinché agiscano rapidamente invece di controllare indipendentemente il proprio account.
La destinazione del pulsante “Reset password” fornisce prove più forti della truffa. Invece di portare i destinatari al sito web del loro vero provider email, porta a contenuti ospitati tramite Backblaze B2. Una piattaforma di cloud legittima non rende automaticamente affidabili i contenuti ospitati su di essa.
Anche la pagina di phishing stessa è incoerente. Combina un’interfaccia Webmail Roundcube con un pop-up di login a marchio Google. Mescolare il branding di diversi servizi in un unico processo di reset della password è un motivo importante per mettere in discussione la pagina.
I destinatari dovrebbero anche esaminare il dominio mostrato nel browser prima di inserire le credenziali. Un logo familiare, un modulo di accesso o un nome aziendale possono essere facilmente copiati su un sito fraudolento, mentre l’indirizzo web reale può rivelare che la pagina non è gestita dal fornitore email previsto.
Un reset della password può essere verificato in sicurezza senza usare il pulsante dell’email. Gli utenti possono aprire in modo indipendente il sito ufficiale o l’applicazione del proprio provider di posta e controllare l’account e le impostazioni di sicurezza lì.