

L’email di phishing ” Untrusted Device Was Added To Your Account ” è una falsa notifica di sicurezza creata per rubare le credenziali degli account email. Cerca di far credere ai destinatari che un dispositivo sconosciuto sia stato recentemente collegato al loro account e li incoraggia a indagare sull’attività tramite un pulsante fornito.
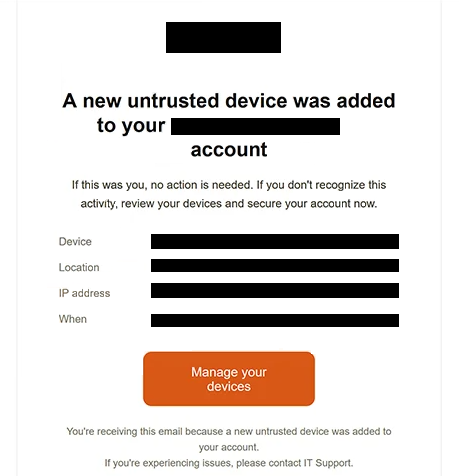
L’oggetto dice “Allarme di sicurezza: Un nuovo dispositivo non affidabile aggiunto al tuo account email.” Invece di affidarsi solo a un avviso vago, l’email fornisce diversi dettagli sul presunto accesso. Questi includono un dispositivo identificato come Electron su Windows, una posizione a Virginia Beach, un indirizzo IP e una data e ora specifiche.
Ai destinatari viene detto che non è necessaria alcuna azione se riconoscono l’attività. Chi non riconosce il dispositivo viene istruito a controllare i propri dispositivi e proteggere l’account. L’email fornisce un pulsante “Gestisci i tuoi dispositivi” a questo scopo.
L’allarme di sicurezza è falso. Cliccando il pulsante l’utente si avvicina a un sito di phishing invece che a una pagina legittima di gestione dell’account.
Una parte importante di questa campagna è come il sito di phishing si adatta al destinatario. L’indirizzo email è codificato nell’URL, e il sito lo utilizza per determinare quale provider di email la persona utilizza. Può quindi presentare un modulo di accesso progettato per assomigliare a quel particolare servizio.
Nell’esempio analizzato, la pagina di phishing mostrava una sovrapposizione di accesso falso di Gmail. Richiedeva un indirizzo email e una password, ma gli utenti di altri provider di email potevano incontrare un’imitazione diversa in base al loro indirizzo.
Le credenziali inviate tramite il modulo falso vengono inviate ai truffatori. Non vengono utilizzate per controllare i dispositivi connessi o per proteggere l’account.
Una password di email rubata può dare agli aggressori accesso alle informazioni memorizzate nella casella di posta e può esporre altri account che utilizzano l’indirizzo compromesso per il recupero della password. I truffatori potrebbero anche usare la cassetta per impersonare il proprietario o tentare di impedire all’utente legittimo di accedervi.
L’email non è una vera notifica di sicurezza da parte di Google, Gmail o di un altro provider di posta elettronica. Chiunque abbia inserito le credenziali sulla pagina di phishing dovrebbe cambiare tempestivamente la password interessata, controllare le sessioni attive e i dispositivi connessi, e sostituire la stessa password su qualsiasi altro account in cui è stata riutilizzata.
L’email completa di phishing Untrusted Device Was Added To Your Account “” è riportata di seguito:
Subject: Security Alert: A new untrusted device added to your Email account
–
A new untrusted device was added to your – account
If this was you, no action is needed. If you don’t recognize this activity, review your devices and secure your account now.Device: –
Location: –
IP address: –
When: –[Manage your devices]
You’re receiving this email because a new untrusted device was added to your account.
If you’re experiencing issues, please contact IT Support.
Come riconoscere questa email di phishing
L’email di phishing ” Untrusted Device Was Added To Your Account ” è progettata per assomigliare al tipo di notifica di sicurezza che gli utenti possono davvero ricevere dopo attività insolite dell’account. Questo rende il contesto dell’avviso particolarmente importante.
Una tecnica utilizzata per aumentare la credibilità è l’inclusione di informazioni dettagliate sul presunto dispositivo. L’email non si limita a dire che si è verificato un login sconosciuto. Fornisce un tipo di dispositivo, la posizione a Virginia Beach, l’indirizzo IP e l’orario. Questi dettagli possono sembrare prove tratte da un vero registro di sicurezza, ma la loro presenza non dimostra che l’attività sia avvenuta.
Il pulsante “Gestisci i tuoi dispositivi” è un’altra parte fondamentale dell’inganno. Un destinatario preoccupato per un dispositivo sconosciuto potrebbe ragionevolmente voler controllare l’attività recente dell’account, ma il pulsante lo invia a un sito di phishing di terze parti invece che alle impostazioni di sicurezza legittime del proprio provider di posta elettronica.
La pagina a cui si accede successivamente può essere particolarmente ingannevole perché cambia a seconda del provider email del destinatario. Un utente Gmail, ad esempio, può vedere un prompt di accesso in stile Gmail. Questa personalizzazione può far apparire il tentativo di phishing più rilevante di una pagina di login finta generica.
I destinatari dovrebbero quindi prestare attenzione al dominio vero e proprio invece di affidarsi a loghi familiari o a un modulo di accesso che sembra corrispondere al loro provider di email. Una pagina che assomiglia visivamente al servizio atteso può comunque essere controllata dai truffatori.
Anche la sequenza degli eventi è rivelatrice. L’email afferma che l’utente deve ispezionare un dispositivo sconosciuto, ma seguire le sue istruzioni porta infine a una richiesta di credenziali di accesso email su un sito web non correlato. Le impostazioni di sicurezza dell’account dovrebbero essere accessibili direttamente tramite il sito ufficiale o l’applicazione del fornitore.